โดเมนปลอมที่เลียนแบบแบรนด์คุณ — ตรวจเจอก่อนลูกค้าโดนหลอก
โดเมนปลอมเลียนแบบแบรนด์ไม่เคยแตะระบบของคุณ SIEM กับ WAF จึงมองไม่เห็น ดูวิธีตรวจจับ lookalike domain และ phishing kit ด้วย DRP ใน zcrCTEM ก่อนลูกค้าเสียเงิน
โดเมนปลอมที่เลียนแบบแบรนด์คุณ — ตรวจเจอก่อนลูกค้าโดนหลอก
วันจันทร์เช้า ฝ่าย call center โทรมาบอกว่ามีลูกค้าโอนเงินไปแล้ว เพราะกดลิงก์จากข้อความที่ขึ้นว่า "บัญชีของท่านถูกระงับชั่วคราว กรุณายืนยันตัวตน" หน้าเว็บที่ลูกค้าเห็นมีโลโก้บริษัทคุณ สีเดียวกัน ฟอนต์เดียวกัน ปุ่มวางตำแหน่งเดียวกัน ต่างกันแค่ URL ที่มีขีดเพิ่มมาหนึ่งขีด
คุณเปิด SIEM ดู เงียบ เปิด log ของ WAF ดู ไม่มี request แปลกปลอมเข้ามาเลย
ก็แน่นอน — เพราะเว็บนั้นไม่เคยแตะระบบของคุณสักครั้งเดียว มันโฮสต์อยู่บนเซิร์ฟเวอร์ของคนอื่น จดโดเมนด้วยชื่อคนอื่น และหลอกลูกค้าของคุณโดยไม่ต้องเจาะอะไรของคุณเลยสักอย่าง
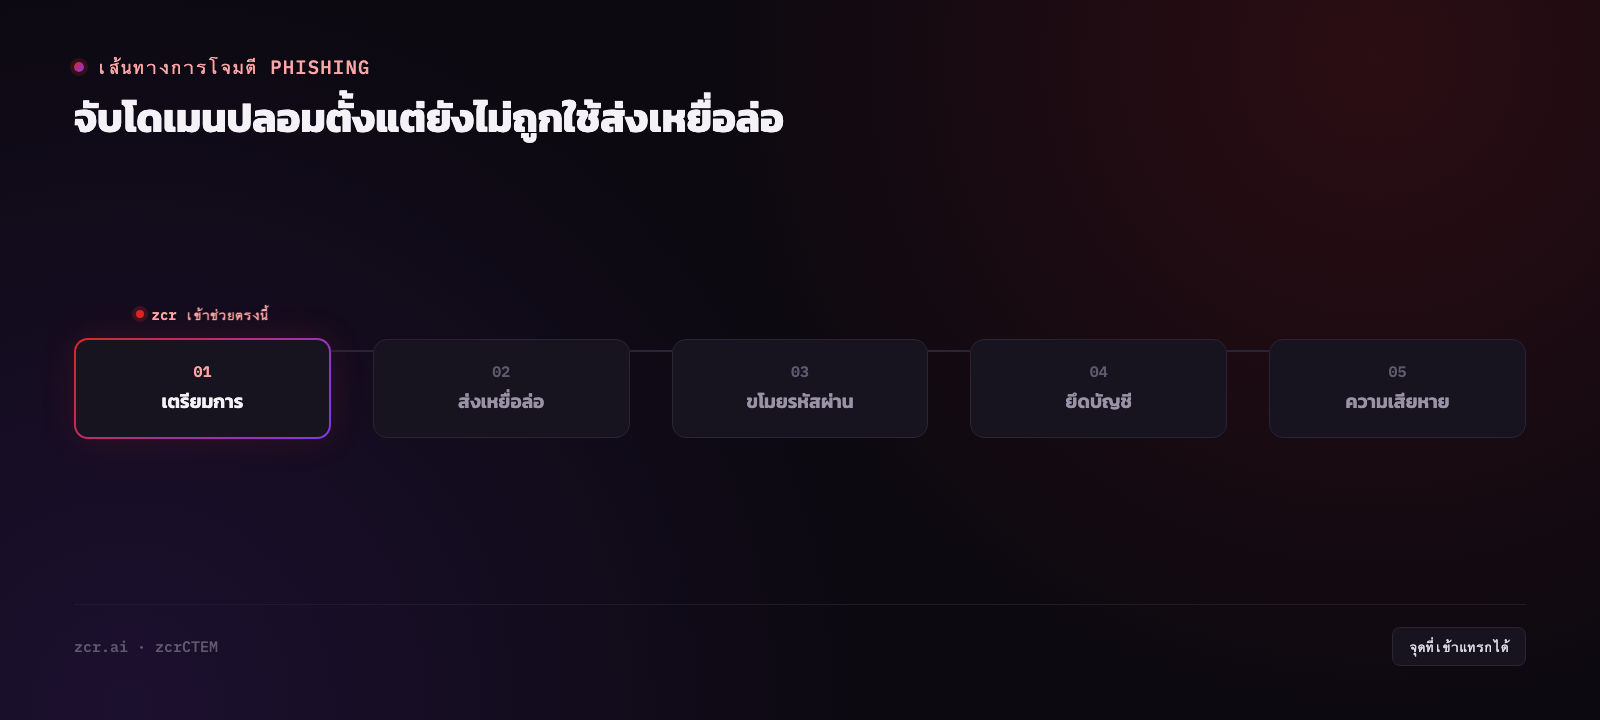
โดเมนปลอมทำได้ง่ายกว่าที่หลายคนคิด
ต้นทุนของฝั่งคนร้ายต่ำมาก โดเมนใหม่ราคาไม่กี่ร้อยบาท ใบรับรอง TLS ขอฟรีได้จาก Let's Encrypt ภายในไม่กี่นาที แปลว่าเว็บปลอมก็มีกุญแจล็อกในแถบ URL เหมือนกัน — ซึ่งเป็นสิ่งที่คนไทยถูกสอนมาสิบกว่าปีว่า "ให้ดูกุญแจก่อนกรอกข้อมูล" คำแนะนำนั้นหมดอายุไปนานแล้ว
รูปแบบที่เจอบ่อย ถ้าสมมติว่าโดเมนจริงคือ zcr.ai:
| เทคนิค | หน้าตาที่ออกมา | ทำไมคนถึงหลง |
|---|
| พิมพ์ผิดหนึ่งตัว (typosquatting) | zrc.ai | ตากวาดผ่าน ไม่ทันสังเกตลำดับตัวอักษร |
| ตัวอักษรหน้าตาคล้ายกัน (homoglyph) | zcr.ai ที่ตัว c เป็นอักษรซีริลลิก с ไม่ใช่ละติน | บนหน้าจอมือถือแยกไม่ออกเลย ต่อให้เพ่ง |
| เปลี่ยนนามสกุลโดเมน | zcr.top, zcr-ai.shop, zcr.online | ชื่อแบรนด์ถูกทุกตัว คนเลยเชื่อ |
| เติมคำที่ฟังดูน่าเชื่อถือ | zcr-secure-login.com, verify-zcr.net | คำว่า secure/verify ทำให้ดูเป็นทางการขึ้น |
| หลอกด้วย subdomain | zcr.ai.account-check.xyz | คนอ่านจากซ้ายไปขวา เห็นชื่อแบรนด์ก่อนแล้วหยุดอ่าน |
สังเกตว่าไม่มีเทคนิคไหนเลยที่ต้องใช้ทักษะแฮ็ก มันคือการซื้อโดเมน ก๊อปหน้าเว็บ แล้วยิงลิงก์ออกไปทาง SMS หรือ LINE เท่านั้นเอง
ทำไมคุณถึงมักรู้ทีหลังลูกค้าเสมอ
เพราะเครื่องมือความปลอดภัยที่องค์กรส่วนใหญ่มี ถูกออกแบบมาให้เฝ้า "ของที่เป็นของเรา" ทั้งหมด
SIEM เก็บ log จากระบบคุณ EDR เฝ้าเครื่องพนักงานคุณ WAF กรองทราฟฟิกที่วิ่งเข้าเว็บคุณ ทั้งสามอย่างทำงานถูกต้องทุกประการ แต่ไม่มีตัวไหนมองออกไปนอกกำแพงได้ และโดเมนปลอมอยู่นอกกำแพงตั้งแต่วินาทีแรก
ช่องทางเดียวที่ข่าวจะมาถึงคุณจึงเป็น "ลูกค้าโทรมาบ่น" ซึ่งแปลว่ามีคนเสียเงินไปแล้วอย่างน้อยหนึ่งราย นี่คือเหตุผลที่ Digital Risk Protection ถึงถูกจัดให้อยู่คนละชั้นกับเครื่องมือ perimeter — มันเฝ้าสิ่งที่เกิดขึ้น ข้างนอก ในชื่อของคุณ เช่นเดียวกับ การเฝ้าดูข้อมูลรั่วบนดาร์กเว็บ และ การมองเห็น attack surface ที่หันออกอินเทอร์เน็ต ซึ่งอยู่ในร่ม CTEM ด้วยกัน
โดเมนปลอมไม่ได้โผล่มาลอยๆ มันมาพร้อมแคมเปญ
จุดที่ทีมส่วนใหญ่พลาดคือมองโดเมนปลอมเป็นเรื่องเดี่ยวๆ เจอแล้วแจ้ง takedown จบ
แต่ในความเป็นจริง โดเมนหนึ่งตัวมักเป็นแค่ชิ้นเดียวของงานที่ใหญ่กว่านั้น กลุ่มที่ทำ phishing เชิงพาณิชย์จะจดโดเมนทีละหลายตัว ตั้ง MX record ไว้ส่งเมล ติดตั้งชุด phishing kit ตัวเดียวกันซ้ำๆ แล้วหมุนเวียนใช้ ปิดตัวหนึ่ง อีกตัวขึ้นมาแทนภายในไม่กี่ชั่วโมง
ความต่างระหว่าง "เจอโดเมนปลอมหนึ่งตัว" กับ "รู้ว่าโดเมนตัวนี้เป็นของใครและเขามีอีกกี่ตัว" คือความต่างระหว่างการไล่ตบยุงกับการรู้ว่าน้ำขังอยู่ตรงไหน
ในหน้า DRP ของ zcrCTEM เห็นอะไรบ้าง
ในหน้า Digital Risk Protection ของ zcrCTEM มีพาเนลชื่อ Actor watchlist กำกับไว้ว่า "Alias, threat posture, targeting, and campaign intelligence for monitored adversaries" และการ์ดที่อยู่เหนือขึ้นไปเขียนกำกับสั้นๆ ว่า "Monitored for phishing, fraud, and campaign overlap"
แต่ละแถวไม่ได้บอกแค่ชื่อกลุ่ม มันบอกว่ากลุ่มนั้นทำอะไร กับใคร และตอนนี้ยังขยับอยู่หรือเปล่า ช่องข้อมูลในแต่ละแถวมีดังนี้:
- รหัสและชื่อเรียกของกลุ่ม — ใช้ติดตามกลุ่มนั้น
- ระดับความรุนแรงและสถานะ — ประเมินกลุ่มนี้ร้ายแรงแค่ไหน และตอนนี้ยัง active อยู่หรือแค่เฝ้าดู
- ป้ายประเภท — เช่น กลุ่มที่หวังเงิน สายจารกรรม หรือ hacktivism
- TTPs — เทคนิคที่กลุ่มนี้ใช้ ซึ่งอาจรวมถึง phishing kit และ spear-phishing ถ้าเข้าข่าย
- เป้าหมายและถิ่นกำเนิด — กลุ่มนี้เล็งอุตสาหกรรมไหน และเชื่อว่าปฏิบัติการมาจากที่ไหน
- จำนวน campaign กับ IOC และวันที่พบล่าสุด — บอกว่ากลุ่มนี้มีกิจกรรมมากแค่ไหน และมีตัวชี้วัดผูกอยู่กี่รายการ เท่าที่มีบันทึกไว้
ประโยชน์ของการมีจำนวน campaign กับ IOC แขวนอยู่กับชื่อกลุ่มคือ เวลาคุณถือโดเมนปลอมมาหนึ่งตัวแล้วมันไปโผล่ในกอง IOC ของกลุ่มไหน คำถามถัดไปของคุณจะเปลี่ยนจาก "จะเอาตัวนี้ลงยังไง" เป็น "แล้วแคมเปญอื่นของกลุ่มนี้มีอะไรอยู่บ้าง" ซึ่งเป็นคำถามที่คุ้มกว่ามาก
ให้อ่านช่อง TTPs ก่อนสรุปว่ากลุ่มไหนเกี่ยวกับโดเมนปลอม กลุ่มหนึ่งอาจอยู่ในลิสต์เพราะสนใจเป้าหมายในประเทศ แม้ TTPs จะไม่มี phishing เลย สิ่งที่แถวแบบนั้นบอกจึงไม่ใช่เรื่องโดเมนปลอม แต่เป็นเรื่องที่กว้างกว่า คือ watchlist ที่มีประโยชน์กับองค์กรไทยจริงๆ ต้องมีกลุ่มที่สนใจเป้าหมายในประเทศติดอยู่ด้วย ไม่ใช่ลอกรายชื่อ APT ระดับโลกมาแปะแล้วจบ
(demo ของ zcrCTEM ใช้ข้อมูลตัวอย่าง ไม่ใช่เคสของลูกค้ารายใด ข้อความข้างบนจึงอธิบายว่าแต่ละแถวมีอะไรกำกับ ไม่ได้บอกว่าข้างนอกมีกลุ่มไหนบ้าง)
ถ้าอยากเห็นว่าการเฝ้า brand abuse และกลุ่มคนร้ายในระบบจริงหน้าตาเป็นยังไง ดูรายละเอียดได้ที่ zcrCTEM ซึ่งรวม EASM, CAASM และ DRP ไว้ในแพลตฟอร์มเดียว
เจอแล้ว ทำอะไรต่อ — และอะไรที่ทำไม่ได้
ตรงนี้ต้องพูดกันตรงๆ เพราะมีความเข้าใจผิดเยอะ
สิ่งที่ทำได้จริง:
- เก็บหลักฐานให้ครบก่อน — screenshot หน้าเว็บปลอม, WHOIS, IP, ผู้ให้บริการโฮสต์, ใบรับรอง TLS พวกนี้คือของที่ registrar และ hosting provider จะขอ ถ้าไม่มี เรื่องจะช้าตั้งแต่ก้าวแรก
- ส่งเรื่อง takedown ไปที่ registrar, hosting provider และ CERT ที่เกี่ยวข้อง
- แจ้งลูกค้าก่อนที่คนร้ายจะยิงลิงก์รอบใหญ่ — อันนี้บางทีมีค่ามากกว่า takedown ด้วยซ้ำ เพราะทำได้ภายในชั่วโมงเดียว
- เอา IOC เข้าระบบ detection ของตัวเอง — ถ้ามีการตอบสนองอัตโนมัติอยู่แล้ว ก็ต่อยอดเข้ากับ playbook รับมือฟิชชิ่ง ได้เลย
สิ่งที่ต้องยอมรับว่าทำไม่ได้:
- การตรวจเจอไม่ได้แปลว่าโดเมนจะหายไปทันที ระบบ DRP ไหนก็ตาม รวมถึง zcrCTEM ทำได้แค่ตรวจจับและรวบรวมหลักฐานให้พร้อมยื่น ส่วนการถอดเว็บลงจริงต้องอาศัยความร่วมมือของ registrar หรือผู้ให้บริการโฮสต์ ซึ่งบางรายตอบเร็ว บางรายอยู่ในเขตอำนาจที่แทบไม่ตอบเลย
- ปิดตัวหนึ่ง ตัวใหม่ขึ้นได้เสมอ โดเมนราคาไม่กี่ร้อยบาท คุณไม่ได้กำลังชนะสงคราม คุณกำลังลดเวลาที่ลิงก์ปลอมมีชีวิตอยู่ ซึ่งก็คือลดจำนวนคนที่จะเสียเงิน
- ป้องกันไม่ให้ลูกค้ากดลิงก์ไม่ได้ ส่วนนี้เป็นงานสื่อสารและการให้ความรู้ ไม่ใช่งานที่เครื่องมือตัวไหนจะทำแทนได้
สัญญาณว่าเรื่องนี้เกี่ยวกับคุณ
- แบรนด์คุณเกี่ยวข้องกับการเงิน การชำระเงิน หรือมีระบบล็อกอินให้ลูกค้าใช้
- คุณส่ง SMS หรือข้อความ LINE หาลูกค้าเป็นปกติ (คนร้ายจะเลียนแบบรูปแบบข้อความของคุณได้ง่ายขึ้น)
- ตอบไม่ได้ว่าตอนนี้มีโดเมนกี่ตัวที่ใช้ชื่อคล้ายแบรนด์คุณอยู่บนอินเทอร์เน็ต
- เคยมีลูกค้าถามว่า "เว็บนี้ของบริษัทใช่ไหมคะ" แล้วคุณต้องไปเช็กก่อนถึงจะตอบได้
- มีคนแจ้งเรื่องเว็บปลอมเข้ามา แต่ไม่มีขั้นตอนมาตรฐานว่าใครรับเรื่อง เก็บหลักฐานยังไง ส่งไปที่ไหน
เข้าข่ายสองข้อขึ้นไปคือสัญญาณว่าคุณกำลังพึ่งโชคอยู่ ไม่ใช่พึ่งกระบวนการ
เครื่องมือที่มีอยู่เห็นอะไรบ้าง
| เครื่องมือ | เห็นโดเมนปลอมไหม | เหตุผล |
|---|
| SIEM | ไม่เห็น | อ่าน log จากระบบของคุณเท่านั้น ทราฟฟิกไม่เคยผ่านมา |
| WAF | ไม่เห็น | กรองสิ่งที่วิ่งเข้าเว็บจริงของคุณ ไม่ใช่เว็บที่ก๊อปหน้าตาไป |
| EDR | เห็นบางส่วน | เห็นเฉพาะตอนพนักงานของคุณเองกดลิงก์ ไม่เห็นตอนลูกค้ากด |
| Email gateway | เห็นบางส่วน | กรองเมลขาเข้าองค์กร แต่ phishing ไทยส่วนใหญ่มาทาง SMS/LINE |
| DRP (ใน CTEM) | เห็น | มองจากนอกองค์กรเข้ามา — brand abuse, URL อันตราย และการเคลื่อนไหวของกลุ่มคนร้ายที่เฝ้าอยู่ |
จะเห็นว่าไม่มีตัวไหนผิด แค่ทุกตัวมองคนละทิศกัน — ถ้าอยากรู้ว่าการเพิ่มขาที่มองออกข้างนอกมีค่าใช้จ่ายประมาณไหน ดูได้ที่ หน้าแพ็กเกจ
zcrCTEM ทำเรื่องนี้ยังไง
zcrCTEM รวมการมองจากภายนอกไว้ในแพลตฟอร์มเดียว — EASM สำหรับสินทรัพย์ที่หันออกอินเทอร์เน็ต, CAASM สำหรับสินทรัพย์ภายใน และ DRP ที่ดูแล brand abuse, สัญญาณข้อมูลรั่วไหล, dark web exposure และงาน takedown ส่วนพาเนล Actor watchlist ที่ยกมาข้างบนคือชั้น campaign intelligence ที่บอกว่ากลุ่มไหนกำลังขยับ และมีแคมเปญกับ IOC ผูกอยู่เท่าไหร่
อีกเรื่องที่ควรรู้ไว้ — และเป็นกลไกสาธารณะ ไม่ใช่ฟีเจอร์ของเจ้าไหน — คือ certificate transparency log ซึ่งเป็นบันทึกเปิดที่ CA ต้องส่งใบรับรองทุกใบที่ออกให้เข้าไป โดเมนปลอมที่ขอใบรับรอง TLS จึงทิ้งร่องรอยไว้ตรงนั้นตั้งแต่ก่อนลิงก์แรกจะถูกส่งออกไป ใครก็ค้นเองได้ และเป็นจุดเริ่มที่ดีถ้าอยากลองลงมือเองก่อนตัดสินใจซื้อเครื่องมืออะไร
ไม่จำเป็นต้องเปิดทุกโมดูลพร้อมกัน จะเริ่มจาก DRP ก่อนก็ได้ ข้อดีของการเริ่มตรงนี้คือไม่ต้องรอทำ asset inventory ให้เสร็จก่อน ต่างจาก EASM ที่ยิ่งรู้ว่าตัวเองมีอะไรอยู่ครบแค่ไหน ผลลัพธ์ยิ่งมีความหมาย
ติดต่อทีมงาน
อยากรู้ว่าตอนนี้มีโดเมนไหนที่ใช้ชื่อคล้ายแบรนด์คุณอยู่บ้าง คุยกับทีมเราได้ฟรี ไม่มีค่าใช้จ่าย
แหล่งข้อมูลอ้างอิง
- Let's Encrypt — คำถามที่พบบ่อย — ยืนยันว่า Let's Encrypt ออกใบรับรอง TLS โดยไม่มีค่าใช้จ่าย ด้วยกระบวนการตรวจสอบโดเมนแบบอัตโนมัติทั้งหมด
- Certificate Transparency — How CT Works — อธิบายว่าเบราว์เซอร์หลัก (Chrome, Safari) กำหนดให้ใบรับรองต้องมี Signed Certificate Timestamp จาก CT log จึงจะได้รับความเชื่อถือ ทำให้ในทางปฏิบัติ CA ต้องส่งใบรับรองที่ออกเข้า CT log