เขียน Playbook รับมือ Phishing ยังไงให้ทีมไม่ต้องทำมือทุกขั้นตอน
Playbook รับมือ Phishing ใน SOAR ช่วยให้ทีมไม่ต้องเปิดอีเมล เช็คลิงก์ แจ้งเจ้าของ และลบอีเมลทีละขั้นด้วยมือ ดูวงจร dry run กับ approval จากตัวอย่างใน zcrSOAR
เขียน Playbook รับมือ Phishing ยังไงให้ทีมไม่ต้องทำมือทุกขั้นตอน
ทุกครั้งที่มีอีเมล phishing ถูก report เข้ามา นักวิเคราะห์ต้องทำขั้นตอนเดิมซ้ำๆ — เปิดอีเมลดู, เช็คลิงก์ว่าอันตรายจริงไหม, แจ้งเจ้าของอีเมล, แล้วลบอีเมลเดียวกันออกจากกล่องจดหมายคนอื่นที่อาจได้รับด้วย ถ้าทำมือทุกครั้ง นอกจากช้าแล้วยังเสี่ยงพลาดขั้นตอนเวลาเคสเยอะพร้อมกัน — Playbook คือการเขียนขั้นตอนเหล่านี้ไว้ล่วงหน้าเป็นเวอร์ชันควบคุมได้ ทำครั้งเดียว รันซ้ำได้ไม่จำกัด
บทความนี้พาไล่ดูวงจรของ playbook รับมือ phishing ตัวหนึ่ง เพื่อให้เห็นภาพว่ามันทำงานยังไงจริงๆ ไม่ใช่แค่ทฤษฎี
Playbook คืออะไรกันแน่
Playbook ใน SOAR ไม่ใช่แค่ script อัตโนมัติทั่วไป — มันคือ automation ที่มี version, การอนุมัติ (approval), และการทดสอบก่อนใช้จริง (dry-run) กำกับอยู่ ต่างจากสคริปต์ที่เขียนแล้วรันเลยตรงที่ playbook ผ่านกระบวนการตรวจสอบก่อนจะถูกเปิดใช้งานจริงในระบบ (ถ้ายังไม่คุ้นว่า SOAR คืออะไรโดยรวม อ่านภาพรวมได้ที่ SOAR คืออะไร)
วงจรชีวิตของ Playbook ก่อนจะใช้งานจริงได้
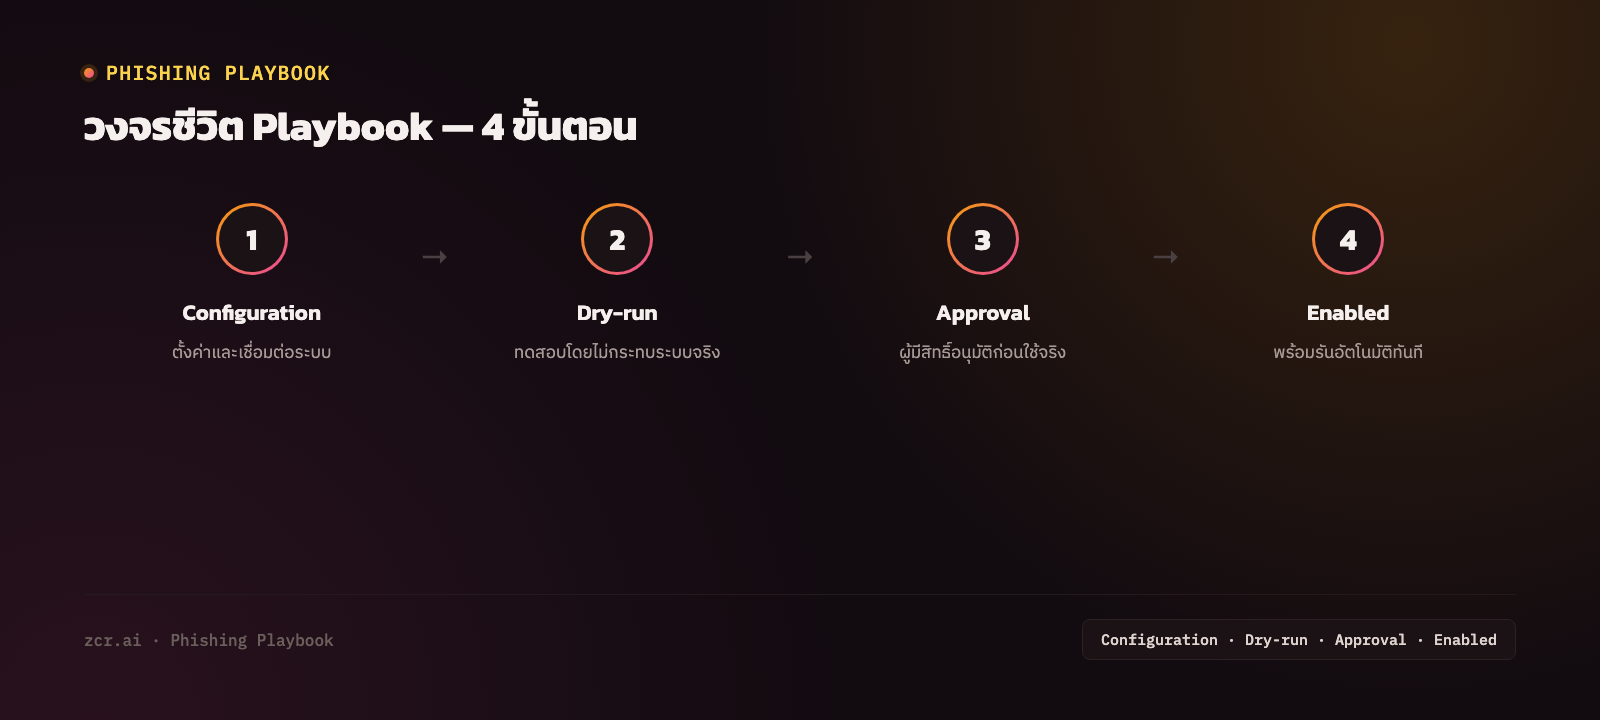
ก่อนจะรันกับเหตุการณ์จริงได้ playbook ทุกตัวต้องผ่าน 4 ขั้นตอนนี้ตามลำดับ:
1) Configuration (ตั้งค่า) — ตั้งค่าขั้นตอนและเชื่อมต่อระบบที่เกี่ยวข้อง (เช่น email gateway สำหรับ playbook phishing) — ระบบที่เชื่อมต่อสำเร็จเรียกว่า "connector"
2) Dry-run (ทดสอบ) — ทดสอบรัน playbook โดยไม่กระทบระบบจริง ดูว่าขั้นตอนทำงานตามที่ตั้งใจไว้หรือไม่ ก่อนจะปล่อยให้ทำงานอัตโนมัติจริง
3) Approval (อนุมัติ) — ผู้มีสิทธิ์ตรวจสอบและอนุมัติ playbook ก่อนเปิดใช้งาน โดยเฉพาะ playbook ที่มีขั้นตอนกระทบระบบจริง เช่น การลบอีเมลหรือ isolate เครื่อง
4) Enabled (เปิดใช้งาน) — playbook พร้อมรันอัตโนมัติเมื่อมีเคสใหม่ตรงเงื่อนไข พร้อมยังแก้ไขและ export/import เพื่อ version control ได้ต่อเนื่อง
จุดสำคัญคือขั้นตอนนี้ป้องกันไม่ให้ automation ที่ยังไม่ผ่านการทดสอบไปทำงานกระทบระบบจริงโดยไม่มีใครรู้ตัว
หน้า Playbook Library แสดงอะไรบ้าง
เมื่อเปิด playbook คัดกรอง phishing (ตัวที่คัดกรองอีเมล phishing ที่ถูก report, ทำลิงก์ให้ปลอดภัยไม่ให้กดพลาด และแจ้งผู้ใช้ที่ได้รับผลกระทบ) จากหน้า Playbook Library ของ zcrSOAR demo จะเห็นสถานะสี่ช่องที่บอกว่า playbook ตัวนั้นอยู่ตรงไหน ตัว demo ใช้ข้อมูลตัวอย่าง จึงขอเล่าแค่ว่าแต่ละช่องอ่านยังไง:
- CONFIGURATION: configured — ตั้งค่าและเชื่อมต่อ connector ที่ต้องใช้ครบแล้ว
- READINESS: ready — ผ่านการทดสอบ dry-run เรียบร้อย พร้อมทำงานจริง
- APPROVAL: approved — ผู้มีสิทธิ์อนุมัติแล้ว ไม่ใช่แค่ร่างที่ยังไม่มีใครตรวจ
- ACTIVATION: enabled — เปิดใช้งานอยู่จริง สถานะ NEXT ACTION ขึ้นเป็น "Run" พร้อมสั่งรันได้ทันทีเมื่อมีเคสใหม่เข้ามา
พูดง่ายๆ คือ playbook ที่แสดงสถานะแบบนี้ไม่ใช่แค่แนวคิดในกระดาษ แต่ตั้งค่าครบ มีผู้อนุมัติลงชื่อไว้ในบันทึก และถูกเปิดใช้งานแล้ว ก่อนจะถูกปล่อยให้ทำงานกับอีเมล phishing จริงที่เข้ามา
ทำไมต้องมี Approval แม้จะเป็น Automation แล้ว
Playbook บางตัวมีขั้นตอนที่กระทบระบบจริงสูง เช่น isolate เครื่อง หรือ disable account — ปล่อยให้ automation ตัดสินใจเองทั้งหมดเสี่ยงเกินไปถ้า trigger ผิดพลาด การมี approval workflow กำกับทำให้ทีมมั่นใจได้ว่า automation จะไม่ทำอะไรเกินขอบเขตโดยไม่มีคนเห็นชอบก่อน — นี่คือเหตุผลที่ playbook ต่างจาก script ทั่วไปที่เขียนแล้วรันเลย
zcrSOAR รองรับ Playbook แบบนี้ได้ยังไง
zcrSOAR รองรับวงจรชีวิต playbook ครบวงจร — สร้างด้วยมือ, generate ด้วย AI, หรือ import จากที่อื่น ทดสอบด้วย dry-run ก่อนเปิดใช้งานจริง มี approval workflow แยกตามบทบาท และ export/import สำหรับ version control ระหว่างทีม เชื่อมกับการอ่าน attack flowเพื่อดูว่าแต่ละเคสที่ playbook ทำงานอยู่มีรูปแบบการโจมตีแบบไหน
องค์กรที่ยังตอบสนอง phishing ด้วยขั้นตอนมือทุกครั้ง ลองดูแพ็กเกจ zcrSOAR เทียบกับปริมาณเคสที่มีอยู่ตอนนี้ได้เลย
ติดต่อทีมงาน
อยากรู้ว่า playbook แบบนี้จะช่วยลดงานมือของทีมได้แค่ไหน ทีมงานยินดีให้คำปรึกษาฟรี