External Attack Surface มองไม่เห็น = จุดที่แฮกเกอร์เจอก่อนคุณ
EASM คืออะไร ทำไม asset ที่เปิดสู่ภายนอกองค์กรถึงมองไม่เห็น พร้อมตัวอย่างจริงและสัญญาณที่บอกว่าองค์กรถึงเวลาต้องเริ่มมอง External Attack Surface Management
External Attack Surface มองไม่เห็น = จุดที่แฮกเกอร์เจอก่อนคุณ
ก่อนจะงัดบ้านใครสักหลัง โจรมืออาชีพไม่เดินเข้าประตูหน้าทันที เขาเดินวนดูรอบบ้านก่อน — หน้าต่างบานไหนล็อกไม่แน่น รั้วหลังบ้านมีช่องไหนผุ กล่องจดหมายพูนขึ้นแปลว่าเจ้าของบ้านไม่อยู่กี่วันแล้ว ทั้งหมดนี้ทำได้โดยไม่ต้องแตะตัวบ้านเลยด้วยซ้ำ แค่ยืนมองจากถนน
การโจมตีไซเบอร์ก็เริ่มต้นแบบเดียวกัน ขั้นตอนแรกที่ผู้โจมตีทำก่อนเสมอคือ recon — สำรวจดูว่าองค์กรเป้าหมายมีอะไรเปิดอยู่บ้างจากภายนอก โดยที่ยังไม่ต้องแฮกอะไรเลย แค่สแกน ค้นหา และไล่เช็ค domain, subdomain, API, certificate ที่เปิดสู่อินเทอร์เน็ตทั้งหมด — ปัญหาคือ องค์กรส่วนใหญ่ไม่เคยทำ recon ตัวเองก่อนเลย จนกว่าผู้โจมตีจะทำมันก่อน
External Attack Surface Management (EASM) คือการทำ recon ตัวเองก่อน — สแกนหาทุกอย่างที่โลกภายนอกมองเห็นได้จากองค์กรคุณ ต่อเนื่องตลอดเวลา ไม่ใช่แค่ครั้งเดียวตอนตั้งระบบ
ทำไม attack surface ถึงมองไม่เห็นทั้งหมด
ทีม IT ส่วนใหญ่รู้จัก asset ที่ตัวเองสร้างและดูแลอยู่ดี ปัญหาจริงอยู่ที่ asset ที่ไม่ได้อยู่ในสารบบ:
- Shadow IT — แผนกการตลาดสมัคร landing page tool เอง ทีม sales เปิด demo environment เอง โดยไม่ผ่าน IT เลย
- โดเมนเก่าที่ลืมปิด — แคมเปญที่จบไปแล้ว 2 ปี แต่ subdomain ยังชี้ไปที่ server เดิมที่ไม่มีใคร patch ต่อ
- API ที่เปิดทิ้งไว้ตอนทดสอบ — dev เปิด endpoint ทดสอบแล้วลืมปิดหลัง deploy จริง
- Certificate ที่ใกล้หมดอายุหรือหมดแล้ว — ไม่ใช่แค่เว็บพัง แต่ certificate หมดอายุมักเป็นสัญญาณว่าไม่มีใครดูแล asset นั้นแล้ว ซึ่งมักมาคู่กับช่องโหว่อื่นที่ค้างอยู่ด้วย
- Cloud storage ที่ตั้งค่าเปิดสาธารณะโดยไม่ตั้งใจ — S3 bucket หรือ storage อื่นที่ควร private แต่ config ผิดตั้งแต่แรก
จุดร่วมของทั้งหมดนี้คือ — มันไม่ได้อยู่ใน asset inventory ที่ทีม security มองอยู่ทุกวัน มันถูกเจอตอนมีปัญหาแล้วเท่านั้น
EASM ค้นหา attack surface ได้ยังไง — 4 ขั้นตอน
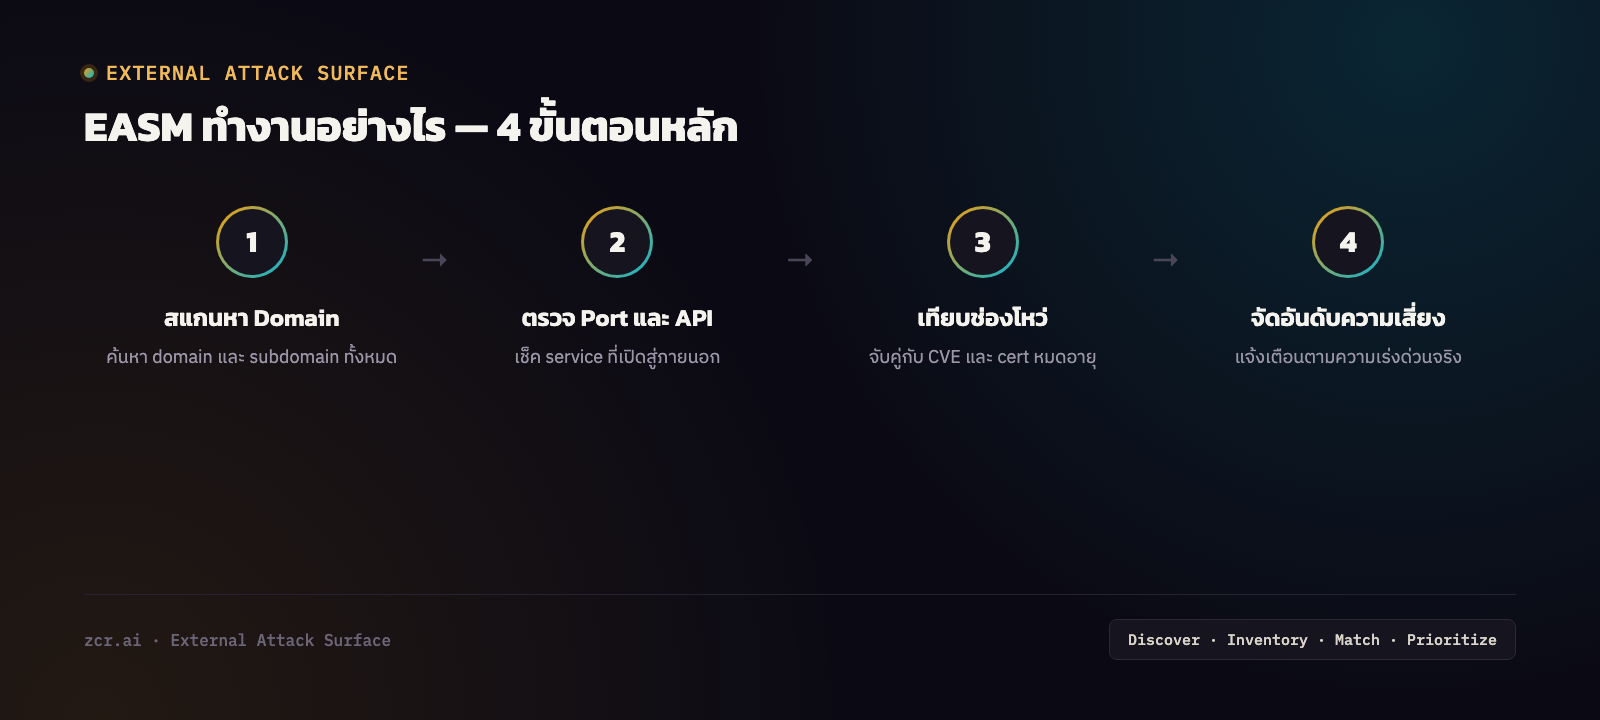
1) สแกนหา domain และ subdomain — ไล่ค้นทุกโดเมนที่เกี่ยวข้องกับองค์กร รวม subdomain ที่ไม่เคยมีใครแจ้งไว้ ผ่านเทคนิคเดียวกับที่ผู้โจมตีใช้ (certificate transparency log, DNS enumeration, ค้นหาข้าม cloud provider)
2) ตรวจสอบ port, service และ API ที่เปิดอยู่ — ไล่เช็คว่าแต่ละ asset เปิด service อะไรออกสู่ภายนอกบ้าง มี API ที่ไม่ได้ทำ documentation ไว้ (shadow API) หรือเปล่า
3) เทียบกับช่องโหว่ที่รู้จัก — จับคู่แต่ละ asset กับฐานข้อมูลช่องโหว่ ดูว่า version ที่ใช้อยู่มี CVE ไหม certificate ใกล้หมดอายุหรือหมดแล้วหรือยัง
4) จัดอันดับความเสี่ยงและแจ้งเตือน — ไม่ใช่ทุก asset ที่เจอจะเร่งด่วนเท่ากัน จัดลำดับตามว่าเป็น asset สำคัญแค่ไหน และมีช่องโหว่ที่ exploit ได้จริงหรือเปล่า
หน้าตาจริงในหน้า EASM ของ zcrCTEM
หน้า EASM ของ zcrCTEM demo ติดตาม asset ที่เปิดสู่ภายนอกแยกตามระดับความรุนแรง พร้อมจำนวน asset ที่เพิ่งถูกค้นพบในช่วงล่าสุด — นี่คือเหตุผลที่ scan ครั้งเดียวไม่พอ เพราะ attack surface ขององค์กรเปลี่ยนทุกสัปดาห์ ไม่ใช่ทุกไตรมาส ดีโมนี้รันบนข้อมูล tenant ตัวอย่าง จึงควรมองว่าเป็นการอธิบายสิ่งที่หน้านี้ติดตามได้ ไม่ใช่จำนวนที่ตายตัว
อีกจุดที่มักถูกมองข้ามคือ certificate — หน้าเดียวกันติดตาม certificate ที่ใกล้หมดอายุและที่หมดอายุไปแล้ว ซึ่งเป็นสัญญาณเตือนล่วงหน้าที่เจอได้ก่อนจะกลายเป็นปัญหาจริง ไม่ต้องรอให้ลูกค้าโทรมาแจ้งว่าเว็บขึ้น warning
สัญญาณว่าองค์กรถึงเวลาต้องมอง EASM
- เคยเจอ subdomain หรือระบบที่ไม่มีใครรู้ว่ายังเปิดอยู่ (ปกติเจอตอนมีปัญหาแล้ว)
- ไม่มีรายการ asset ที่อัปเดตล่าสุดว่าองค์กรมีอะไรเปิดสู่ภายนอกบ้าง
- แผนกอื่นนอกจาก IT เปิดใช้ SaaS หรือ landing page เองบ่อยๆ โดยไม่แจ้งใคร
- เว็บไซต์หรือระบบเคยขึ้น certificate warning แบบไม่ทันตั้งตัว
- องค์กรมีหลายสาขาหรือหลายแบรนด์ ทำให้ยากจะรู้ว่าทุกจุดดูแลทั่วถึงหรือไม่
การมองเห็น attack surface ทั้งหมดคือจุดเริ่มต้นของ CTEM — อ่านภาพรวมทั้งกระบวนการได้ที่ CTEM คืออะไร ถ้าสนใจว่า EASM เชื่อมกับการจัดการความเสี่ยงภาพใหญ่ยังไง
zcrCTEM ปิด gap ตรงนี้ได้ยังไง
zcrCTEM ทำ EASM แบบต่อเนื่อง ไม่ใช่สแกนครั้งเดียวแล้วจบ — ค้นหา asset ใหม่อัตโนมัติ (ตั้งค่าได้ตั้งแต่ทุกชั่วโมงถึงทุกวัน) จับคู่กับช่องโหว่ที่รู้จักให้อัตโนมัติ และจัดอันดับความเสี่ยงด้วย RSC score ที่รวม CVSS, EPSS, สถานะ KEV/exploited, attack path และการเปิดเผยสู่อินเทอร์เน็ต ไม่ใช่แค่ตัวเลข CVSS ลอยๆ พร้อมเชื่อมต่อกับ Digital Risk Protection เพื่อดูว่า asset ที่เจอมีสัญญาณรั่วไหลเกี่ยวข้องอยู่ด้วยหรือไม่
องค์กรที่อยากรู้ว่าตัวเองมี attack surface ที่มองไม่เห็นอยู่กี่จุด ลองดูแพ็กเกจ zcrCTEM ได้เลย
ติดต่อทีมงาน
อยากรู้ว่าองค์กรคุณมี asset ที่เปิดสู่ภายนอกอยู่กี่จุดโดยไม่รู้ตัว ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งที่มา