ข้อมูลรั่วบน Dark Web ตรวจสอบยังไง — Digital Risk Protection (DRP) ฉบับเข้าใจง่าย
รหัสผ่านพนักงานที่หลุดไปขายบน Dark Web องค์กรมักไม่รู้ตัว Digital Risk Protection (DRP) เฝ้าตลาดมืดและเว็บปลอมสวมรอยแบรนด์แทนคุณ ซึ่งเกี่ยวกับ PDPA โดยตรง
ข้อมูลรั่วบน Dark Web ตรวจสอบยังไง — Digital Risk Protection (DRP) ฉบับเข้าใจง่าย
ลองนึกภาพว่าบัตรประชาชนของคุณถูกก็อปปี้แล้วเอาไปขายในตลาดมืดที่คุณไม่มีวันเดินผ่าน — คุณจะไม่มีทางรู้เลยว่ามันหลุดออกไปแล้ว จนกว่าจะมีคนเอาไปใช้ทำเรื่องผิดกฎหมายแล้วตำรวจโทรมาหาคุณ
รหัสผ่านและข้อมูลพนักงานในองค์กรก็เจอชะตากรรมแบบเดียวกัน — เมื่อระบบไหนสักที่ที่พนักงานเคยสมัครสมาชิกไว้ (อาจไม่ใช่ระบบขององค์กรด้วยซ้ำ) โดนแฮก ข้อมูลล็อกอินก็จะไปโผล่ในตลาดซื้อขายบน dark web หรือ forum ปิดที่คนทั่วไปเข้าไม่ถึง แล้วก็มีคนเอา credential นั้นไปลองล็อกอินเข้าระบบจริงขององค์กร — ปัญหาคือ องค์กรส่วนใหญ่ไม่มีวันรู้เรื่องนี้เลย จนกว่าจะมีคนบุกเข้าระบบสำเร็จแล้ว
Digital Risk Protection (DRP) คือการเฝ้าระวังตลาดมืดที่คุณเดินผ่านไม่ได้นั้นแทนคุณ — ตรวจจับตั้งแต่ credential รั่วไหล เว็บปลอมที่สวมรอยแบรนด์คุณ ไปจนถึงการพูดคุยของกลุ่มผู้โจมตีที่พาดพิงถึงองค์กรคุณ ก่อนที่มันจะกลายเป็นเหตุการณ์จริง
DRP ต่างจาก Dark Web Monitoring ทั่วไปยังไง
หลายคนได้ยินคำว่า "dark web monitoring" แล้วนึกว่าคือการเช็ค breach database แบบที่เว็บฟรีทำได้ — ความจริง DRP ครอบคลุมกว้างกว่านั้นมาก เพราะภัยที่มาจากภายนอกไม่ได้มีแค่ credential รั่ว:
- Credential Exposure — email/password ของพนักงานที่หลุดจากการรั่วไหลของบริการอื่น (ไม่ใช่แค่ระบบตัวเอง) แล้วมีคนเอาไปลองใช้กับระบบจริง
- Brand Impersonation — เว็บปลอม, เพจปลอม, โปรไฟล์โซเชียลปลอมที่สวมรอยแบรนด์องค์กรเพื่อหลอกลูกค้าหรือพนักงาน
- Phishing Page Detection — หน้าเว็บ phishing ที่เลียนแบบหน้า login จริงขององค์กร มักถูกสร้างขึ้นเร็วมากและปิดตัวเร็วพอๆ กัน
- Threat Actor Intel — ติดตามว่ากลุ่มผู้โจมตีพูดถึงองค์กรคุณใน forum ปิดหรือไม่ เป็นสัญญาณเตือนล่วงหน้าก่อนถูกโจมตีจริง
จุดร่วมของทั้งหมดนี้คือเกิดขึ้นนอกระบบขององค์กร — ไม่มี log ให้ SIEM เห็น ไม่มี alert จาก firewall เพราะยังไม่มีใครพยายามเข้าระบบเลยด้วยซ้ำ นี่คือช่องว่างที่ DRP มีไว้ปิดโดยเฉพาะ
ทำไมเรื่องนี้เกี่ยวกับ PDPA โดยตรง
ตาม PDPA องค์กรมีหน้าที่แจ้งเหตุข้อมูลรั่วไหลภายในกรอบเวลาที่กฎหมายกำหนด — แต่จะแจ้งได้ก็ต่อเมื่อรู้ตัวก่อน ปัญหาคือถ้าข้อมูลลูกค้ารั่วผ่านช่องทางที่ไม่ใช่ระบบตัวเอง (เช่น รั่วจากบริการ third-party ที่พนักงานใช้ email องค์กรสมัคร) องค์กรจะไม่มีทางรู้เลยถ้าไม่มีระบบเฝ้าระวังจากภายนอกแบบ DRP — นี่คือเหตุผลที่ DRP ไม่ใช่แค่ฟีเจอร์เสริม แต่เป็นส่วนที่ทำให้ตอบสนองตามกรอบเวลา PDPA ได้จริง
DRP ทำงานยังไง — 4 ขั้นตอน
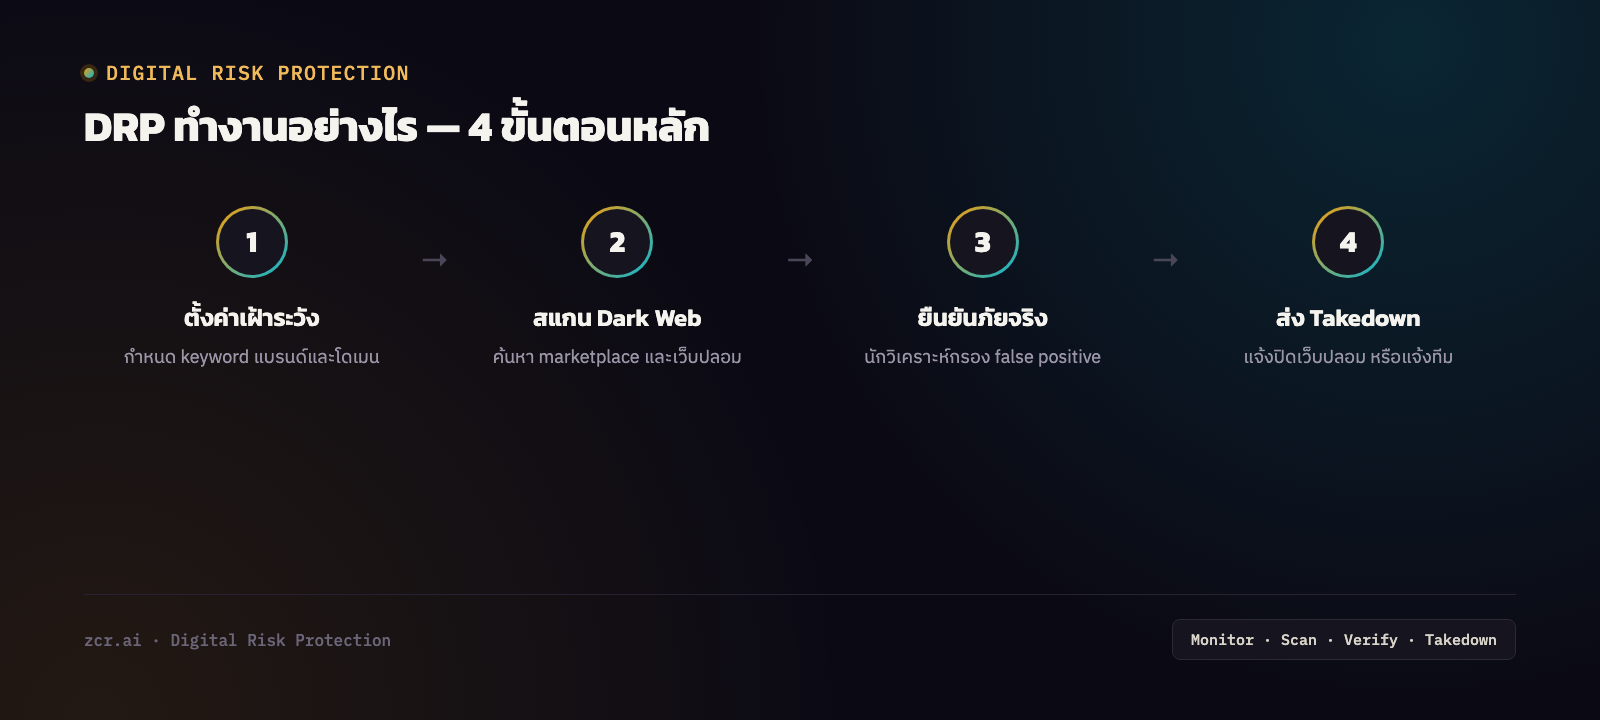
1) ตั้งค่าสิ่งที่ต้องเฝ้าระวัง — กำหนด keyword ที่เกี่ยวกับองค์กร ทั้งชื่อแบรนด์ โดเมน อีเมลผู้บริหาร และ pattern ที่ผู้โจมตีมักใช้ตอนสร้างเว็บปลอม
2) สแกน dark web, forum รั่วไหล และเว็บปลอม — ค้นหาต่อเนื่องทั้งใน marketplace บน dark web, forum ปิดที่แฮกเกอร์ซื้อขายข้อมูล และโดเมนใหม่ที่อาจถูกใช้ทำ phishing
3) ทีมนักวิเคราะห์ยืนยันว่าเป็นภัยจริง — ไม่ใช่ทุกอย่างที่ระบบเจอจะเป็นภัยจริง ต้องมีการกรองว่าอันไหน false positive อันไหนต้องรีบตอบสนอง
4) ส่งคำร้อง takedown หรือแจ้งเตือนทีม — สำหรับเว็บปลอม/เพจปลอม ส่งคำร้องขอปิดไปยัง platform หรือ registrar ที่เกี่ยวข้อง ส่วน credential ที่รั่วให้แจ้งทีมเพื่อบังคับเปลี่ยนรหัสผ่านทันที
หน้าตาจริงในหน้า DRP ของ zcrCTEM
ลองดูตัวอย่างจากหน้า DRP ของ zcrCTEM demo — เคส brand impersonation ที่เปิดค้างอยู่ (ส่วนใหญ่เป็นหน้าเว็บ phishing ที่สวมรอยแบรนด์) แต่ละเคสมีสถานะและปุ่มดำเนินการชัดเจน (Submit Takedown / Dismiss / Escalate) ให้นักวิเคราะห์ตัดสินใจได้ทันทีโดยไม่ต้องเปิดหลายระบบ พร้อมแท็บแยกสำหรับ Credential Exposure และ Threat Actor Intel ในหน้าเดียวกัน — นี่คือความต่างจากการเช็ค breach database ฟรีๆ ที่บอกแค่ว่า "รั่วแล้ว" แต่ไม่มีขั้นตอนต่อว่าต้องทำอะไรต่อ ดีโมนี้รันบนข้อมูลตัวอย่าง จึงควรมองว่าเป็นการอธิบาย workflow ไม่ใช่จำนวนเคสที่ตายตัว
สัญญาณว่าองค์กรถึงเวลาต้องมอง DRP
- องค์กรมีแบรนด์ที่เป็นที่รู้จัก และเคยเจอเว็บหรือเพจปลอมสวมรอยมาก่อน
- ไม่มีวิธีตรวจสอบว่า email/password พนักงานเคยรั่วไหลจากบริการอื่นหรือไม่
- อยู่ในกลุ่มธุรกิจที่มีข้อมูลลูกค้าจำนวนมาก (การเงิน, e-commerce, healthcare) ซึ่งเป็นเป้าหมายหลักของการซื้อขายข้อมูลบน dark web
- เคยกังวลว่าถ้าข้อมูลรั่วจริง จะรู้ตัวทันเวลาตามกรอบ PDPA หรือไม่
- ยังไม่มีระบบที่เชื่อมโยงสัญญาณจากภายนอกกับ attack surface ที่มีอยู่จริง เพื่อดูว่าเกี่ยวข้องกันหรือเปล่า
DRP คือหนึ่งในสามเสาหลักของ CTEM — อ่านภาพรวมทั้งกระบวนการได้ที่ CTEM คืออะไร
zcrCTEM ปิด gap ตรงนี้ได้ยังไง
zcrCTEM รวม DRP ไว้ในแพลตฟอร์มเดียวกับ EASM และ compliance mapping — เจอสัญญาณรั่วไหลปุ๊บ เชื่อมกับ asset ที่มีอยู่จริงได้ทันที พร้อม workflow takedown ที่ติดตามสถานะจนปิดเคส ไม่ใช่แค่รายงานแจ้งเตือนแล้วจบ
องค์กรที่อยากรู้ว่าข้อมูลของตัวเองมีสัญญาณรั่วไหลอยู่บ้างไหม ลองดูแพ็กเกจ zcrCTEM ได้เลย
ติดต่อทีมงาน
อยากรู้ว่าข้อมูลองค์กรคุณมีสัญญาณรั่วไหลอยู่บน dark web หรือไม่ ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งที่มา