CTEM คืออะไร? — มองระบบตัวเองเหมือนที่แฮกเกอร์มอง ก่อนที่เขาจะเจอ
CTEM คืออะไร อธิบายง่ายๆ ต่างจาก vulnerability scan ทั่วไปยังไง พร้อม 5 ขั้นตอนตามกรอบ Gartner และสัญญาณที่บอกว่าองค์กรถึงเวลาต้องมอง CTEM แล้วหรือยัง
CTEM คืออะไร? — มองระบบตัวเองเหมือนที่แฮกเกอร์มอง ก่อนที่เขาจะเจอ
ลองนึกภาพบริษัทที่จ้างยามมาตรวจตึกทุกไตรมาส ยามเดินเช็คประตูหน้า ล็อกทุกบานที่รู้จัก ตรวจกล้องวงจรปิด แล้วเขียนรายงานส่งผู้บริหาร — ฟังดูเรียบร้อยดี แต่ปัญหาคือระหว่างไตรมาสนั้น แผนกต่างๆ เปิดประตูหลังใหม่เพิ่มทุกสัปดาห์โดยไม่บอกทีมรักษาความปลอดภัย บางบานลืมล็อก บางบานเป็นทางเข้าที่ไม่มีใครในทีมยามรู้จักเลยด้วยซ้ำ
นี่คือปัญหาจริงขององค์กรส่วนใหญ่กับ "พื้นผิวที่เปิดสู่ภายนอก" ของตัวเอง (attack surface) — ทีม IT รู้จัก asset ที่ตัวเองดูแลอยู่ แต่ทีมการตลาดอาจสร้างเว็บแคมเปญใหม่เองผ่าน SaaS โดยไม่แจ้งใคร ทีม dev อาจเปิด API ทดสอบทิ้งไว้แล้วลืมปิด โดเมนเก่าที่เลิกใช้แต่ยังไม่ได้ยกเลิก DNS — ทั้งหมดนี้มองไม่เห็นจากมุมของทีม security จนกว่าจะมีคนอื่นเจอมันก่อน และคนที่มักเจอก่อนก็คือผู้โจมตี ไม่ใช่ทีมเรา
CTEM (Continuous Threat Exposure Management) คือแนวทางที่ Gartner นำเสนอขึ้นมาเพื่อแก้ปัญหานี้โดยเฉพาะ — แทนที่จะสแกนช่องโหว่เป็นครั้งคราวหรือจ้าง pentest ปีละครั้ง CTEM คือกระบวนการต่อเนื่องที่มองระบบทั้งหมดจากมุมของคนนอก แล้ววนซ้ำตลอดเวลา ไม่ใช่ภาพนิ่งที่ถ่ายแล้วเก็บเข้าลิ้นชัก
CTEM ไม่ใช่แค่เครื่องสแกนช่องโหว่อีกยี่ห้อหนึ่ง
จุดที่มักเข้าใจผิดคือคิดว่า CTEM เป็นแค่ vulnerability scanner ตัวใหม่ที่ทำงานถี่ขึ้น — ความจริงต่างกันตรงมุมมองและวิธีจัดลำดับความสำคัญ:
| Vulnerability Scan ทั่วไป | CTEM |
|---|
| มองจากมุมไหน | จากภายในเครือข่ายที่รู้จักอยู่แล้ว | จากภายนอกแบบเดียวกับผู้โจมตี ครอบคลุม asset ที่ไม่เคยรู้จักมาก่อนด้วย |
| ความถี่ | ตามรอบ (รายเดือน/รายไตรมาส) | ต่อเนื่องตลอดเวลา |
| จัดลำดับความสำคัญยังไง | อิงคะแนน CVSS เป็นหลัก | อิง business impact จริง + มี exploit ใช้งานจริงหรือยัง (KEV) |
| ผลลัพธ์ที่ได้ | รายชื่อช่องโหว่เป็นร้อยเป็นพัน | รายการที่ควรแก้ก่อนจริงๆ พร้อมเส้นทางแก้ไขที่ชัดเจน |
พูดสั้นๆ vulnerability scan บอกว่า "เจอช่องโหว่ 500 รายการ" ส่วน CTEM บอกว่า "ใน 500 รายการนั้น มี 8 รายการที่ผู้โจมตีใช้เข้าระบบได้จริงตอนนี้ ควรแก้ก่อนภายในสัปดาห์นี้" — จำนวนน้อยลง แต่แม่นขึ้นมาก
5 ขั้นตอนของ CTEM ตามกรอบของ Gartner
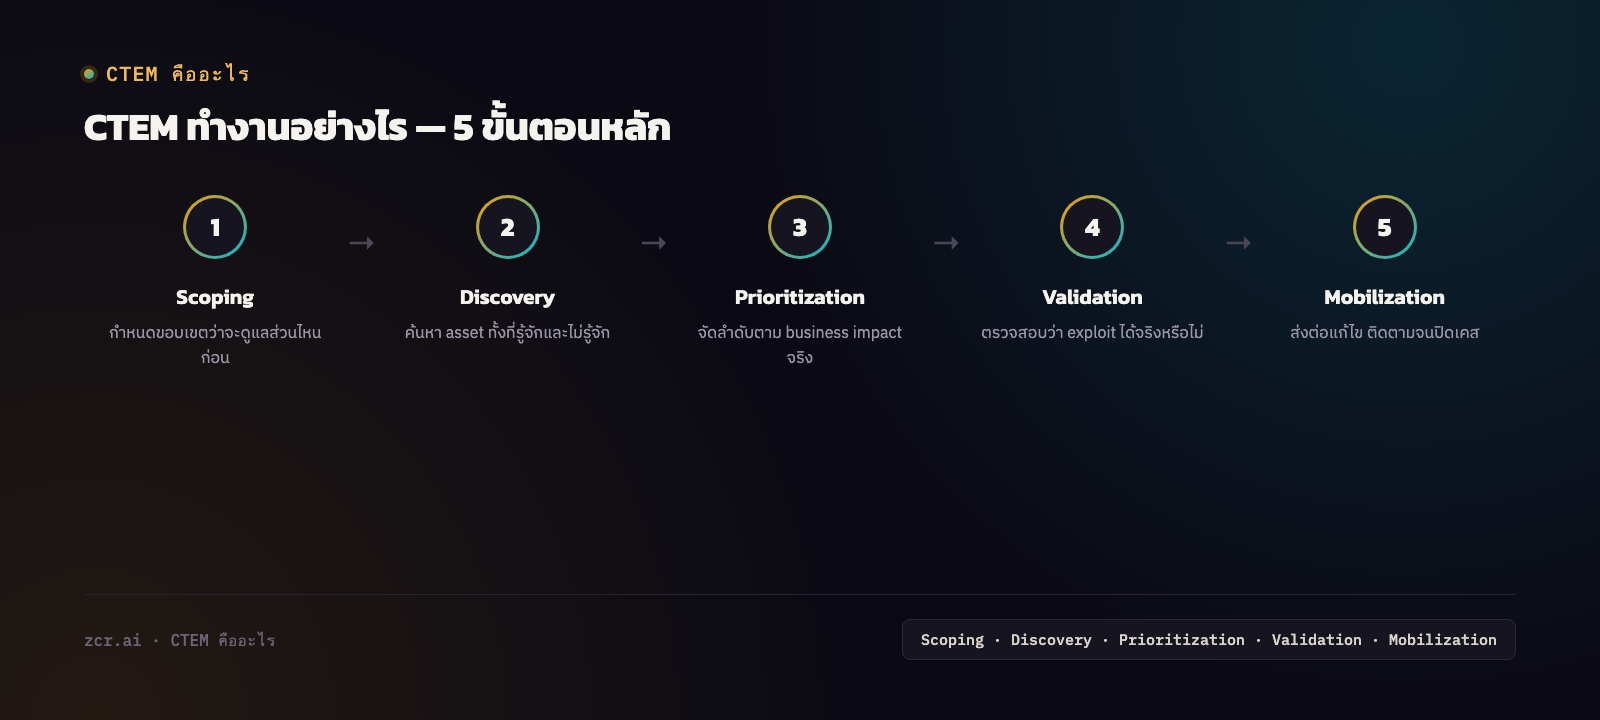
1) Scoping (กำหนดขอบเขต) — ตัดสินใจว่าจะดูแล attack surface ส่วนไหนก่อน ธุรกิจส่วนไหนกระทบมากที่สุดถ้าถูกโจมตี เช่น ระบบที่เก็บข้อมูลลูกค้า หรือระบบที่สร้างรายได้โดยตรง
2) Discovery (ค้นหา) — สแกนหา asset ทั้งหมดที่เปิดสู่ภายนอก ทั้งที่รู้จักและไม่รู้จักมาก่อน (domain, subdomain, API, cloud storage, certificate)
3) Prioritization (จัดลำดับ) — ให้คะแนนความเสี่ยงแต่ละรายการ ไม่ใช่แค่ตาม CVSS แต่ดูด้วยว่ามี exploit code ใช้งานจริงหรือยัง (KEV) และ asset นั้นสำคัญกับธุรกิจแค่ไหน
4) Validation (ตรวจสอบ) — ทดสอบว่าช่องโหว่ที่เจอโจมตีได้จริงในสภาพแวดล้อมปัจจุบันไหม หรือมี control อื่นป้องกันอยู่แล้วจนความเสี่ยงจริงต่ำกว่าที่ดูในตอนแรก
5) Mobilization (ลงมือทำ) — ส่งต่องานแก้ไขให้ทีมที่เกี่ยวข้อง พร้อมติดตามจนปิดเคสจริง ไม่ปล่อยให้ finding ค้างอยู่ใน dashboard เฉยๆ เหมือนรายงาน pentest ที่ไม่มีใครมีเวลาไล่แก้
หน้าตาจริงในคอนโซล zcrCTEM
ลองดูตัวอย่างจากหน้า Command ของ zcrCTEM demo — dashboard เดียวสรุปทั้งภาพรวมและสิ่งที่ต้องตัดสินใจวันนี้: ติดตาม SLA breach แยกตาม tenant (สำหรับผู้ดูแลหลาย tenant แบบ MSSP), คิว exposure ระดับ critical ที่รอ triage และคิว "ต้องตัดสินใจวันนี้" ที่รวมทุกอย่างไว้ที่เดียว — ตั้งแต่ credential ที่หลุดออกไปเจอบน dark web, ช่องโหว่ที่มี exploit ใช้งานจริงแล้ว (KEV) อย่าง Apache Log4j RCE, ไปจนถึงคำร้องขอลบข้อมูลตาม PDPA ที่มี deadline ตอบกลับของตัวเอง ดีโมนี้รันบนข้อมูล tenant ตัวอย่าง จึงควรมองว่าเป็นการอธิบายสิ่งที่คอนโซลติดตามได้ ไม่ใช่จำนวนเหตุการณ์จริง
จุดสำคัญคือทุกอย่างมารวมอยู่ที่จุดเดียว นักวิเคราะห์ไม่ต้องเปิดหลายระบบแล้วมานั่งต่อภาพเอง — เห็นปุ๊บ ตัดสินใจได้ปั๊บว่าอันไหนต้องรีบก่อน
สัญญาณว่าองค์กรถึงเวลาต้องมอง CTEM
- ไม่มีใครในทีมตอบได้เต็มปากว่า "เรามี asset ที่เปิดสู่ภายนอกทั้งหมดกี่ตัว"
- เพิ่งเจอ subdomain หรือระบบเก่าที่ไม่มีใครรู้ว่ายังเปิดอยู่ (ส่วนใหญ่มักเจอตอนมีปัญหาแล้ว)
- ผล pentest ที่จ้างปีละครั้งกลายเป็นรายงานหนาที่ไม่มีใครมีเวลาไล่แก้ทัน
- แผนกต่างๆ ในองค์กร (การตลาด, dev, สาขาย่อย) เปิดใช้ SaaS หรือระบบใหม่เองโดยไม่แจ้ง IT
- องค์กรอยู่ในกลุ่มที่ต้องปฏิบัติตาม PDPA และเคยกังวลว่าถ้าข้อมูลรั่วจะรู้ตัวช้าแค่ไหน
เข้าเงื่อนไขสัก 2-3 ข้อจากด้านบนแล้ว? zcrCTEM คือแพลตฟอร์มที่ออกแบบมาให้ปิด gap นี้โดยเฉพาะ
zcrCTEM ครอบคลุมอะไรบ้าง
zcrCTEM รวม 3 ความสามารถหลักไว้ในแพลตฟอร์มเดียว:
องค์กรที่กำลังประเมินว่าจะเริ่มมองภาพรวม exposure ของตัวเองยังไง ลองดูแพ็กเกจ zcrCTEM เทียบกับขนาด asset ที่มีอยู่ตอนนี้ได้เลย
ติดต่อทีมงาน
อยากรู้ว่าองค์กรคุณมี asset ที่มองไม่เห็นซ่อนอยู่กี่จุด ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งที่มา