zcrCTEM vs Cortex Xpanse vs Mandiant ASM vs Falcon Surface — เลือก CTEM/EASM แบบไหนให้เหมาะกับองค์กรไทย
เทียบ zcrCTEM กับ Cortex Xpanse, Mandiant ASM และ Falcon Surface ด้านราคา การค้นหา asset งาน Compliance ตาม PDPA และ MSSP พร้อมตารางช่วยเลือก CTEM ที่ใช่
zcrCTEM vs Cortex Xpanse vs Mandiant ASM vs Falcon Surface — เลือก CTEM/EASM แบบไหนให้เหมาะกับองค์กรไทย
ลองนึกภาพว่าคุณเป็น CISO แล้วบอร์ดถามคำถามง่าย ๆ ว่า "องค์กรเรามี asset อะไรเปิดสู่อินเทอร์เน็ตบ้าง แล้วอันไหนเสี่ยงที่สุด" — คำถามฟังดูตอบง่าย แต่พอจะตอบจริงกลับพบว่าไม่มีใครในทีมรู้คำตอบครบ 100% เพราะ subdomain บางตัวทีมการตลาดสร้างเองผ่าน SaaS โดยไม่แจ้งใคร API ทดสอบบางตัว dev ลืมปิดหลัง deploy จริง แล้วก็มีเซิร์ฟเวอร์ OT บางเครื่องที่ทีม security เห็นเป็น black box เพราะมันไม่ใช่ IT ทั่วไป
นี่คือปัญหาที่ CTEM (Continuous Threat Exposure Management) และ EASM (External Attack Surface Management) มีไว้แก้ และก็เป็นตลาดที่ผู้เล่นระดับโลกอย่าง Palo Alto Networks, Google Cloud/Mandiant และ CrowdStrike ต่างทุ่มเงินซื้อกิจการเข้ามาเสริมพอร์ตของตัวเองในช่วง 2020-2022 บทความนี้เทียบ zcrCTEM กับสามเจ้านั้นตรง ๆ — Cortex Xpanse (Palo Alto Networks), Google/Mandiant Attack Surface Management และ CrowdStrike Falcon Surface — โดยใช้เฉพาะข้อมูลที่ตรวจสอบได้จริง ไม่เดาราคาคู่แข่งที่ไม่เปิดเผยและไม่อวยตัวเองทุกข้อ เพราะทั้งสามเจ้านี้มีจุดแข็งจริงที่มาจากบริษัทแม่ขนาดใหญ่กว่า zcr มาก และเรื่องแบบนั้นควรพูดตรง ๆ
CTEM/EASM คืออะไร ทำไมองค์กรไทยเริ่มพูดถึงเรื่องนี้มากขึ้น
ถ้ายังไม่คุ้นกับแนวคิดนี้ บทความ CTEM คืออะไร อธิบายกรอบ 5 ขั้นตอนของ Gartner ไว้ละเอียด และ บทความ External Attack Surface เจาะลึกเฉพาะขั้นตอน discovery ว่า shadow IT, โดเมนเก่าที่ลืมปิด, และ API ที่เปิดทิ้งไว้กลายเป็นช่องโหว่ได้ยังไง
สรุปสั้น ๆ ให้เห็นภาพ: EASM คือการสแกนหา asset ทั้งหมดที่โลกภายนอกมองเห็นได้จากองค์กรคุณ ส่วน CTEM คือกรอบกระบวนการที่ใหญ่กว่านั้น — เอาผลจาก EASM มาจัดลำดับความสำคัญตาม business impact จริง วนซ้ำต่อเนื่อง ไม่ใช่ scan ครั้งเดียวแล้วจบ ทั้งสี่เจ้าที่เทียบในบทความนี้อยู่ในตลาดเดียวกันนี้ เพียงแต่แต่ละเจ้ามาจากจุดกำเนิดต่างกันมาก
zcrCTEM คืออะไร
zcrCTEM (Continuous Threat Exposure Management) รวมงานสามอย่างไว้ในคอนโซลเดียวที่แยกข้อมูลตาม tenant — EASM หาว่าองค์กรเปิดอะไรสู่อินเทอร์เน็ตบ้าง, CAASM บอกว่า asset ภายในและบน cloud ตัวไหนมีเครื่องมือ security ดูแลอยู่จริง และ DRP ติดตาม finding จาก dark web กับการแอบอ้างแบรนด์ ระบบให้คะแนนและจัดลำดับสิ่งที่เจอ ส่วน ticket หรือ takedown ที่ AI ร่างไว้ จะยังไม่มีอะไรเกิดขึ้นจนกว่านักวิเคราะห์จะกดอนุมัติ
เราไล่ดูดีโมสาธารณะที่ไม่ต้อง login (ลิงก์อยู่ท้ายบทความ) และเช็คแต่ละข้อด้านล่างกับหน้าจอจริง ดีโมนี้ใช้ข้อมูลตัวอย่าง เราจึงเล่าแค่ว่าระบบทำอะไรได้ ส่วนตัวเลขบนหน้าจอขอข้ามไป:
- Finding มี risk score และ EPSS — finding จาก EASM ทั้งช่องโหว่ certificate และ open port มี risk score สเกล 0-100 ส่วน finding ที่ผูกกับ CVE จะมีค่า EPSS ด้วย กดเปิดแต่ละรายการจะเห็น port ที่ตรวจพบ หลักฐานที่ปกปิดข้อมูลอ่อนไหวแล้ว และ investigation path ก่อนส่งต่อเป็น ticket
- Priority tier ที่ธุรกิจกำหนดเอง — จัด domain เข้า tier เช่น crown jewels แยกจาก severity ทางเทคนิค ช่องโหว่ระดับ high บนเครื่องทดสอบ กับระดับ medium บนระบบรับชำระเงิน จะได้ไม่ถูกจัดคิวแบบเดียวกัน
- CAASM ชี้ช่องว่าง coverage — รวม asset จากเครื่องมือที่เชื่อมไว้เป็น inventory ชุดเดียว แล้วบอกราย asset ว่ามี EDR, vulnerability scan และ cloud posture ครบ ขาด หรือยังยืนยันไม่ได้ ถ้า source ไหนขาดการเชื่อมต่อหรือหยุดส่งข้อมูล Sync Health จะเตือน ทีมจะได้ไม่เข้าใจผิดว่าไม่มีปัญหา ทั้งที่จริงแค่มองไม่เห็น
- Threat Intelligence จาก dark web — finding ทั้ง credential ที่รั่ว, stealer log, โพสต์บน ransomware leak site และ source code ที่หลุด แต่ละรายการมีคะแนน confidence ที่บอกว่าตรวจหลักฐานอะไรไปแล้วและยังขาดอะไร พร้อม map กับ MITRE ATT&CK และเทียบกับ inventory ของ EASM
- Takedown ภายใต้ policy — domain เลียนแบบ แอปมือถือปลอม และช่องทาง messaging ที่เผยข้อมูลองค์กร จะถูกเปิดเป็น incident case ส่วนจะทำ takedown ได้ไหมและต้องมีผู้อนุมัติกี่คน ขึ้นอยู่กับ policy ของ protected asset
- AI เสนอ นักวิเคราะห์ตัดสินใจ — agentic workflow และ AI assistant ช่วยร่าง ticket กับ takedown ไว้ให้ แต่ทุกร่างต้องรอคนกดอนุมัติหรือปฏิเสธใน Audit trail และมีบันทึกว่ามาจาก template และเวอร์ชันไหน
หน้า Integrations แยก data source เป็นกลุ่ม EASM, CAASM และ dark web ฝั่ง EASM เริ่มค้นจาก root domain ที่องค์กรกรอกไว้ แล้วดึงข้อมูลจาก Certificate Transparency log, Passive DNS, Censys, Shodan, DNSdumpster, BinaryEdge, Netlas, การ brute force หา subdomain ผ่าน DNS และเอนจิน discovery ของ zcr เอง โดยตั้งรอบ sync แยกราย source ได้ ฝั่ง CAASM ดึงข้อมูล asset และ coverage จากเครื่องมือ security อย่าง Microsoft Defender, Tenable.io และ CrowdStrike ส่วน connector ของ AWS Security Hub, Qualys, SentinelOne และ Okta ยังขึ้นป้าย "Coming soon" ในดีโม อย่าเพิ่งวางแผนโดยนับตัวเหล่านี้เข้าไปด้วย ส่วนจำนวน connector ทั้งหมด zcr ไม่ได้ประกาศไว้
ด้าน compliance ต้องรู้ไว้ก่อนว่าส่วนนี้ไม่มีในดีโมสาธารณะ การเตรียมพร้อม PDPA/CII, ร่างหนังสือแจ้งเหตุข้อมูลรั่วไหลตามกรอบ 72 ชั่วโมงของ PDPA และรายงาน Compliance ที่ AI ช่วยจัดทำ อยู่ใน module AI & Compliance ของ zcrCTEM ซึ่งคิดราคาแยก ถ้าอยากเห็นส่วนนี้ ทีม zcr สาธิตให้ดูได้
การตั้งค่า discovery อยู่ในหน้า Scope & Discovery แยกไว้ต่างหาก ใส่ seed domain ได้ทีละหลายรายการ ตั้ง rule include/exclude ตาม subdomain, CIDR หรือ ASN ดูได้ว่าใครแก้ scope ล่าสุด และเห็นว่ารอบ sync ถัดไปจะใช้ source ไหนบ้าง ส่วนรอบ sync ตั้งแยกราย source ในหน้า Integrations ถ้าองค์กรต้องการรอบสแกนที่แน่นอน ให้ขอเป็นลายลักษณ์อักษรจาก channel partner ของคุณ อย่าอิงจากค่าที่เห็นในดีโม
ด้าน deployment zcrCTEM ให้บริการเป็น SaaS ที่แยกข้อมูลตาม tenant ซึ่งสำหรับงาน EASM ก็ควรเป็นแบบนี้อยู่แล้ว เพราะต้องสแกนจากมุมมองภายนอกเข้ามา (outside-in) ถึงจะเห็นสิ่งที่ผู้โจมตีเห็นจริง คู่แข่งทั้งสามเจ้าที่จะเทียบต่อไปนี้ก็เป็น SaaS ล้วนเหมือนกัน
Cortex Xpanse (Palo Alto Networks) — สแกนอินเทอร์เน็ตทั้งใบ ผูกแน่นกับ Cortex platform
Cortex Xpanse มีจุดกำเนิดที่น่าสนใจ — ก่อตั้งปี 2012 ในชื่อ Qadium โดยทีมที่มีรากมาจากงานวิจัยยุค DARPA ที่ Stanford ก่อนเปลี่ยนชื่อเป็น Expanse Inc. ในเดือนตุลาคม 2018 และถูก Palo Alto Networks ประกาศเข้าซื้อกิจการพฤศจิกายน 2020 ปิดดีลจริงวันที่ 15 ธันวาคม 2020 ด้วยมูลค่าประมาณ 800 ล้านดอลลาร์ (เงินสด 434.9 ล้าน + หุ้น 340.7 ล้าน + replacement equity อีก 21.6 ล้าน ตามเอกสารยื่น SEC ของ Palo Alto Networks)
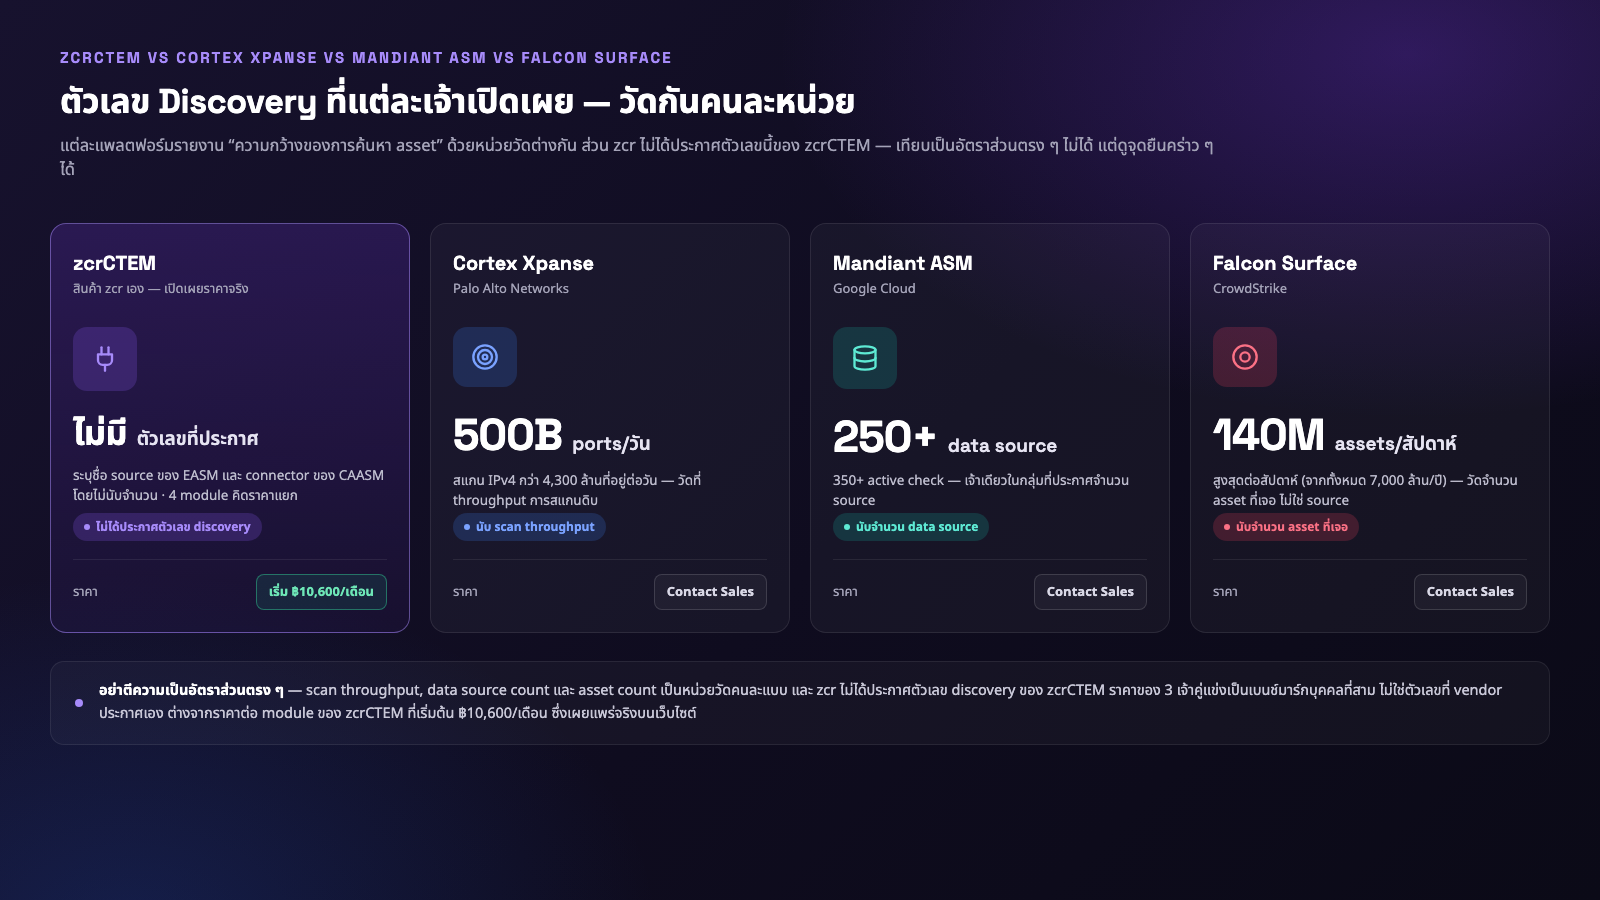
จุดแข็งที่ตรวจสอบได้ชัดที่สุดของ Xpanse คือสเกลการสแกนอินเทอร์เน็ต — Palo Alto ระบุว่าสแกนกว่า 500,000 ล้านพอร์ตต่อวัน ครอบคลุม IPv4 กว่า 4,300 ล้านที่อยู่ ตัวเลขนี้เป็น throughput การสแกนดิบ ซึ่งคนละหน่วยกับจำนวน data source แต่ก็สะท้อนว่า Xpanse ได้เปรียบเรื่องขนาดการมองเห็นอินเทอร์เน็ตทั้งใบจริง ๆ จากการที่เป็นส่วนหนึ่งของบริษัทระดับโลก
อีกจุดที่ Xpanse ได้เปรียบชัดคือการผูกเข้ากับ Cortex platform ทั้งชุด — finding จาก Xpanse ไหลเข้า Cortex XSIAM และ Cortex Data Lake ได้ ทำให้ทีมที่ใช้ Cortex อยู่แล้วเห็นภาพ "มุมนอก + มุมใน" ในที่เดียว และดึง playbook อัตโนมัติจาก Cortex XSOAR มาตอบสนองต่อ finding ได้เลย — นี่คือเหตุผลตั้งต้นที่ Palo Alto ซื้อ Expanse เข้ามาด้วยซ้ำ
ด้านราคา Palo Alto ไม่เปิดเผยราคาสาธารณะ ต้องคุยฝ่ายขาย ตัวเลขที่พอหาได้จากแหล่งข้อมูลบุคคลที่สาม (ไม่ใช่ราคาที่ vendor ประกาศเอง) เช่น eSecurityPlanet อ้างราวปีละ 95,000 ดอลลาร์สำหรับ asset ไม่เกิน 999 ตัวพร้อม basic support — ตัวเลขนี้เป็น benchmark จากบุคคลที่สาม ไม่ใช่ราคาที่ Palo Alto ประกาศเอง
ด้าน deployment Xpanse เป็น SaaS ล้วน อยู่บน Cortex platform ที่มี regional hosting หลายจุดในเอเชีย แต่ไม่พบข้อมูลยืนยันว่า regional hosting นั้นครอบคลุม Xpanse โดยเฉพาะ หรือมี data residency เฉพาะประเทศไทยหรือซัพพอร์ตภาษาไทย — Palo Alto Networks มีสำนักงานจริงในกรุงเทพฯ (Mitrtown Office Tower) แต่จุดนี้เฉพาะเจาะจงกับ Xpanse ยังไม่พบข้อมูลยืนยัน
Google Cloud / Mandiant Attack Surface Management — ข้อมูลค้นหาที่ละเอียดที่สุดในกลุ่มนี้ และประวัติ threat intel ที่พิสูจน์แล้วจริง
Mandiant มีประวัติงาน incident response/forensics มายาวนานเกือบสองทศวรรษก่อนที่ Google Cloud จะประกาศเข้าซื้อกิจการวันที่ 8 มีนาคม 2022 ด้วยมูลค่า 23.00 ดอลลาร์/หุ้น (รวมประมาณ 5,400 ล้านดอลลาร์ เงินสดล้วน) ดีลผ่าน DOJ กรกฎาคม 2022 และปิดดีลจริง 12 กันยายน 2022 พร้อมนักวิจัย/นักวิเคราะห์ threat intelligence กว่า 300 คน และที่ปรึกษาความปลอดภัยกว่า 600 คนเข้ามาอยู่ใต้ Google Cloud
ในบรรดาสามเจ้าที่เทียบกันนี้ Mandiant เปิดเผยตัวเลข discovery breadth ละเอียดที่สุด — อ้างว่า cross-check ข้อมูลจากกว่า 250 data source (รวม Mandiant Threat Intelligence, NIST NVD, CISA KEV catalog และ custom content ของ Mandiant เอง) และมี 350+ active check สำหรับตรวจ CVE/misconfiguration ที่รู้จัก — zcr ไม่ได้ประกาศจำนวน source หรือ connector ของ zcrCTEM เลย ถ้าวัดกันที่ discovery breadth ที่เปิดเผย Mandiant จึงนำอยู่ชัด ๆ เพราะเป็นเจ้าเดียวในบทความนี้ที่ประกาศจำนวน data source ออกมา
จุดแข็งที่พิสูจน์ได้จริงและน่าประทับใจที่สุดของ Mandiant คือความเร็วในการตอบสนองต่อภัยใหม่ — เมื่อ Log4Shell (CVE-2021-44228) หลุดออกมาวันที่ 9 ธันวาคม 2021 Mandiant เพิ่ม active check เข้าระบบได้ตั้งแต่วันถัดไปคือ 10 ธันวาคม แล้วขยาย coverage เพิ่มอีกภายใน 3 วัน — นี่คือตัวอย่างที่จับต้องได้ว่า pedigree ด้าน threat intelligence/IR ที่สั่งสมมาเกือบ 20 ปีก่อน Google จะซื้อกิจการนั้นแปลงเป็นความเร็วจริงในโปรดักต์ได้ยังไง
ด้านราคา ไม่มี price list สาธารณะ และหน้าผลิตภัณฑ์ของ Google ให้ติดต่อทีมขายทั้งเรื่องราคาและการขอทดลองใช้ (ไม่ใช่เปิดดูได้แบบ zcrCTEM demo) ตัวเลขที่พอหาได้จากบุคคลที่สามคือค่าใช้จ่ายซอฟต์แวร์ Mandiant เฉลี่ยราวปีละ 83,000 ดอลลาร์ — แต่ตัวเลขนี้เป็นค่าเฉลี่ยรวมทุกผลิตภัณฑ์ Mandiant ไม่ใช่ราคาเฉพาะ ASM และไม่ใช่ราคาที่ Google ประกาศเอง
ด้าน deployment เป็นส่วนหนึ่งของ Mandiant Advantage platform เปิดใช้อัตโนมัติเมื่อลูกค้าเปิด Google Security Command Center (SCC) ระดับ Enterprise — เป็น SaaS ล้วนเช่นกัน Google Cloud เปิด region ในไทย (กรุงเทพฯ) จริงแล้วตั้งแต่วันที่ 21 มกราคม 2026 แต่ยังตรวจสอบไม่ได้ว่า Mandiant ASM ใช้ region นี้จริงหรือไม่ — จุดนี้ยังไม่ยืนยัน ไม่พบข้อมูลซัพพอร์ตภาษาไทยของ Mandiant โดยตรงเช่นกัน
CrowdStrike Falcon Surface — โมดูลเสริมของ Falcon platform เก่งเรื่องผูกกับ adversary intelligence
Falcon Surface มาจากการซื้อกิจการ Reposify Ltd. (บริษัท EASM สัญชาติอิสราเอล/ซานฟรานซิสโก ก่อตั้งปี 2017 มีพนักงานราว 22 คนตอนถูกซื้อ) ประกาศดีลกันยายน 2022 ที่งาน Fal.Con (ไม่เปิดเผยมูลค่า) แล้วเปิดตัวเป็น "Falcon Surface" วันที่ 15 ธันวาคม 2022 — ต้องแยกให้ชัดว่านี่คนละตัวกับ Falcon Intelligence Recon ซึ่งเป็นโปรดักต์ dark-web/criminal-forum monitoring แยกต่างหากของ CrowdStrike เอง (ไม่ใช่ชื่อเก่าของ Falcon Surface อย่างที่บางแหล่งข้อมูลสับสน)
จุดขายหลักของ Falcon Surface คือการผูกกับระบบติดตาม adversary ของ CrowdStrike เอง — finding แต่ละรายการได้ "automated prioritization metric" ที่คำนวณจากอุตสาหกรรม, คะแนน CVE, ตำแหน่งภูมิศาสตร์, ประวัติการโจมตีของกลุ่ม adversary ที่รู้จัก และประเภท asset — เป็น differentiator ที่เชื่อมโยงกับแบรนด์ threat intelligence ของ CrowdStrike ได้จริง ไม่ใช่แค่การตลาด
ด้าน scale การค้นหา CrowdStrike ระบุเองในเอกสาร datasheet ว่า mapper ของตัวเองระบุ asset ที่เปิดสู่ภายนอกได้กว่า 7,000 ล้านรายการต่อปี โดยเจอสูงสุดถึง 140 ล้านรายการต่อสัปดาห์ — ทั้งสองตัวเลขนี้มาจากแหล่งเดียวกันคือ CrowdStrike เอง ไม่พบตัวเลข "จำนวน data source/connector" ที่ CrowdStrike เปิดเผยแบบเดียวกับ Mandiant หรือ zcrCTEM — CrowdStrike อธิบายวิธีการเป็น "internet-wide domain-based scanning" มากกว่าการนับ connector
ด้านราคา ขาย Falcon Surface เป็นโมดูลเสริมบน Falcon platform (คิดราคาแบบ per-endpoint ไม่ใช่คิดตามจำนวน asset แบบสองเจ้าแรก) ไม่มีราคาสาธารณะ ตัวเลขประมาณการจากบุคคลที่สามที่รวม Falcon platform + exposure management + managed service เข้าด้วยกันอยู่ที่ราว 200-400 ดอลลาร์/endpoint/ปี ที่สเกล 1,000 endpoint — เป็นตัวเลขรวมทั้งแพลตฟอร์ม ไม่ใช่ราคาเฉพาะโมดูล Falcon Surface
ด้าน deployment เป็น SaaS ล้วน ทำงานแบบ agentless (ไม่ต้องติดตั้ง Falcon agent บน asset ที่ค้นพบ) ด้านภูมิภาค CrowdStrike มีการจัดงาน APJ Partner Symposium ที่กรุงเทพฯ และมีพาร์ทเนอร์ไทยที่ให้บริการ Falcon platform อยู่จริง แต่จุดนี้เป็นเรื่องของ Falcon platform โดยรวม ไม่ใช่ Falcon Surface เฉพาะเจาะจง ไม่พบข้อมูลยืนยันเรื่องซัพพอร์ตภาษาไทยหรือ data residency ในไทยสำหรับ Falcon Surface โดยเฉพาะ
เรื่อง analyst recognition ที่ต้องพูดตรง ๆ ว่ายังยืนยันไม่ได้
Gartner ตีพิมพ์ Magic Quadrant สำหรับ "Exposure Assessment Platforms" (EAP) เป็นครั้งแรกเมื่อเดือนพฤศจิกายน 2025 ประเมินผู้ขาย 20 ราย — เป็น MQ แรกในหมวดนี้ ไม่ใช่การยุบรวมจาก MQ เดิม ในการรีเสิร์ชครั้งนี้ ยืนยันตำแหน่งของ XM Cyber ได้ว่าติด Challenger แต่ยืนยันตำแหน่งของ Cortex Xpanse, Mandiant ASM หรือ Falcon Surface ใน MQ นี้ไม่ได้ รายงาน MQ ฉบับเต็มอยู่หลัง paywall ที่เข้าถึงไม่ได้ในการรีเสิร์ชนี้ — ถ้าจะอ้างตำแหน่งใน EAP MQ ของเจ้าไหน ควรตรวจสอบกับรายงานตัวจริงก่อน อย่าเชื่อบทความนี้หรือแหล่งข้อมูลรองอื่น ๆ 100%
ที่ยืนยันได้แยกต่างหากคือ CrowdStrike มี Leader position ต่อเนื่องหลายปีใน Gartner Endpoint Protection Platforms MQ และมีตำแหน่งใน Cyberthreat Intelligence MQ ด้วย — แต่นั่นคือคนละ category กับ EASM/CTEM โดยตรง ไม่ควรเอามาปนกันเป็นหลักฐานว่า Falcon Surface ได้ตำแหน่งใน EAP MQ เช่นเดียวกัน
ตารางเปรียบเทียบ
| zcrCTEM | Cortex Xpanse | Mandiant ASM | Falcon Surface |
|---|
| การดีพลอย | SaaS multi-tenant | SaaS | SaaS (ส่วนหนึ่งของ Mandiant Advantage / Google SCC Enterprise) | SaaS (โมดูลเสริมบน Falcon platform) |
| ราคา | เผยแพร่จริง 4 module คิดราคาแยกกัน เริ่มต้น ฿10,600/เดือน (EASM, CAASM, DRP + Dark Web, AI & Compliance — รวม setup/config/training) | Contact sales เท่านั้น — เบนช์มาร์กบุคคลที่สาม ~$95,000/ปี (<1,000 asset) | Contact sales เท่านั้น — เบนช์มาร์กบุคคลที่สาม ~$83,000/ปี (ค่าเฉลี่ยรวมสินค้า Mandiant ไม่เฉพาะ ASM) | Contact sales เท่านั้น — เบนช์มาร์กบุคคลที่สาม ~$200-400/endpoint/ปี (รวมทั้งแพลตฟอร์ม) |
| Discovery breadth ที่เปิดเผย | ไม่ได้ประกาศจำนวน — ระบุชื่อ source ของ EASM (CT log, Passive DNS, Censys, Shodan ฯลฯ) และ connector ของ CAASM | สแกน 500,000 ล้านพอร์ต/วัน ครอบคลุม IPv4 4,300 ล้านที่อยู่ (นับที่ throughput การสแกน) | 250+ data source, 350+ active check (เจ้าเดียวในกลุ่มที่ประกาศจำนวน source) | ระบุ asset สูงสุด 140 ล้านตัว/สัปดาห์ (นับที่ปริมาณ asset ที่เจอ ไม่ใช่จำนวน source) — ไม่พบตัวเลข source/connector ที่เปิดเผย |
| รายงาน Compliance ตาม PDPA | module AI & Compliance (เตรียมพร้อม PDPA/CII, ร่างหนังสือแจ้งเหตุข้อมูลรั่วไหล) คิดราคาแยก และไม่มีในดีโมสาธารณะ | ไม่พบข้อมูลเฉพาะ PDPA | ไม่พบข้อมูลเฉพาะ PDPA | ไม่พบข้อมูลเฉพาะ PDPA |
| Multi-tenant / MSSP | แยกข้อมูลตาม tenant, สลับ tenant ได้จากแถบด้านบน, SSO แยกราย tenant (OIDC/SAML) | ไม่พบข้อมูลเปรียบเทียบตรงจุดนี้ | ไม่พบข้อมูลเปรียบเทียบตรงจุดนี้ | ไม่พบข้อมูลเปรียบเทียบตรงจุดนี้ |
| Analyst recognition (EAP MQ 2025) | ยังไม่มีข้อมูล (สินค้าใหม่กว่ามาก) | ยืนยันไม่ได้ในรีเสิร์ชนี้ | ยืนยันไม่ได้ในรีเสิร์ชนี้ | ยืนยันไม่ได้ในรีเสิร์ชนี้ |
| จุดแข็งเด่นที่สุด | ราคาต่อ module เปิดเผยจริง + ทุกงานที่ AI ร่างต้องให้นักวิเคราะห์อนุมัติ + CAASM ชี้ช่องว่าง coverage + module Compliance สำหรับ PDPA/CII | สเกลการสแกนอินเทอร์เน็ต + ผูกกับ Cortex XSIAM/XSOAR | ความกว้างของ data source (250+) + threat intel/IR pedigree (ตอบสนอง Log4Shell ได้ใน 1 วัน) | prioritization ที่ผูกกับ adversary intelligence ของ CrowdStrike เอง |
ตัวเลข discovery breadth ในตารางนี้นับกันคนละหน่วย ไม่ควรตีความเป็นอัตราส่วนตรง ๆ — Xpanse วัด throughput การสแกนดิบ, Falcon Surface วัดจำนวน asset ที่เจอ, ส่วน Mandiant วัดจำนวน data source — ราคาของคู่แข่งทั้งสามเจ้าเป็นเบนช์มาร์กจากบุคคลที่สาม ไม่ใช่ราคาที่ vendor ประกาศเอง ต่างจากบันไดราคาต่อ module ของ zcrCTEM ที่เริ่มต้น ฿10,600/เดือน ซึ่งเป็นราคาจริงบนเว็บไซต์ ไม่ใช่ตัวเลขประมาณจากบุคคลที่สาม
อยากรู้ว่าราคาเริ่มต้นนี้ครอบคลุมอะไรบ้างสำหรับองค์กรคุณ
ดูราคา zcrCTEM →
แล้วองค์กรแบบไหนควรเลือกอะไร
พูดตรง ๆ ไม่มีคำตอบเดียวที่ใช่สำหรับทุกองค์กร
ถ้าองค์กรคุณใช้ Cortex XSIAM/XSOAR อยู่แล้วและต้องการ "มุมนอก + มุมใน" ในแพลตฟอร์มเดียวกันจริง ๆ พร้อมงบประมาณระดับ enterprise Cortex Xpanse ตอบโจทย์ตรงจุดที่สุด เพราะ integration ภายในตระกูล Cortex เป็นสิ่งที่ zcrCTEM ทำไม่ได้ในระดับเดียวกัน
ถ้าองค์กรคุณให้น้ำหนักกับ threat intelligence pedigree และความกว้างของ data source เป็นอันดับหนึ่ง โดยเฉพาะถ้าใช้ Google Cloud Security Command Center อยู่แล้ว Mandiant ASM มีข้อมูลเปิดเผยที่ตรวจสอบได้กว้างที่สุดในกลุ่มนี้ และมีประวัติตอบสนองภัยเร็วที่พิสูจน์แล้วจริง (Log4Shell)
ถ้าองค์กรคุณลงทุนกับ CrowdStrike Falcon เป็นแกนหลักของ endpoint security อยู่แล้ว และต้องการ prioritization ที่ผูกกับข้อมูล adversary ของ CrowdStrike โดยตรง Falcon Surface เป็นส่วนต่อขยายที่สมเหตุสมผลของสิ่งที่มีอยู่แล้ว
ส่วน zcrCTEM เหมาะกับองค์กรไทยที่ต้องการราคาที่ตรวจสอบได้ตั้งแต่ก่อนคุยกับฝ่ายขาย (ไม่ต้องผ่านรอบ "Contact Sales" หลายรอบแบบสามเจ้าข้างต้น), อยากให้ AI ช่วยร่างงานแต่ให้คนเป็นผู้อนุมัติทุก ticket และ takedown, ต้องการรู้ว่า asset ไหนหลุดจาก EDR หรือ scanner, อยากได้รายงาน Compliance ตาม PDPA/CII จากเจ้าเดียวกัน, ต้องการทีม support ที่คุยภาษาไทยได้ตรง หรือเป็น MSSP ที่ต้องดูแลหลายลูกค้าพร้อมกัน
ข้อที่ต้องยอมรับตรง ๆ คือ zcrCTEM ยังไม่มี track record ยาวเท่าสามเจ้านี้ ยังไม่มีตำแหน่งใน analyst report ระดับโลกให้อ้างอิง และยังตามหลัง Mandiant เรื่อง discovery breadth ที่เปิดเผย — สิ่งที่มีและตรวจสอบได้ตอนนี้คือราคาที่อ่านได้บนเว็บไซต์ คอนโซลที่ AI ช่วยร่างงานแต่คนเป็นผู้ตัดสินใจ และดีโมสาธารณะที่ใช้เช็คทุกข้อในบทความนี้ได้เอง
ทดลองใช้งานดีโม zcrCTEM
ดีโม zcrCTEM อยู่ที่ https://demo.zcrctem.zcr.ai — เป็นดีโมสาธารณะจริง เข้าดูได้เลยไม่ต้อง login ต่างจาก Mandiant, Xpanse และ Falcon Surface ที่หน้าผลิตภัณฑ์ให้ขอ live demo ผ่านทีมขาย ดีโมใช้ข้อมูลตัวอย่าง ลองดูที่ขั้นตอนการทำงานมากกว่าตัวเลข เช่น เปิด finding สักรายการ ดูหน้า Coverage & Gaps แล้วลองอนุมัติหรือปฏิเสธข้อเสนอของ AI ใน Audit trail ส่วน module AI & Compliance ไม่ได้อยู่ในดีโม ขอให้ทีม zcr สาธิตให้ดูได้
ถ้าองค์กรคุณสนใจเรื่อง digital risk protection ที่กว้างกว่า asset discovery — เช่น credential รั่วไหลบน dark web หรือเว็บปลอมที่สวมรอยแบรนด์ — บทความ Dark Web Monitoring อธิบายเรื่อง Digital Risk Protection (DRP) แยกไว้ละเอียด ซึ่ง zcrCTEM ดูแลส่วนนี้ผ่าน module DRP
คำถามที่พบบ่อย
zcrCTEM ราคาเท่าไหร่
zcrCTEM คิดราคาแยกตาม module ไม่ใช่ตัวเลขเดียวทุกขนาดองค์กร — EASM (ค้นหา External Attack Surface), CAASM (สินทรัพย์คลาวด์และภายในองค์กร) และ AI & Compliance เริ่มต้น ฿10,600/เดือนเท่ากัน, DRP + Dark Web เริ่มต้น ฿21,300/เดือน แต่ละ module คิดตามปริมาณใช้งานจริง (จำนวน asset, keyword ที่มอนิเตอร์ หรือพนักงาน) ไม่ใช่ขนาดองค์กร รวม setup, configuration และ training บันไดราคาเต็มทั้ง 4 module ดูได้ที่หน้าราคา
zcrCTEM ค้นหา asset จากแหล่งไหนบ้าง
EASM เริ่มค้นจาก seed domain ขององค์กร และใช้ข้อมูลจาก Certificate Transparency log, Passive DNS, Censys, Shodan, DNSdumpster, BinaryEdge, Netlas, การ brute force หา subdomain ผ่าน DNS และเอนจิน discovery ของ zcr เอง ส่วน CAASM ดึงข้อมูล asset และ coverage จากเครื่องมืออย่าง Microsoft Defender, Tenable.io และ CrowdStrike ทั้งนี้ zcr ไม่ได้ประกาศจำนวน connector และ connector ที่ดีโมขึ้นป้าย "Coming soon" (AWS Security Hub, Qualys, SentinelOne, Okta) ยังใช้งานไม่ได้
zcrCTEM ต่างจาก Cortex Xpanse, Mandiant ASM และ Falcon Surface ตรงไหน
จุดต่างที่ชัดที่สุดคือราคาที่เปิดเผยจริงแทนที่จะต้อง contact sales และมีดีโมให้เข้าดูได้โดยไม่ต้อง login นอกจากนี้ zcrCTEM ยังรวม EASM, ช่องว่าง coverage จาก CAASM และ takedown ของ DRP ไว้ในคอนโซลเดียว โดยงานที่ AI ร่างต้องรอนักวิเคราะห์อนุมัติก่อน
zcrCTEM รองรับ MSSP ที่ดูแลหลายลูกค้าไหม
รองรับ ข้อมูลแยกตาม tenant นักวิเคราะห์สลับ tenant ได้จากแถบด้านบน และแต่ละ tenant ตั้งค่า SSO ของตัวเองผ่าน OIDC หรือ SAML ได้
สรุป
ไม่มีเจ้าไหนในสี่เจ้านี้ที่ชนะทุกด้าน Cortex Xpanse ชนะเรื่องสเกลการสแกนอินเทอร์เน็ตและการผูกกับ Cortex platform, Mandiant ASM ชนะเรื่องความกว้างของ data source และ threat intel pedigree ที่พิสูจน์แล้วจริง, Falcon Surface ชนะเรื่อง prioritization ที่ผูกกับ adversary intelligence ของ CrowdStrike — ทั้งสามเจ้านี้มีข้อได้เปรียบจริงที่มาจากการเป็นส่วนหนึ่งของบริษัทระดับโลกที่ลงทุนสะสมมาเป็นทศวรรษ ซึ่ง zcrCTEM ในฐานะสินค้าที่เพิ่งเข้าตลาดยังตามไม่ทันในแง่นั้น
สิ่งที่ zcrCTEM ทำได้และตรวจสอบได้ตอนนี้คือราคาที่เปิดเผยจริงตั้งแต่ต้น, EASM กับ CAASM และ DRP ในคอนโซลเดียวที่แยกข้อมูลตาม tenant, การให้นักวิเคราะห์อนุมัติทุกงานที่ AI ร่าง, module Compliance สำหรับ PDPA/CII และการรองรับโมเดล MSSP — ถ้าโจทย์ขององค์กรคุณตรงกับจุดพวกนี้มากกว่าสเกลระดับโลก zcrCTEM คือตัวเลือกที่คุ้มค่าตรวจสอบก่อนตัดสินใจ
ถ้ายังตัดสินใจไม่ได้ วิธีที่เร็วที่สุดคือลองเข้าดีโมด้วยตัวเองก่อน แล้วค่อยคุยกับทีมที่บอกได้ตรง ๆ ทั้งสิ่งที่ทำได้จริงและข้อจำกัดที่ควรรู้ก่อนตัดสินใจ
ติดต่อทีม zcr
Email: hello@cyberdefense.co.th
โทร: 086-940-1383, 082-037-0611
LINE: @cyberdefense
แหล่งที่มา