zcrCTEM vs Cortex Xpanse vs Mandiant ASM vs Falcon Surface ── タイ企業に合うCTEM/EASMの選び方
自社が公開している資産を、チームの誰も100%正確には把握できていないことがあります。zcrCTEMと競合3社を機能と料金で徹底比較します。
zcrCTEM vs Cortex Xpanse vs Mandiant ASM vs Falcon Surface — タイ企業に合うCTEM/EASMの選び方
自分がCISOで、取締役会からシンプルな質問を受けたとします。「うちの会社、インターネットに公開している資産って結局何があって、どれが一番危ないの?」——答えるだけなら簡単そうに聞こえますが、いざ答えようとすると、チームの誰も100%正確には把握していないことに気づきます。マーケティングチームが誰にも言わずSaaS経由で作ったサブドメインがあったり、開発チームが本番リリース後に閉じ忘れたテスト用APIがあったり、セキュリティチームからはブラックボックスにしか見えないOTサーバーが混ざっていたり——理由は現場ではよくある話です。
これがまさにCTEM(Continuous Threat Exposure Management)とEASM(External Attack Surface Management)が解決しようとしている課題であり、Palo Alto Networks、Google Cloud/Mandiant、CrowdStrikeといった世界的プレイヤーが2020〜2022年にかけて相次いで買収でポートフォリオを強化してきた市場でもあります。この記事ではzcrCTEMを、その3社の製品——Cortex Xpanse(Palo Alto Networks)、Google/Mandiant Attack Surface Management、CrowdStrike Falcon Surface——と正面から比較します。使うのは検証可能な情報だけ。非公開の競合価格を推測することもしませんし、自社を無条件に持ち上げることもしません。3社とも、zcrよりはるかに大きな親会社を背景にした本物の強みを持っているので、そこは素直に認めるべきだと思っています。
CTEM/EASMとは何か——なぜ今この話が増えているのか
この分野に馴染みがない方は、まずCTEMとは何かを解説した記事でGartnerが提唱する5段階のフレームワークを詳しく紹介しているので参考にしてください。また外部攻撃対象領域(External Attack Surface)についての記事では、discoveryのフェーズに絞って、シャドーIT・放置された古いドメイン・開けっ放しのAPIがどう脆弱性になるのかを掘り下げています。
ざっくり整理すると、EASMは「外部から見える自社の資産を全部洗い出す」スキャン行為そのもの。一方CTEMはもっと大きな枠組みで、EASMの結果を実際のビジネスインパクトに基づいて優先順位づけし、それを一度きりではなく継続的に回し続けるプロセスを指します。今回比較する4社はいずれも同じ市場に属していますが、出自はそれぞれかなり違います。
zcrCTEMとは
zcrCTEM(Continuous Threat Exposure Management)は、テナント単位で管理される一つのコンソールに三つの仕事をまとめています。EASMでインターネットに公開している資産を洗い出し、CAASMで社内・クラウドの資産にセキュリティツールが実際に行き届いているかを確認し、DRPでダークウェブ上の検出結果やなりすましを追跡します。見つかったものはスコア化して優先順位を付けますが、AIが作成したチケットやテイクダウンの案は、アナリストが承認するまで実行されません。
ログイン不要の公開デモ(リンクは記事末尾)で、以下の機能を実際の画面と照らし合わせて確認しました。デモはサンプルデータで動いているため、画面上の数値には触れず、製品として何ができるかだけを書いています。
- リスクスコアとEPSS付きの検出結果——EASMの検出結果(脆弱性、証明書、公開ポート)には0〜100のリスクスコアが付き、CVEに関連するものにはEPSSも表示されます。個別に開くと、検出されたポート、マスキング済みのエビデンス、調査経路を確認したうえでチケットを起票できます。
- 事業側が決める優先度ティア——ドメインを「クラウンジュエル」などのティアに割り当て、技術的な深刻度とは別に管理します。テスト環境のHighと決済システムのMediumを、同じ順番で扱わずに済みます。
- CAASMによるカバレッジの穴の把握——連携したツールの資産情報を一つのインベントリにまとめ、資産ごとにEDR・脆弱性スキャン・クラウドポスチャーが適用済みか、未適用か、まだ確認できないかを示します。データソースが切断されたり報告が途絶えたりするとSync Healthが警告するので、見えていないだけの死角を「問題なし」と取り違えずに済みます。
- ダークウェブの脅威インテリジェンス——漏えいした認証情報、インフォスティーラーのログ、ランサムウェアのリークサイトへの投稿、流出したソースコードなどの検出結果に、確認済みのエビデンスと未取得のエビデンスを示す信頼度スコアを付け、MITRE ATT&CKにマッピングし、EASMインベントリの資産と照合します。
- ポリシーに基づくテイクダウン——類似ドメイン、偽のモバイルアプリ、組織の情報を晒しているメッセージングチャネルはインシデントとしてケース管理され、保護対象資産のポリシーによってテイクダウンの可否と必要な承認者数が決まります。
- AIが提案し、アナリストが判断——エージェントワークフローとAIアシスタントがチケットやテイクダウンの案を作成しますが、どの案も監査証跡で承認か却下を待ちます。生成元のテンプレートとバージョンも記録されます。
Integrationsページでは、データソースがEASM、CAASM、ダークウェブのグループに分かれています。EASMは登録したルートドメインを起点に、Certificate Transparencyログ、Passive DNS、Censys、Shodan、DNSdumpster、BinaryEdge、Netlas、DNSブルートフォースによるサブドメイン解決、そしてzcr独自の発見エンジンを使い、同期間隔はソースごとに設定できます。CAASMはMicrosoft Defender、Tenable.io、CrowdStrikeといったセキュリティツールから資産とカバレッジの情報を取り込みます。一方、AWS Security Hub、Qualys、SentinelOne、Oktaのコネクタはデモ上で「Coming soon」と表示されており、まだ利用できません。コネクタの総数は公表されていません。
コンプライアンスについて最初に押さえておきたいのは、公開デモには含まれていないという点です。タイのPDPA・CII対応、PDPAの72時間ルールに沿った漏えい通知の下書き、AIによるコンプライアンスレポートは、zcrCTEMの別料金のAI & Complianceモジュールで提供されます。この部分はzcrに依頼すれば説明を受けられます。
資産発見の設定は専用の「Scope & Discovery」ページにまとまっています。シードドメインの一括登録、サブドメイン・CIDR・ASNによる包含/除外ルール、誰がスコープを変更したかの履歴、次回の同期で使うソースを確認できます。同期間隔はIntegrationsでソースごとに設定する形です。特定のスキャン間隔が必要な場合は、デモの設定値を当てにせず、チャネルパートナーに書面で確認することをおすすめします。
デプロイ形態は、テナント単位でデータを分けるSaaSです。EASMは外部(outside-in)の視点からスキャンしなければ攻撃者が実際に見ているものを見られないので、そもそもこの形が自然です。これから比較する3社もすべてSaaSのみで提供されています。
Cortex Xpanse(Palo Alto Networks)——インターネット全体をスキャンし、Cortexプラットフォームと密結合
Cortex Xpanseの出自はなかなか興味深いものです。もともとはQadiumという社名で2012年に創業され、スタンフォード大学のDARPA関連研究にルーツを持つチームによって設立されました。2018年10月にExpanse Inc.へ社名変更し、その後Palo Alto Networksが2020年11月に買収を発表、2020年12月15日に約8億ドル(現金4億3,490万ドル+株式3億4,070万ドル+代替エクイティ2,160万ドル、Palo Alto NetworksのSEC提出書類による)で正式にクローズしています。
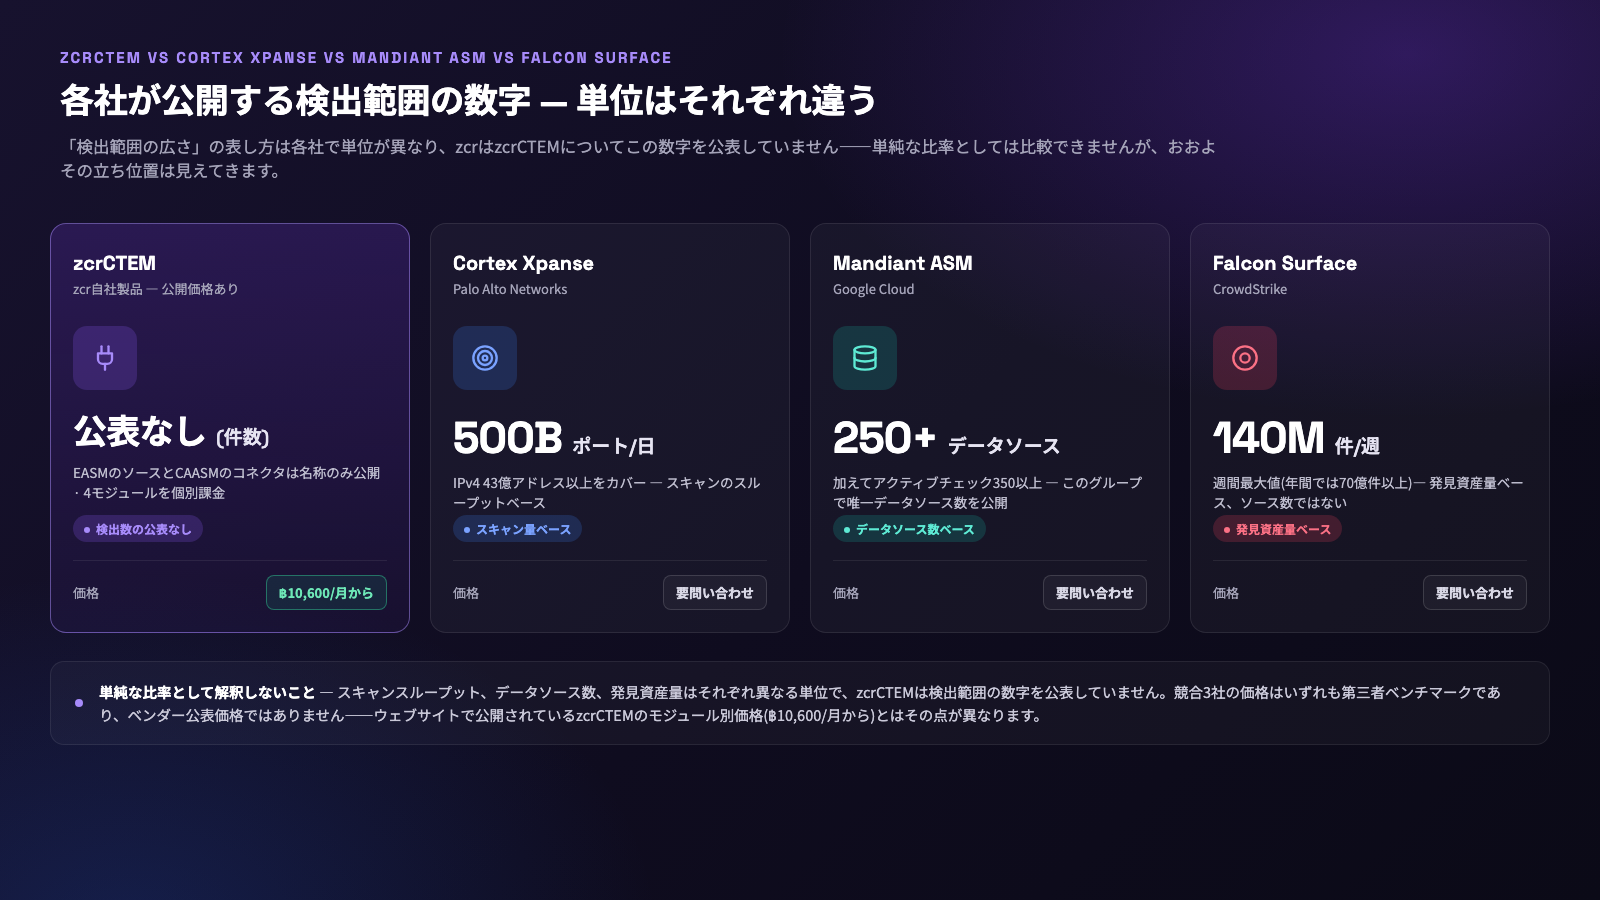
Xpanseの最も検証しやすい強みはインターネットスキャンの規模です。Palo Altoは1日あたり5,000億ポート以上、IPv4アドレス43億個以上をカバーしていると発表しています。これはスキャンのスループット(処理量)を示す数字で、データソースの数とは単位が異なります。それでも、世界規模の企業の一員であることによるインターネット全体を俯瞰する規模の優位性は間違いなくあります。
もう一つの明確な優位性はCortexプラットフォーム全体との連携です。XpanseのfindingはCortex XSIAMやCortex Data Lakeにそのまま流し込むことができ、すでにCortexを使っているチームであれば「外側の視点」と「内側の視点」を同じ場所で見ることができます。さらにCortex XSOARの自動化プレイブックをそのままfindingへの対応に活用できます——実はこれこそ、Palo AltoがExpanseを買収した最大の理由でもあります。
価格についてPalo Altoは公開しておらず、営業への問い合わせが必須です。第三者情報源(ベンダー公式発表ではない)からの参考値としては、eSecurityPlanetが資産999台以下・基本サポート付きで年間約95,000ドルと紹介しています。これはPalo Alto自身が公表した価格ではなく、第三者によるベンチマークである点に注意が必要です。
デプロイはSaaSのみで、Cortexプラットフォームの一部としてアジア地域にリージョンホスティングの選択肢があります。ただしこれがXpanse固有のものかどうかは確認できておらず、タイ国内での data residency やタイ語サポートの有無を裏付ける情報も見つかりませんでした。Palo Alto Networks自体はバンコクに実オフィス(Mitrtown Office Tower)を構えていますが、これはXpanse固有の情報ではありません。
Google Cloud / Mandiant Attack Surface Management——このグループで最も詳細な検出データと、実績のあるthreat intelligence
Mandiantは、Google Cloudが2022年3月8日に1株23.00ドル(総額約54億ドル、全額現金)で買収を発表するまで、約20年近くインシデントレスポンス/フォレンジックの実績を積み上げてきた企業です。DOJの審査を2022年7月に通過し、2022年9月12日に正式クローズ。300人以上のthreat intelligence研究者・アナリストと600人以上のセキュリティコンサルタントがGoogle Cloud傘下に加わりました。
今回比較する3社の中で、Mandiantは検出範囲の数字を最も詳細に公開しています——250以上のデータソース(Mandiant Threat Intelligence、NIST NVD、CISA KEVカタログ、Mandiant独自コンテンツを含む)を突合し、既知のCVE/設定ミスをチェックする350以上のアクティブチェックを保有しています。zcrはzcrCTEMのデータソース数やコネクタ数をそもそも公表していないので、公開されている検出範囲という点ではMandiantがはっきり先を行っています。この比較でデータソース数を示しているのはMandiantだけです。
Mandiantの最も説得力のある実証済みの強みは、新しい脅威への対応スピードです。2021年12月9日にLog4Shell(CVE-2021-44228)が公表された際、Mandiantは翌日の12月10日にはアクティブチェックを追加し、3日以内にさらにカバレッジを拡大しました。Googleに買収される前の20年近いthreat intelligence/IRの蓄積が、実際の製品スピードにどう転化するかを示す具体的な事例です。
価格は公開されておらず、Googleの製品ページは見積もりもトライアルも営業窓口への問い合わせを案内しています(zcrCTEMのデモのように誰でも見られるわけではありません)。第三者情報からの参考値としては、Mandiantソフトウェアの平均費用が年間約83,000ドルという数字がありますが、これはMandiant製品全体の平均であり、ASM単体の価格でもGoogleが公表した数字でもありません。
デプロイはMandiant Advantageプラットフォームの一部として、Google Security Command Center(SCC)Enterpriseレベルを契約すると自動的に有効化される形で、こちらもSaaSのみです。Google Cloudのタイ(バンコク)リージョンは2026年1月21日から稼働していますが、Mandiant ASMが実際にこのリージョンを使用しているかは確認できていません。この点は未確認のままです。タイ語サポートについても直接的な情報は見つかりませんでした。
CrowdStrike Falcon Surface——Falconプラットフォームの追加モジュール、adversary intelligenceとの連携が強み
Falcon SurfaceはReposify Ltd.(イスラエル/サンフランシスコを拠点とするEASM企業、2017年創業、買収時の従業員数は約22人)の買収に由来します。2022年9月にFal.Conイベントで買収が発表され(金額非公開)、2022年12月15日に「Falcon Surface」として正式にローンチされました。ここで注意したいのは、これはCrowdStrike独自のダークウェブ/犯罪フォーラム監視製品である「Falcon Intelligence Recon」とはまったく別物だという点です(一部の情報源ではFalcon Surfaceの旧称であるかのように混同されていますが、事実ではありません)。
Falcon Surfaceの最大のセールスポイントは、CrowdStrike独自のadversary(攻撃者)追跡システムとの連携です。各findingには、業界、CVEスコア、地理的位置、既知のadversaryグループの過去の攻撃履歴、資産の種類から算出される「自動優先順位付けメトリクス」が付与されます。これは単なるマーケティング文句ではなく、CrowdStrikeのthreat intelligenceブランドと実際に結びついた差別化要素です。
検出スケールについてCrowdStrike自身の公式データシートでは、自社のマッパーが年間70億件以上の外部公開資産をインデックスし、週間最大1億4,000万件を特定しているとしています——この2つの数字はいずれも同じCrowdStrike公式資料に基づくものです。MandiantやzcrCTEMのような「データソース/コネクタ数」をCrowdStrikeが公開している情報は見つかりませんでした——CrowdStrikeはコネクタを数えるのではなく、「インターネット全域のドメインベーススキャン」という方法論として説明しています。
価格はFalcon platform上の追加モジュールとして販売されており(先の2社と違い、資産数ではなくper-endpointでの課金)、公開価格はありません。Falconプラットフォーム本体+exposure management+マネージドサービスを含めた第三者による概算では、エンドポイント1,000台規模で年間約200〜400ドル/エンドポイントという数字がありますが、これはプラットフォーム全体を含めた数字であり、Falcon Surfaceモジュール単体の価格ではありません。
デプロイはSaaSのみで、エージェントレス(発見した資産にFalconエージェントをインストールする必要がない)で動作します。地域展開としてはCrowdStrikeがバンコクでAPJ Partner Symposiumを開催し、Falconプラットフォームを提供するタイのパートナー企業も実在しますが、これはFalconプラットフォーム全体の話であり、Falcon Surface固有の情報ではありません。Falcon Surface特有のタイ語サポートやタイ国内でのdata residencyを裏付ける情報も見つかりませんでした。
アナリスト評価について——正直に「まだ確認できていない」と言うべき部分
Gartnerは「Exposure Assessment Platforms(EAP)」というMagic Quadrantを2025年11月に初めて発表しました。これは新設のカテゴリーであり、既存のEASM専用MQが統合されたものではありません。20社のベンダーを評価しています。今回のリサーチでは、XM CyberがChallengerに位置づけられていることは確認できましたが、Cortex Xpanse、Mandiant ASM、Falcon Surfaceがこの新しいMQ内でどう位置づけられているかは確認できませんでした。MQのフルレポートはペイウォールの内側にあり、今回のリサーチではアクセスできませんでした。いずれかのベンダーのEAP MQでの位置づけを引用する場合は、必ずレポート本体で確認してください——この記事や他の二次情報源を鵜呑みにしないことをおすすめします。
別途確認できているのは、CrowdStrikeがGartnerのEndpoint Protection Platforms MQで複数年連続してLeaderのポジションを維持しており、Cyberthreat Intelligence MQでも評価を得ているという事実です。ただしこれはEASM/CTEMとは別カテゴリーであり、Falcon SurfaceがEAP MQで同様の評価を得ている証拠として混同すべきではありません。
比較表
| zcrCTEM | Cortex Xpanse | Mandiant ASM | Falcon Surface |
|---|
| デプロイ形態 | SaaS マルチテナント | SaaS | SaaS(Mandiant Advantage / Google SCC Enterpriseの一部) | SaaS(Falconプラットフォームの追加モジュール) |
| 価格 | 公開価格あり、4モジュールを個別課金、฿10,600/月から(EASM、CAASM、DRP + Dark Web、AI & Compliance — セットアップ/設定/トレーニング込み) | 営業への問い合わせのみ——第三者ベンチマークで年間約$95,000(資産1,000台未満) | 営業への問い合わせのみ——第三者ベンチマークで年間約$83,000(Mandiant製品全体の平均、ASM単体ではない) | 営業への問い合わせのみ——第三者ベンチマークでエンドポイントあたり年間約$200〜400(プラットフォーム全体込み) |
| 公開されている検出範囲 | 件数の公表なし——EASMのソース名(CTログ、Passive DNS、Censys、Shodanなど)とCAASMのコネクタ名を公開 | 1日5,000億ポートスキャン、IPv4 43億アドレスをカバー(スキャンのスループットベース) | データソース250以上、アクティブチェック350以上(このグループで唯一データソース数を公開) | 最大週間1億4,000万件の資産を特定(発見資産量ベース、データソース/コネクタ数の公開情報なし) |
| PDPAコンプライアンスレポート | AI & Complianceモジュール(PDPA/CII対応、漏えい通知の下書き)、別料金で公開デモには含まれない | PDPA特化の情報なし | PDPA特化の情報なし | PDPA特化の情報なし |
| マルチテナント/MSSP | テナント単位のデータ管理、画面上部でのテナント切り替え、テナントごとのSSO(OIDC/SAML) | この観点の比較情報なし | この観点の比較情報なし | この観点の比較情報なし |
| アナリスト評価(EAP MQ 2025) | まだ評価対象外(市場投入がより新しいため) | 今回のリサーチでは未確認 | 今回のリサーチでは未確認 | 今回のリサーチでは未確認 |
| 最大の強み | モジュール別の公開価格 + AIが作成した対応案はすべてアナリストが承認 + CAASMによるカバレッジの穴の把握 + PDPA/CII向けコンプライアンスモジュール | インターネットスキャン規模 + Cortex XSIAM/XSOARとの連携 | データソースの広さ(250以上)+ threat intel/IRの実績(Log4Shellへの1日対応) | CrowdStrike独自のadversary intelligenceと結びついた優先順位付け |
この表の検出範囲の数字はそれぞれ単位が異なるため、単純な比率として解釈すべきではありません——Xpanseは生のスキャンスループット、Falcon Surfaceは発見した資産の量、Mandiantはデータソースの数を示しています。3社の価格はいずれも第三者によるベンチマークであり、ベンダー自身が公表した数字ではありません——ウェブサイト上に公開されている実際の価格である zcrCTEM のモジュール別料金表(฿10,600/月から)とはその点が異なります。
この開始価格が自社にとって具体的に何をカバーするのか、気になった方も多いのではないでしょうか。
zcrCTEMの料金を見る →
結局どんな組織がどれを選ぶべきか
率直に言って、すべての組織に当てはまる唯一の正解はありません。
すでにCortex XSIAM/XSOARを使っていて、「外側の視点」と「内側の視点」を本当に同じプラットフォームで統合したい、かつエンタープライズ規模の予算がある組織にはCortex Xpanseが最も適しています。Cortexファミリー内の連携は、zcrCTEMが同レベルでは実現できない部分だからです。
threat intelligenceの実績とデータソースの広さを何よりも重視する組織、特にすでにGoogle Cloud Security Command Centerを使っている組織にはMandiant ASMがこのグループの中で最も検証可能な情報を公開しており、Log4Shellの事例のように実証済みの迅速な脅威対応の実績もあります。
CrowdStrike Falconをエンドポイントセキュリティの中核としてすでに投資している組織で、CrowdStrike独自のadversaryデータと直結した優先順位付けを求めているなら、Falcon Surfaceは既存投資の合理的な延長線になります。
一方zcrCTEMは、営業担当と何度もやり取りする「Contact Sales」を経ずに事前に価格を確認したい、AIに作業の下書きは任せつつチケットやテイクダウンは必ず人が承認したい、EDRやスキャナーから漏れている資産を把握したい、PDPA/CII向けのコンプライアンスレポートも同じベンダーで揃えたい、タイ語で直接やり取りできるサポートチームを求めている、あるいは複数の顧客を同時に管理するMSSPである——といったタイ企業に向いています。
正直に認めるべき点もあります。zcrCTEMにはこの3社ほどの実績の長さはまだなく、参照できる世界的なアナリストレポートでの評価もありません。公開されている検出範囲でもMandiantに及んでいません。そのうえで今検証できる強みは、ウェブサイトで読める価格、AIが下書きしアナリストが判断するコンソール、そしてこの記事の内容をすべて自分で確かめられる公開デモです。
zcrCTEMのデモを試してみる
zcrCTEMのデモはhttps://demo.zcrctem.zcr.aiで公開されています。ライブデモを営業窓口経由で案内しているMandiant、Xpanse、Falcon Surfaceとは違い、こちらは本物の公開デモで、ログインなしでそのままアクセスできます。サンプルデータで動いているので、数値よりも操作の流れを見てください。検出結果を一つ開き、Coverage & Gapsを確認し、監査証跡でAIの提案を承認・却下してみると全体像がつかめます。AI & Complianceモジュールはデモに含まれていないため、必要であればzcrに説明を依頼してください。
資産検出よりもさらに広い範囲——ダークウェブ上の漏洩認証情報やブランドを騙る偽サイトなど——のデジタルリスク保護に関心がある場合は、ダークウェブモニタリングの記事でDigital Risk Protection(DRP)について詳しく解説しています。zcrCTEMではDRPモジュールがこの領域を担当しています。
よくある質問
zcrCTEMの料金はいくらですか?
zcrCTEMは企業規模に関わらず一律の料金ではなく、モジュールごとに課金されます。外部攻撃対象領域の発見(EASM)、クラウド・社内資産の一元管理(CAASM)、AI & Complianceはいずれも月額฿10,600から、デジタルリスク保護(DRP + Dark Web)は月額฿21,300から。いずれも資産数・監視キーワード数・従業員数といった実際の利用量に応じて課金され、セットアップ・設定・トレーニングを含みます。4モジュールすべての料金表は価格ページに掲載しています。
zcrCTEMはどのようなソースから資産を検出しますか?
EASMは自社のシードドメインを起点に、Certificate Transparencyログ、Passive DNS、Censys、Shodan、DNSdumpster、BinaryEdge、Netlas、DNSブルートフォースによるサブドメイン解決、zcr独自の発見エンジンを使います。CAASMはMicrosoft Defender、Tenable.io、CrowdStrikeなどのセキュリティツールから資産とカバレッジの情報を取り込みます。コネクタ数は公表しておらず、デモで「Coming soon」と表示されているコネクタ(AWS Security Hub、Qualys、SentinelOne、Okta)はまだ利用できません。
zcrCTEMはCortex Xpanse、Mandiant ASM、Falcon Surfaceとどう違いますか?
最も明確な違いは、営業への問い合わせなしに確認できる公開価格と、ログイン不要の公開デモがあることです。さらにzcrCTEMは、EASM、CAASMによるカバレッジの穴の把握、DRPのテイクダウンを一つのコンソールにまとめており、AIが作成した案はアナリストの承認を待ってから実行されます。
zcrCTEMは複数の顧客を管理するMSSPに対応していますか?
対応しています。データはテナント単位で管理され、アナリストは画面上部からテナントを切り替えられます。SSOもテナントごとにOIDCまたはSAMLで設定できます。
まとめ
今回比較した4社の中で、すべての面で勝っている製品はありません。Cortex Xpanseはインターネットスキャンの規模とCortexプラットフォームとの連携で優れ、Mandiant ASMはデータソースの広さと実証済みのthreat intelligenceの実績で優れ、Falcon SurfaceはCrowdStrike独自のadversary intelligenceと結びついた優先順位付けで優れています。この3社はいずれも、何十年もかけて投資を積み上げてきた世界的企業の一部であることによる本物の優位性を持っており、市場に参入したばかりのzcrCTEMはその点でまだ追いついていません。
zcrCTEMが今できること、そして今検証できることは、最初から公開されている価格、EASM・CAASM・DRPをまとめたテナント単位のコンソール、AIが作成した対応案すべてへのアナリスト承認、PDPA/CII向けのコンプライアンスモジュール、そしてMSSPモデルへの対応です。もし自社のニーズが世界規模のスケールよりもこうした点に合っているなら、zcrCTEMは検討する価値のある選択肢です。
まだ判断がつかない場合、一番早いのは自分でデモに触れてみることです。そのうえで、できることとできないことを正直に話してくれるチームと話してみることをおすすめします。
zcrチームへのお問い合わせ
Email: hello@cyberdefense.co.th
電話: 086-940-1383, 082-037-0611
LINE: @cyberdefense
出典