ダークウェブのデータ漏えいをどう監視するか ― Digital Risk Protection(DRP)をやさしく解説
漏えいした従業員の認証情報は、実際の攻撃に使われる前にダークウェブで売買されます。Digital Risk Protectionでの監視方法を解説します。
ダークウェブのデータ漏えいをどう監視するか ― Digital Risk Protection(DRP)をやさしく解説
自分の身分証明書がコピーされ、決して足を踏み入れることのない闇市場で売られていると想像してください。それが起きたことに気づく方法はありません ― 誰かがそれを使って犯罪を犯し、警察が家に来るまでは。
従業員の認証情報も同じ運命をたどります。従業員がどこかで登録していたサービス(自社のシステムとは限りません)が侵害されると、そのログイン情報はダークウェブの取引市場や、一般人がアクセスできない閉じたフォーラムに流出します。そして誰かがその認証情報を実際のシステムでログイン試行に使います。問題は、ほとんどの組織がこれに全く気づかないことです ― 誰かが実際に侵入に成功するまでは。
Digital Risk Protection(DRP) は、あなたの代わりにその闇市場を監視することです ― 漏えいした認証情報、ブランドになりすました偽サイト、組織について言及している攻撃者グループの会話まで、実際のインシデントになる前に検知します。
DRPは一般的な「ダークウェブ監視」と何が違うのか
「ダークウェブ監視」と聞くと、無料の漏えいデータベースチェッカーを思い浮かべる人が多いですが、DRPがカバーする範囲ははるかに広いです。外部からの脅威は、漏えいしたパスワードだけではないからです。
- Credential Exposure(認証情報の漏えい) ― 他のサービス(自社システムとは限らない)から漏えいした従業員のメール/パスワードの組み合わせが、実際のシステムに対して試される
- Brand Impersonation(ブランドなりすまし) ― 顧客や従業員を騙すために組織になりすました偽サイト、偽ページ、偽のSNSアカウント
- Phishing Page Detection(フィッシングページの検知) ― 実際のログイン画面を模倣したページ。多くは数日で立ち上げられ、同じくらいのスピードで閉鎖されます
- Threat Actor Intel(脅威アクター情報) ― 攻撃者グループが閉じたフォーラムで組織について言及していないかを追跡します。実際の攻撃の前段階を示す早期警告サインです
これらすべてに共通するのは、自社のシステムの外側で起きているという点です。SIEMが検知できるログはなく、ファイアウォールのアラートもありません。誰もまだログインを試みてすらいないからです。これこそDRPが埋めるべきギャップです。
PDPAと直接関係する理由
PDPAでは、組織は定められた期限内にデータ漏えいを報告する義務があります ― ですが、気づいて初めて報告できます。もし顧客データが自社システム以外の経路(たとえば従業員が会社のメールアドレスで登録したサードパーティサービス)から漏えいした場合、DRPのような外部監視の仕組みがなければ、組織はそれに気づく術がありません。だからこそDRPは付加機能ではなく、PDPAの通知期限を実際に守るための重要な要素なのです。
DRPの仕組み ― 4ステップ
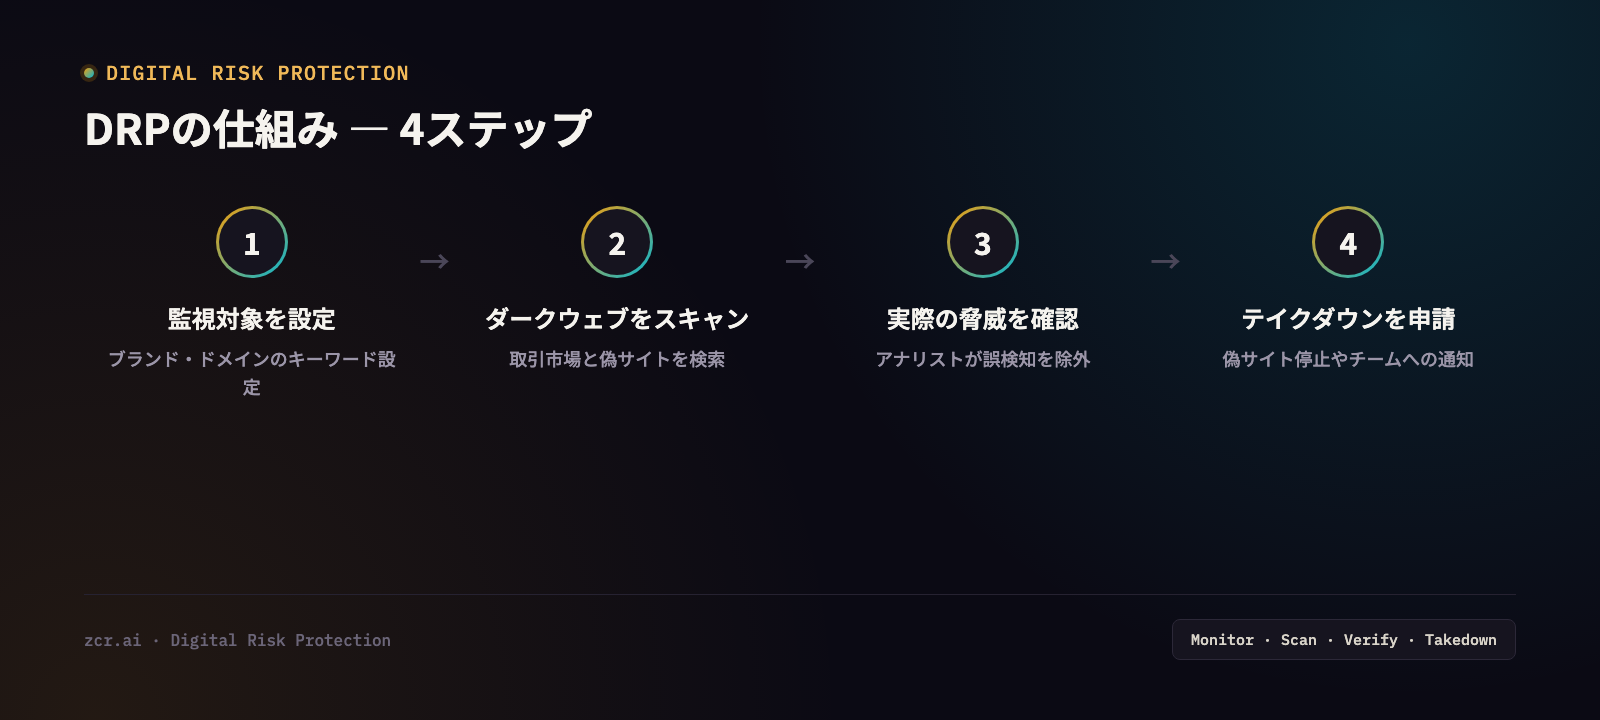
1) 監視対象を設定 ― ブランド名、ドメイン、役員のメールアドレス、そして攻撃者がなりすましサイトを作る際によく使うパターンなど、組織に関連するキーワードを定義します。
2) ダークウェブ・漏えいフォーラム・偽サイトをスキャン ― ダークウェブの取引市場、攻撃者がデータを売買する閉じたフォーラム、フィッシングに使われる可能性のある新規登録ドメインを継続的に検索します。
3) アナリストが実際の脅威かどうかを確認 ― システムが検知したものすべてが本物の脅威とは限りません。誤検知と、即座の対応が必要なものを見極めます。
4) テイクダウンを申請、またはチームに通知 ― 偽サイト・偽ページについては、該当のプラットフォームやレジストラにテイクダウンを申請します。漏えいした認証情報については、チームに通知して即座にパスワードリセットを強制します。
zcrCTEMのDRP画面での実際の見え方
zcrCTEMのデモのDRPページを見てみましょう ― 対応待ちのブランドなりすましインシデント(その多くはフィッシングページ)はそれぞれ明確なステータスとアクションボタン(テイクダウン申請/却下/エスカレーション)が付いており、アナリストはツールを切り替えることなくその場で判断できます。同じ画面にCredential ExposureとThreat Actor Intelの専用タブも用意されています ― これが、「漏えいしています」とだけ伝えて終わる無料の漏えいチェッカーとの決定的な違いです。このデモはサンプルデータ上で動作しているため、ここではワークフローの説明として捉えてください。特定のインシデント件数を示すものではありません。
自社にDRPが必要なサイン
- 認知度の高いブランドを持ち、過去になりすましサイトやページに遭遇したことがある
- 従業員のメール/パスワードが他のサービスから漏えいしていないか確認する手段がない
- 大量の顧客データを保有する業界にいる(金融、eコマース、ヘルスケアなど)― ダークウェブでのデータ取引の主要な標的
- データ漏えいが起きた際、PDPAの通知期限に間に合うだけ早く気づけるか不安に思ったことがある
- 外部からの漏えいシグナルを、実際の攻撃対象領域と関連づけて見る仕組みがまだない
DRPはCTEMを構成する3本柱の一つです。全体像はCTEMとは?をご覧ください。
zcrCTEMがこのギャップを埋める方法
zcrCTEMは、DRPをEASMやコンプライアンスマッピングと同じプラットフォームに統合しています。漏えいシグナルを検知した瞬間に、実際に関連する資産と紐づけられ、単発のアラートで終わらず、クローズまで追跡できるテイクダウンワークフローが用意されています。
自社のデータに漏えいシグナルがないか気になる場合は、zcrCTEMのプランをご覧ください。
お問い合わせ
自社のデータがダークウェブに流出していないか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
出典