外部に露出した攻撃対象領域 ― 攻撃者に先に見つかる前に
攻撃者は公開資産を偵察してから侵入します。EASMを使い、攻撃者に先に見つかる前に自社の外部攻撃対象領域を把握する方法をやさしく解説します。
外部に露出した攻撃対象領域 ― 攻撃者に先に見つかる前に
空き巣は家に押し入る前に、まず玄関から入ろうとはしません。先に周囲を一周します ― どの窓の鍵が甘いか、裏のフェンスにどこか隙間がないか、郵便受けに何日分の郵便物が溜まっているか。これらはすべて、家に一切触れることなく、通りから眺めるだけで把握できてしまいます。
サイバー攻撃も同じ順序で始まります。攻撃者が最初に行うのは偵察(recon)です ― まだ何も壊さずに、組織がインターネットに公開しているものをすべて洗い出します。ドメイン、サブドメイン、API、証明書をスキャンし、検索し、リスト化するだけです。問題は、ほとんどの組織がこの偵察を自分自身に対して行っていないことです。多くの場合、攻撃者の方が先にそれをやってしまいます。
External Attack Surface Management(EASM) は、その偵察を先回りして、しかも継続的に自分自身に対して行うことです。
なぜ攻撃対象領域の全体像は見えないのか
ほとんどのIT部門は、自分たちが構築・管理している資産は把握しています。本当の問題は、その台帳に載っていない資産です。
- シャドーIT ― マーケティング部門が誰にも相談せずランディングページツールに登録したり、営業チームがITを通さずデモ環境を立ち上げたりする
- 忘れられた古いドメイン ― 2年前に終了したキャンペーンなのに、サブドメインは今もパッチが当たっていないサーバーを指し続けている
- テストのまま開けっぱなしのAPI ― 開発者がテスト用エンドポイントを開き、本番をリリースした後に閉じ忘れる
- 期限切れ間近・期限切れの証明書 ― ブラウザの警告アイコンだけの問題ではありません。証明書の期限切れは、その資産を誰も積極的に管理していないサインであることが多く、他の未対応の問題も一緒に潜んでいるケースが少なくありません
- 公開設定のまま放置されたクラウドストレージ ― 本来は非公開であるべきS3バケットなどが、最初の設定ミスのまま放置されている
これらすべてに共通するのは、セキュリティチームが日々目にしている資産一覧には載っていないということです。何かが起きて初めて発見されます。
EASMが攻撃対象領域を見つける仕組み ― 4ステップ
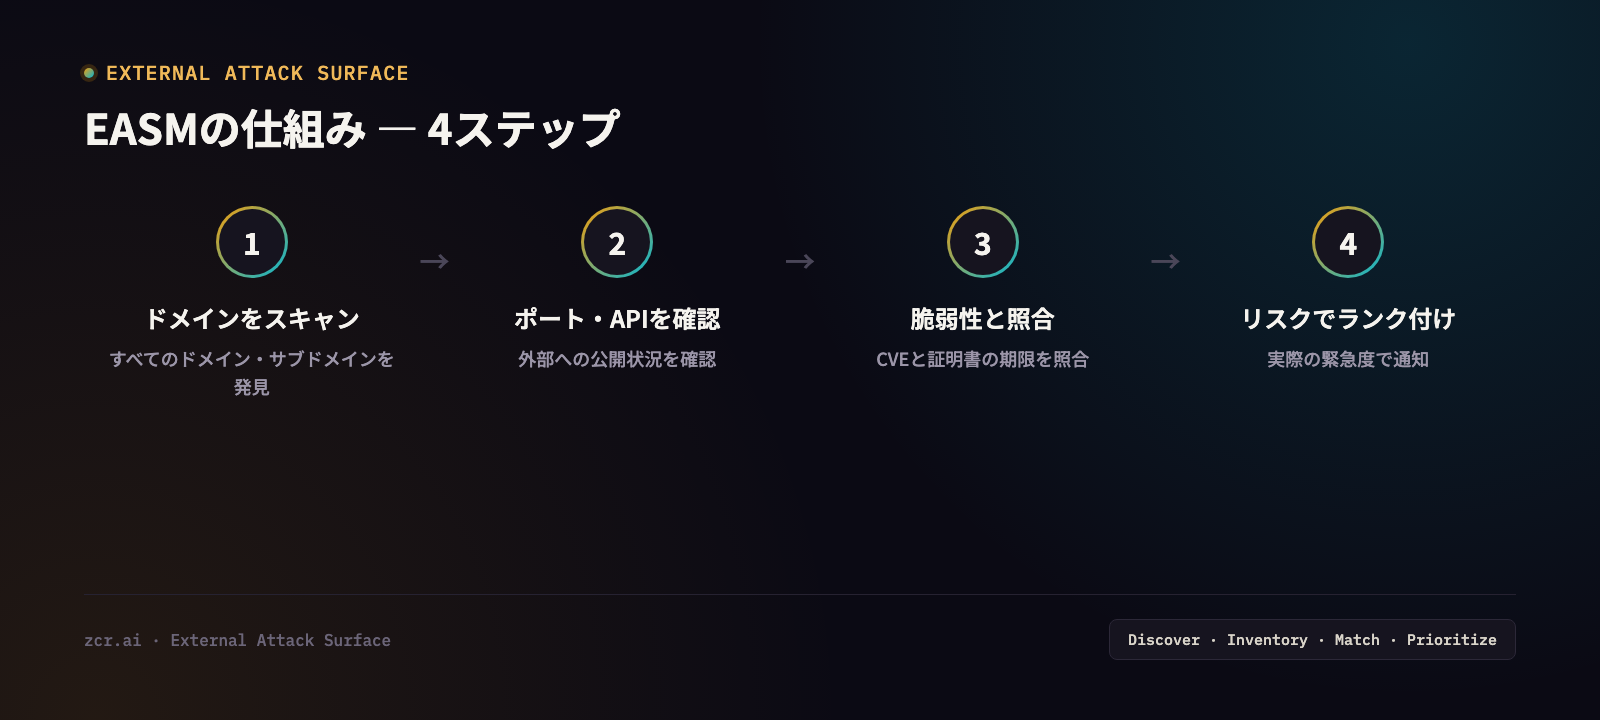
1) ドメイン・サブドメインをスキャン ― 組織に関連するすべてのドメインを、誰も文書化していないサブドメインも含めて発見します。攻撃者が使うのと同じ手法(証明書透明性ログ、DNS列挙、クラウドプロバイダー横断検索)を使います。
2) ポート・サービス・APIを確認 ― 各資産が実際に外部へ何を公開しているかを確認し、ドキュメント化されていないシャドーAPIも洗い出します。
3) 既知の脆弱性と照合 ― 各資産のソフトウェアバージョンを既知のCVEと突き合わせ、期限切れ間近・期限切れの証明書にフラグを立てます。
4) リスクでランク付けし通知 ― すべての検出項目が同じ緊急度ではありません。資産の重要度と、実際に悪用可能かどうかで優先順位をつけます。
zcrCTEMのEASM画面での実際の見え方
zcrCTEMのデモのEASMページは、インターネットに露出した資産を深刻度別に追跡し、直近の期間で新たに発見された件数も表示します ― これこそ、一度きりのスキャンでは不十分な理由です。攻撃対象領域は四半期単位ではなく、週単位で変化します。このデモはサンプルのテナントデータ上で動作しているため、この説明は画面が何を追跡できるかを示すものであり、特定の件数を示すものではありません。
証明書もまた見落とされがちなポイントで、同じ画面が期限切れ間近・期限切れ済みの証明書を追跡します。これらはすべて、実際の障害になる前に検出できる早期警告サインです。ブラウザ警告について顧客から連絡が来て初めて気づく、という事態を避けられます。
自社にEASMが必要なサイン
- 誰も知らなかったサブドメインや古いシステムがまだ稼働しているのを発見したことがある(多くの場合、問題が起きてから気づく)
- 組織がインターネットに公開しているものの最新リストが存在しない
- IT以外の部署が誰にも知らせず独自のSaaSツールやランディングページを頻繁に立ち上げている
- サイトやシステムが予期せぬ証明書警告を出したことがある
- 複数の支社やブランドを運営しており、すべてが確実に監視されているか把握しづらい
攻撃対象領域の全体を見えるようにすることは、CTEMの出発点です。EASMがリスク管理サイクル全体とどうつながるかは、CTEMとは?で解説しています。
zcrCTEMがこのギャップを埋める方法
zcrCTEMは一度きりのスキャンではなく、EASMを継続的に実行します ― 新しい資産を自動発見し(1時間ごとから1日ごとまで設定可能)、既知の脆弱性と自動照合し、CVSS・EPSS・KEV(既知の悪用状況)・攻撃パス・インターネット露出などを組み合わせたRSCスコアでリスクをランク付けします — 生のCVSSスコアだけではありません。さらにDigital Risk Protectionと連携し、発見した資産に関連する漏えいシグナルがないかも確認できます。
自社の攻撃対象領域のうち、どれだけが見えていないのか気になる場合は、zcrCTEMのプランをご覧ください。
お問い合わせ
自社が気づいていない公開資産がどれだけあるか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
出典