CTEMとは? ― 攻撃者と同じ目線で自社を見る、先に見つけられる前に
四半期に一度の巡回では、各部署が日々増やす新しい裏口を見逃します。攻撃者と同じ目線で自社を継続的に見るCTEMの考え方をわかりやすく解説します。
CTEMとは? ― 攻撃者と同じ目線で自社を見る、先に見つけられる前に
四半期に一度だけ建物を巡回する警備員を想像してください。正面玄関を確認し、知っている鍵をすべて点検し、防犯カメラをチェックして、経営陣にきれいな報告書を提出する ― 一見しっかりして見えます。ですが問題は、その巡回の合間に各部署が毎週のように新しい裏口を増やしていて、警備チームには誰も知らせていないことです。鍵をかけ忘れたドアもあれば、警備チームがその存在すら知らないドアもあります。
これは、ほとんどの組織が「外部に露出している攻撃対象領域」(attack surface) について抱えている本当の問題です。IT部門は自分たちが構築・管理している資産は把握しています。しかしマーケティング部門は誰にも相談せずSaaSツールでキャンペーンサイトを立ち上げるかもしれませんし、開発チームはテスト用のAPIを本番リリース後に閉じ忘れるかもしれません。2年前に終了したキャンペーンのサブドメインが、誰もパッチを当てていないサーバーを今も指し続けているかもしれません ― これらはすべて、セキュリティチームの目には入りません。誰かに先に見つかるまでは。そして、その「誰か」は多くの場合、自社のチームではなく攻撃者です。
CTEM(Continuous Threat Exposure Management) は、まさにこのギャップを埋めるためにGartnerが提唱したアプローチです。定期的な脆弱性スキャンや年に一度のペネトレーションテストの代わりに、CTEMは外部の視点 ― 攻撃者と同じ視点 ― でシステム全体を継続的に見続けるサイクルです。棚にしまい込む一枚のスナップショットではありません。
CTEMは単なる脆弱性スキャナーの新バージョンではない
よくある誤解は、CTEMを「実行頻度が上がった脆弱性スキャナー」だと捉えてしまうことです。実際の違いは、視点と優先順位の付け方にあります。
| 従来の脆弱性スキャン | CTEM |
|---|
| 視点 | 既に把握しているネットワーク内部から | 攻撃者と同じ外部視点 ― 未知の資産も含む |
| 頻度 | 定期的(月次・四半期ごと) | 継続的 |
| 優先順位の付け方 | 主にCVSSスコアで判断 | 実際のビジネスへの影響 + 実際に悪用されているか(KEV)で判断 |
| 得られる結果 | 数百〜数千件の検出項目 | 本当に対処すべき項目を絞り込んだリストと、明確な対応経路 |
簡単に言えば、脆弱性スキャンは「500件見つかりました」と伝えるだけですが、CTEMは「その500件のうち、今すぐ悪用可能なのは8件で、今週中に対処すべき」と教えてくれます。件数は減りますが、精度は大きく上がります。
GartnerのフレームワークによるCTEMの5段階
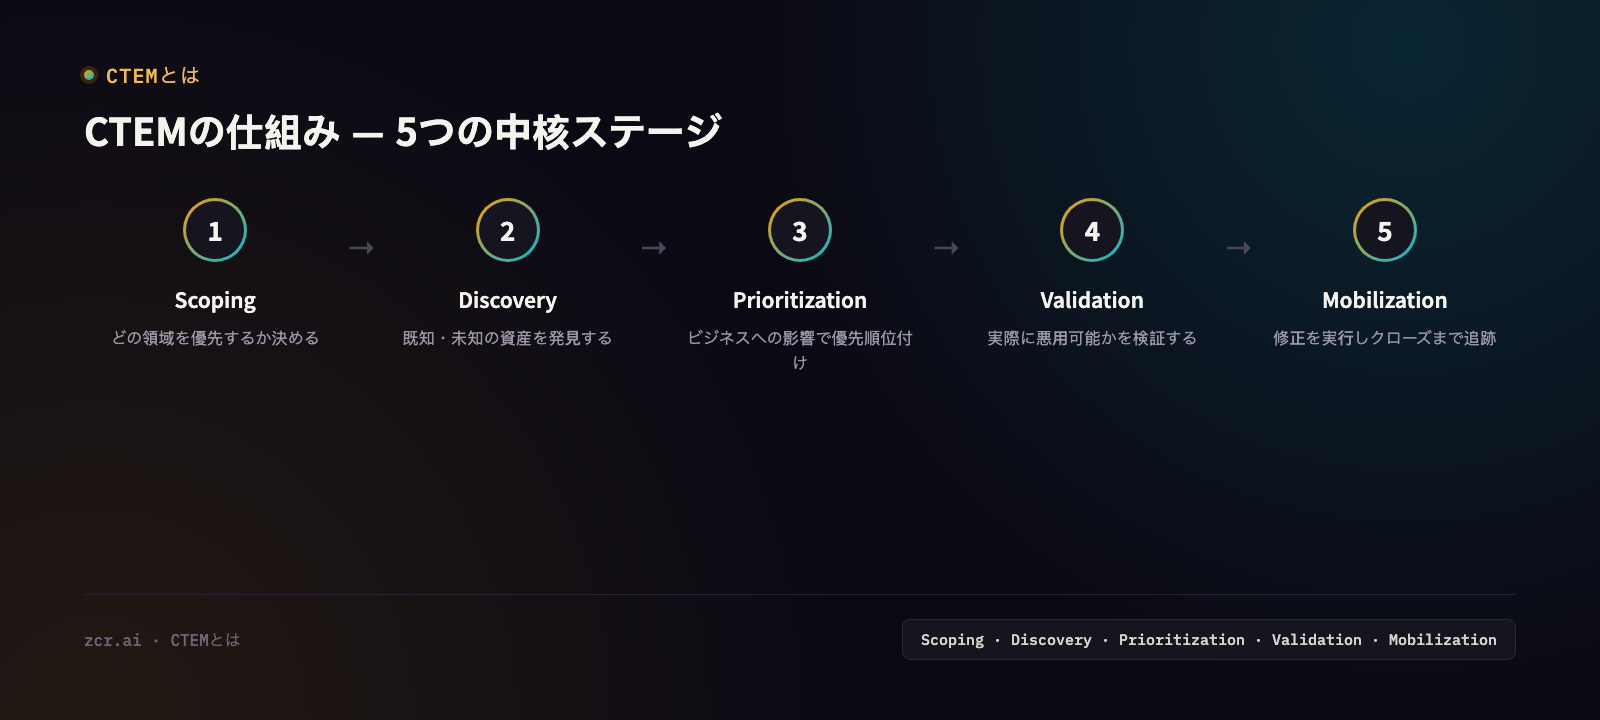
1) Scoping(スコーピング) ― どの攻撃対象領域を優先するかを決めます。多くの場合、顧客データを保持するシステムや直接収益を生むシステムが対象です。
2) Discovery(ディスカバリー) ― インターネットに露出しているすべての資産を、既知・未知を問わず洗い出します(ドメイン、サブドメイン、API、クラウドストレージ、証明書)。
3) Prioritization(優先順位付け) ― 各検出項目をCVSSだけでなく、実際に悪用可能なエクスプロイトが存在するか(KEV)、そのビジネスにとって重要な資産かどうかでスコアリングします。
4) Validation(検証) ― 見つかった脆弱性が現在の環境で実際に悪用可能かどうか、あるいは他の制御によって実際のリスクはすでに低減されているかをテストします。
5) Mobilization(実行) ― 修正作業を適切なチームに引き継ぎ、クローズまで追跡します。年次ペネトレーションテストの報告書のように、誰も対応しきれずダッシュボードに放置されることはありません。
zcrCTEMコンソールでの実際の見え方
zcrCTEMのデモのCommand(コマンド)ダッシュボードを見てみましょう ― 全体像と、今日判断すべきことを一画面でまとめています。複数テナントを管理するMSSP向けにテナントごとのSLA違反を追跡し、トリアージ待ちのクリティカルな露出をキュー化、そして「今日決めるべきこと」のキューには、ダークウェブで見つかった漏えい済み認証情報、Apache Log4j RCEのような既に悪用が確認されている脆弱性(KEV)、独自の対応期限を持つPDPAのデータ消去請求まで、すべてが一つの場所に集約されています。このデモはサンプルのテナントデータ上で動作しているため、ここではコンソールが何を追跡できるかの説明として捉えてください。具体的な件数を示すものではありません。
重要なのは、すべてが一箇所にまとまっていることです。アナリストが5つの異なるツールを行き来して自分で状況を組み立てる必要はありません。
自社にCTEMが必要なサイン
- チーム内の誰も、外部に露出している資産が全部で何個あるか自信を持って答えられない
- 誰も知らなかったサブドメインや古いシステムがまだ稼働しているのを発見したことがある(多くの場合、問題が起きてから気づく)
- 年次ペネトレーションテストの報告書が分厚いPDFになり、誰も対応しきれていない
- マーケティング、開発、支社など各部署がITに知らせずに独自のSaaSツールやシステムを立ち上げている
- PDPAの対象組織であり、データ漏えいにどれだけ早く気づけるか不安に思ったことがある
2〜3個当てはまるなら、zcrCTEMはまさにそのギャップを埋めるために作られています。
zcrCTEMがカバーする範囲
zcrCTEMは3つの中核機能を一つのプラットフォームに統合しています。
- External Attack Surface Management(EASM) ― 他部署からの報告を待たずに、インターネットに露出した資産を継続的に発見・追跡します。詳しくは外部に露出した攻撃対象領域 ― 攻撃者に先に見つかる前にをご覧ください。
- Digital Risk Protection(DRP) ― データ漏えい、ブランドなりすまし、ダークウェブ上のシグナルを監視します。詳しくはダークウェブのデータ漏えいをどう監視するかをご覧ください。
- PDPA & コンプライアンスマッピング ― 検出結果をPDPAの該当する管理策に直接紐づけ、手作業での読み替えを不要にします。
自社の露出状況を正確に把握したい場合は、資産規模と照らし合わせてzcrCTEMのプランをご覧ください。
お問い合わせ
自社にどれだけの見えない資産が潜んでいるか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
出典