RDP และ VPN ที่เปิดทิ้งไว้ — ประตูที่ Ransomware ใช้เข้ามาบ่อยที่สุด
RDP และ VPN ที่เปิดออกอินเทอร์เน็ตคือช่องทางที่ ransomware ใช้เข้าองค์กรบ่อยที่สุด ดูวิธีหาช่องเปิดที่ทีมยังไม่รู้ว่ามี ด้วย EASM ของ zcrCTEM ก่อนคนโจมตีจะเจอ
RDP และ VPN ที่เปิดทิ้งไว้ — ประตูที่ Ransomware ใช้เข้ามาบ่อยที่สุด
เวลาคุยเรื่อง ransomware คนส่วนใหญ่จะนึกถึงอีเมลหลอกลวงก่อนเสมอ พนักงานกดลิงก์ผิด แล้วทุกอย่างพัง
แต่ถ้าไปอ่านรายงานการสอบสวนเหตุการณ์จริง อีกช่องทางหนึ่งที่โผล่มาบ่อยพอๆ กัน — บางปีบ่อยกว่าด้วยซ้ำ — คือช่องทางที่ไม่มีใครต้องกดอะไรเลย นั่นคือ remote access ที่เปิดออกอินเทอร์เน็ตไว้ ทั้ง RDP พอร์ต 3389, VPN gateway ที่ยังไม่ได้แพตช์, หรือ management console ของอุปกรณ์ที่ดันโผล่ออกมาข้างนอก
ประเด็นคือไม่มีใครในทีมตั้งใจเปิดมันทิ้งไว้ มันแค่ค่อยๆ กลายเป็นแบบนั้น
ทำไมช่องทางนี้ถึงคุ้มค่าสำหรับคนโจมตี
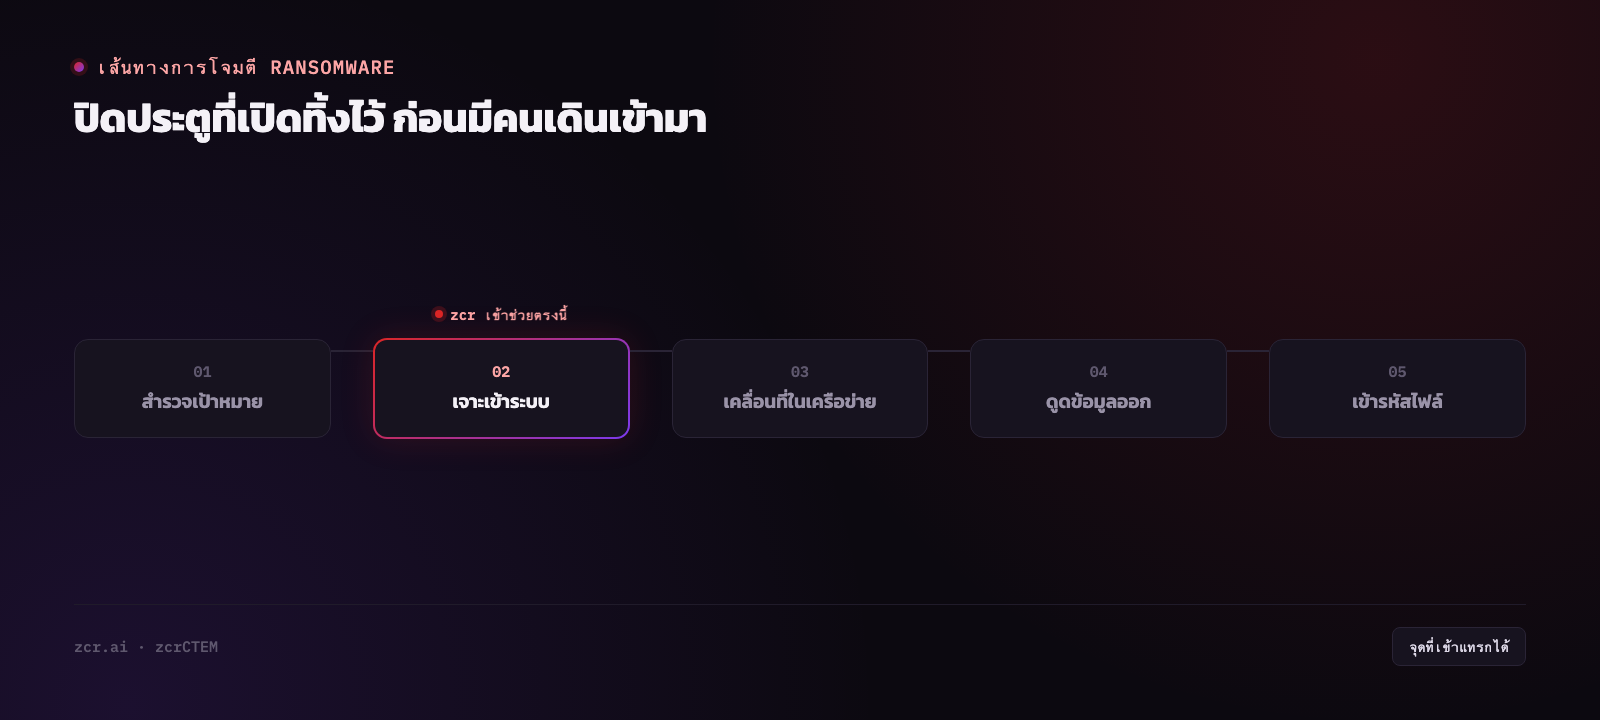
ลองคิดจากมุมของคนโจมตีดู การส่งอีเมลฟิชชิงต้องเขียนเนื้อหาให้น่าเชื่อ ต้องผ่าน mail gateway ต้องรอให้มีคนกด แล้วยังต้องหนี EDR บนเครื่องปลายทางอีก
เทียบกับการยิง RDP ที่เปิดอยู่ด้วยรหัสผ่านที่หลุดมาจากที่อื่น ถ้าเข้าได้ ก็คือเข้ามาในฐานะผู้ใช้จริง มี session จริง ไม่มีมัลแวร์ให้ตรวจจับในขั้นแรกด้วยซ้ำ ระบบมองว่านี่คือแอดมินคนหนึ่งกำลังล็อกอินตามปกติ
แล้วรหัสผ่านมาจากไหน? ส่วนใหญ่ไม่ได้มาจากการเดาแบบสุ่ม แต่มาจากข้อมูลที่รั่วอยู่ก่อนแล้ว — credential ที่โดนขายต่อ, ข้อมูลจาก infostealer ที่ติดอยู่บนเครื่องพนักงานที่บ้าน ซึ่งเป็นคนละเรื่องกับความแข็งแรงของ firewall องค์กร (เรื่องนี้เราเขียนแยกไว้แล้วที่ การเฝ้าระวังข้อมูลรั่วบน Dark Web)
ส่วน VPN gateway ยิ่งเจ็บกว่า เพราะช่องโหว่ระดับร้ายแรงของอุปกรณ์ VPN แบรนด์ดังหลายรายในช่วงไม่กี่ปีที่ผ่านมา มักถูกนำไปใช้จริงภายในไม่กี่วันหลังประกาศ และอุปกรณ์พวกนี้ตามนิยามแล้ว ต้องเปิดออกอินเทอร์เน็ต ถึงจะทำงานได้ จะซ่อนก็ซ่อนไม่ได้
ปัญหาที่แท้จริงไม่ใช่ "รู้แล้วไม่ปิด" แต่คือ "ไม่รู้ว่ามันเปิดอยู่"
ทีม IT แทบทุกทีมรู้ดีอยู่แล้วว่าไม่ควรเปิด RDP ออกอินเทอร์เน็ตตรงๆ เรื่องนี้ไม่มีใครเถียง
แต่พอถามว่า "ตอนนี้องค์กรคุณมี IP สาธารณะกี่ตัว และเปิดพอร์ตอะไรไว้บ้าง" คำตอบมักเป็นเอกสารที่อัปเดตครั้งสุดท้ายเมื่อสองปีก่อน
ช่องเปิดที่หลุดรอดมาส่วนใหญ่มีที่มาซ้ำๆ กันไม่กี่แบบ:
| ที่มา | เกิดขึ้นได้ยังไง | ทำไมถึงไม่มีใครเห็น |
|---|
| Firewall rule ชั่วคราว | เปิดให้ vendor เข้ามาแก้ระบบด่วนตอนตีสาม | ไม่มีใครกลับมาปิด เพราะไม่มีใครจดว่าเปิดไว้ |
| Cloud instance ที่ยกขึ้นไปเทส | ทีมพัฒนาสร้าง VM บน cloud แล้วเปิด RDP ไว้เข้าถึงง่าย | อยู่คนละบัญชี คนละทีม ไม่ผ่าน asset inventory ของ IT |
| อุปกรณ์เก่าที่ยังไม่ปลดระวาง | เซิร์ฟเวอร์เก่าที่ย้ายงานไปแล้วแต่ยังไม่ถอดปลั๊ก | ไม่มีใครดูแล ไม่มีใครแพตช์ แต่ยัง online |
| ระบบที่ได้มาจากบริษัทลูก | ควบรวมกิจการแล้วรับ IP range มาด้วย | ไม่เคยถูกสแกน เพราะไม่เคยอยู่ในรายการตั้งแต่แรก |
| อุปกรณ์ที่ผู้รับเหมาติดตั้ง | ติดกล้อง/ระบบอาคาร แล้วเปิดพอร์ต management ไว้ | IT ไม่ได้เป็นคนติดตั้ง เลยไม่รู้ว่ามี |
สังเกตว่าทุกกรณีมีจุดร่วมเดียวกัน — ไม่ใช่ปัญหาเรื่องความรู้ แต่เป็นปัญหาเรื่องการมองเห็น และคนที่มีรายการที่ครบกว่าคุณ มักจะเป็นคนที่สแกนอินเทอร์เน็ตทั้งก้อนอยู่ทุกวัน
นี่คือเหตุผลที่ external attack surface management ถึงไม่ใช่แค่ "การสแกนช่องโหว่อีกรูปแบบ" — มันคือการมองระบบตัวเองจากข้างนอกด้วยสายตาแบบเดียวกับคนที่จะโจมตี ซึ่งเป็นงานที่ ส่วน EASM ของ zcrCTEM ทำให้ออกมาเป็นคิวที่มีวันที่เจอกำกับไว้ทุกรายการ ไม่ใช่รายงานภาพนิ่งที่ทำกันปีละครั้ง
หน้าตาจริงเวลาใช้งาน
หน้า Findings ของ zcrCTEM (เมนู Exposure → Findings) คือที่ที่สิ่งที่ระบบเจอจากภายนอกถูกคัดกรอง ตัว demo ใช้ข้อมูลตัวอย่าง จึงไม่ยกแถวหรือตัวเลขบนหน้าจอมาอ้าง สิ่งที่ควรรู้คือหน้านี้เก็บอะไรไว้
สิ่งที่เห็นบนหน้าจอนี้:
- แท็บและตัวกรอง แท็บแบ่งรายการเป็น All items, Findings, Exposures และ Darkweb ส่วนแถวถัดมากรองเหลือเฉพาะช่องโหว่ certificate หรือ open port
- ตารางรายการ มีคอลัมน์ Finding name, Score, Confidence, Source, Category, Severity, Status, Detected ตามด้วยปุ่ม Action และคอลัมน์ Mobilize action ที่บอกว่ามี ticket แล้วหรือยัง แต่ละแถวคือหนึ่ง finding บอกว่าเจออะไร source ไหนเจอ ได้คะแนนเท่าไหร่ รุนแรงแค่ไหน อยู่ในสถานะไหน (Detected, Triaged, Acknowledged ฯลฯ) และตรวจพบเมื่อไหร่ ปุ่ม Action เปลี่ยนไปตามสถานะ คือ Triage, Acknowledge, Resolve หรือ Accept
- RDP เป็นหมวดของตัวเอง RDP ที่เปิดทิ้งไว้แสดงเป็น finding หมวด rdp.exposed อยู่คู่กับ finding ประเภทอื่น
- เมนูด้านซ้าย วางหน้านี้ไว้ข้าง Assets, Groups, Scope & Discovery, Sync Health และ Coverage & Gaps สิ่งที่เจอจากภายนอกจึงไม่ได้จบอยู่ที่หน้านี้หน้าเดียว
พูดให้ตรงตามที่เห็นจริง: ตัว demo ใช้ข้อมูลตัวอย่าง สิ่งที่ยืนยันได้จากหน้าจอคือระบบจัด RDP ที่เปิดทิ้งไว้เป็น finding ประเภทหนึ่ง ไม่ใช่ว่าระบบเจอ RDP เปิดอยู่จริงมาแล้ว
แต่กลไกที่สำคัญกว่ารายละเอียดแต่ละแถวคือรูปแบบการทำงาน — ของที่เจอจากภายนอกไม่ได้ถูกโยนเป็นรายงาน PDF ให้ไปไล่เอง มันเข้าคิวที่มีสถานะ มีความรุนแรง มีวันที่เจอ และมีปุ่มให้ตัดสินใจ ว่าอันนี้ต้องแก้ อันนี้รับความเสี่ยงได้ อันนี้เปิดตั๋วให้ทีมไปทำ ความต่างระหว่าง "รู้ว่ามีช่องเปิด" กับ "ปิดช่องเปิดได้จริง" อยู่ตรงนี้ ไม่ได้อยู่ที่ตัวสแกนเนอร์ (แนวคิดนี้คือหัวใจของ CTEM ซึ่งเราอธิบายไว้ละเอียดที่ CTEM คืออะไร)
อยากลองเทียบว่าองค์กรคุณมีทรัพย์สินโผล่ออกอินเทอร์เน็ตกี่ชิ้น ดูแพ็กเกจได้ที่ หน้าราคา
สิ่งที่ EASM ทำไม่ได้ — พูดกันตรงๆ
ถ้าอ่านมาถึงตรงนี้แล้วรู้สึกว่า EASM ฟังดูแก้ปัญหา ransomware ได้ทั้งหมด ต้องหยุดตรงนี้ก่อน มันไม่ได้แก้ทั้งหมด
มันบอกไม่ได้ว่ารหัสผ่านหลังประตูนั้นแข็งแรงแค่ไหน การสแกนจากภายนอกเห็นว่าพอร์ตเปิด เห็นว่าบริการอะไรตอบกลับมา แต่จะไม่ลองล็อกอินเพื่อทดสอบ (และไม่ควรลอง) ถ้าคุณเปิด RDP ไว้พร้อม MFA กับเปิดไว้เฉยๆ ในภาพจากภายนอกอาจดูคล้ายกัน
มันมองไม่เห็น RDP ที่เปิดเฉพาะภายใน ซึ่งเป็นเส้นทางที่ ransomware ใช้เคลื่อนที่ด้านข้างหลังจากเข้ามาได้แล้ว งานส่วนนั้นเป็นของ log กับ SIEM ไม่ใช่ของการสแกนจากภายนอก — ถ้าสนใจว่าจับตอนที่เข้ามาแล้วยังไง อ่านต่อได้ที่ ตรวจจับ Ransomware ด้วย SIEM
มันไม่ได้ปิดพอร์ตให้คุณ EASM ค้นหาและจัดลำดับ ส่วนการแก้ยังต้องมีคนไปแก้บน firewall จริง สิ่งที่ระบบช่วยได้คือทำให้ของที่ต้องแก้ไม่หายไประหว่างทาง
และมันไม่ได้เห็นทุกอย่างในวันแรก การค้นหาทรัพย์สินภายนอกต้องไล่ทีละชั้น — จากโดเมนไปหาซับโดเมน ไปหา IP range ไปหาใบรับรอง รอบแรกจึงได้แค่ภาพหยาบ ความครบถ้วนมาจากรอบถัดๆ ไป ใครบอกว่าเจอครบ 100% ตั้งแต่วันแรก ให้สงสัยไว้ก่อน
สัญญาณว่าเรื่องนี้เกี่ยวกับคุณ
- ตอบไม่ได้ทันทีว่าองค์กรมี IP สาธารณะและโดเมนย่อยทั้งหมดกี่รายการ
- เคยเปิด rule ให้ vendor เข้ามาแก้ระบบชั่วคราว แต่ไม่มีกระบวนการที่บังคับให้ปิด
- มีทีมพัฒนาที่สร้างทรัพยากรบน cloud ได้เองโดยไม่ผ่าน IT
- เพิ่งควบรวมหรือรับโอนระบบจากบริษัทอื่นมาภายในสองปีที่ผ่านมา
- อุปกรณ์ VPN หรือ firewall ที่ใช้อยู่ ไม่มีใครตอบได้ว่าแพตช์ล่าสุดคือเมื่อไหร่
ถ้าเข้าข่ายตั้งแต่สองข้อขึ้นไป งานที่ให้ผลตอบแทนสูงสุดในสัปดาห์นี้ไม่ใช่การซื้อเครื่องมือป้องกันเพิ่ม แต่คือการทำรายการว่าตอนนี้อะไรของคุณมองเห็นได้จากอินเทอร์เน็ตบ้าง — พื้นฐานเรื่องนี้เราเขียนไว้ที่ External Attack Surface คืออะไร
สรุปสั้นๆ
Ransomware ไม่จำเป็นต้องใช้เทคนิคหรูหราถ้ามีประตูที่เปิดค้างไว้ให้เดินเข้ามาเฉยๆ และประตูแบบนั้นมักไม่ได้เกิดจากความเลินเล่อครั้งเดียว แต่เกิดจากการเปลี่ยนแปลงเล็กๆ หลายครั้งที่ไม่มีใครรวบรวมไว้ที่เดียว
ทางแก้จึงไม่ใช่การเตือนพนักงานให้ระวังมากขึ้น แต่คือการมีรายการที่อัปเดตตัวเองได้ ว่าตอนนี้อะไรของคุณเปิดออกไปข้างนอกบ้าง — และมีคิวที่ทำให้ของแต่ละชิ้นถูกตัดสินใจจริง ไม่ใช่แค่ถูกบันทึกไว้
ติดต่อทีมงาน
อยากรู้ว่าตอนนี้องค์กรคุณมีอะไรเปิดออกอินเทอร์เน็ตอยู่บ้างที่ทีมยังไม่รู้ คุยกับทีมเราได้ฟรี ไม่มีค่าใช้จ่าย
แหล่งข้อมูลอ้างอิง
- CISA — #StopRansomware Guide — ยืนยันว่า remote service ที่เปิดเผยและตั้งค่าไม่รัดกุม เช่น RDP เป็นช่องทาง initial access ที่ผู้โจมตี ransomware ใช้ซ้ำๆ
- Verizon 2026 Data Breach Investigations Report — พบว่าอุปกรณ์ VPN/edge device เป็นเป้าหมายการโจมตีที่เพิ่มขึ้นอย่างมาก และ RDP/VPN ยังเป็นประเภทการเชื่อมต่อหลักที่ initial access broker นำไปขายต่อ