公開されたままのRDPとVPN ― Ransomwareが最も使う侵入口
公開されたままのRDPとVPNは、Ransomwareが侵入に使う主要な経路です。放置されがちな理由とEASMで公開資産を可視化する方法を解説します。
公開されたままのRDPとVPN ― Ransomwareが最も使う侵入口
Ransomwareの話になると、多くの人はまずフィッシングメールを思い浮かべます。従業員が怪しいリンクをクリックして、そこからすべてが崩れていく、という筋書きです。
ところが実際のインシデント調査レポートを読んでいくと、それと同じくらい ― 年によってはそれ以上に ― 頻繁に登場する経路があります。しかもこちらは、誰かが何かをクリックする必要すらありません。インターネットに公開されたままのリモートアクセスです。ポート3389で待ち受けているRDP、パッチが当たっていないVPNゲートウェイ、なぜか外から届いてしまう機器の管理コンソール。
誰も意図して開けたままにしたわけではありません。いつの間にかそうなっていた、というだけです。
攻撃側にとって、この経路が割に合う理由
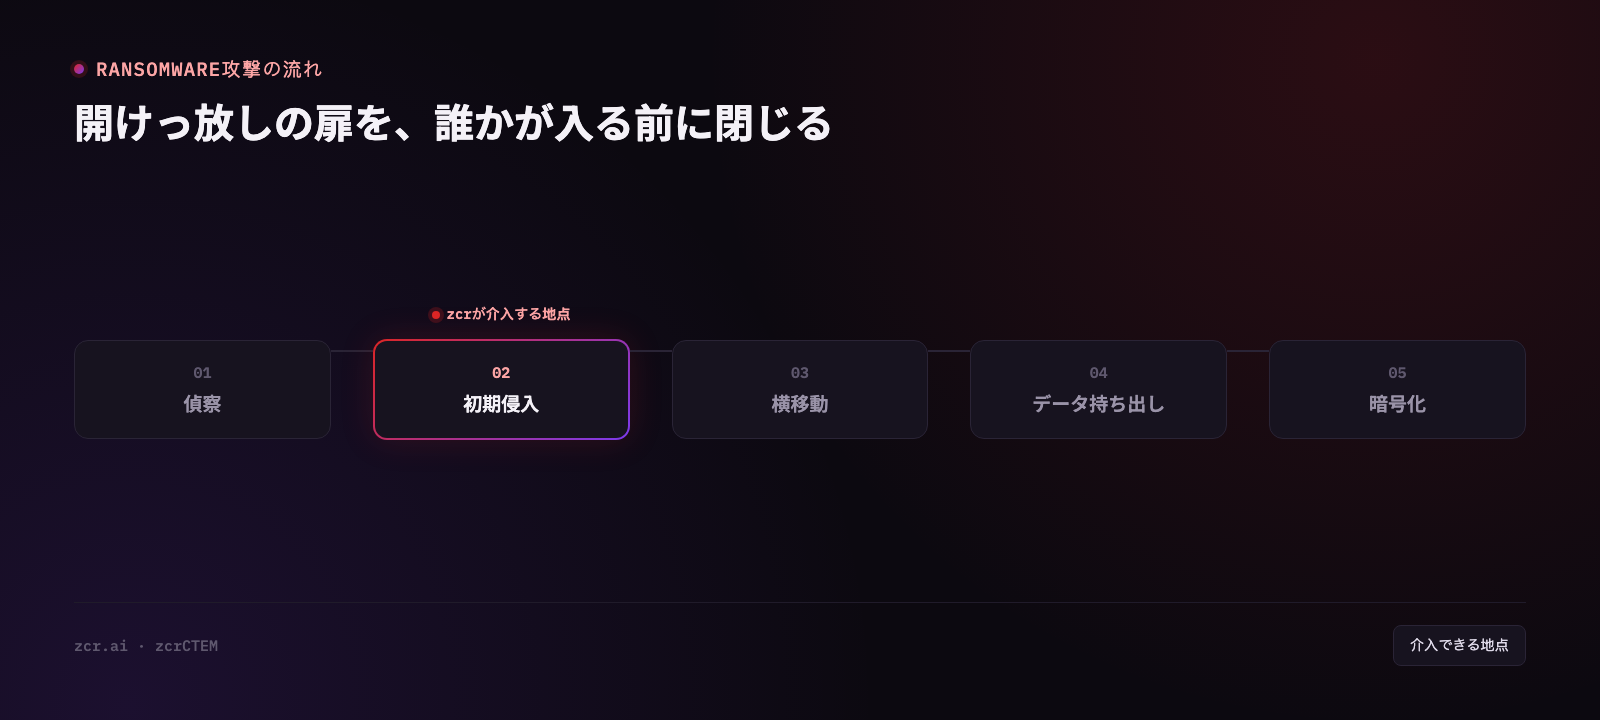
少しだけ攻撃側の目線で考えてみてください。フィッシングを成立させるには、信じてもらえる文面を書き、メールゲートウェイを通し、誰かがクリックするのを待ち、その先で端末のEDRもかわす必要があります。
一方、公開されたままのRDPに、別のどこかで漏れたパスワードを試すだけならどうでしょうか。通ってしまえば、正規ユーザーとして、正規のセッションで入れます。最初の段階では検知すべきマルウェアすら存在しません。監視している側から見れば、管理者がいつもどおりログインしただけです。
ではそのパスワードはどこから来るのか。多くはランダムな総当たりではなく、すでに漏れている資格情報です。闇市場で転売されたもの、従業員の自宅PCに入り込んだinfostealerが吐き出したもの。いずれも社内firewallの堅牢さとはまったく別の話です(この論点はDark Web上の情報漏洩監視で別途扱っています)。
VPNゲートウェイはさらに厄介です。主要ベンダーのVPN機器で見つかった重大な脆弱性は、公表から数日で実際の攻撃に使われる、という展開を何度も繰り返してきました。しかもこの手の機器は、役割上インターネットに公開されていなければ機能しません。隠しようがないのです。
本当の問題は「知っていて閉じない」ではなく「開いていることを知らない」
RDPをインターネットに直接公開すべきでない、というのはほとんどのIT部門がすでに分かっています。ここに異論はありません。
問題は次の質問です。「御社には今いくつグローバルIPがあり、それぞれどのポートが開いていますか」。返ってくる答えは、たいてい2年前に最終更新された一覧表です。
すり抜けてしまう公開箇所は、だいたい同じ経緯から生まれます。
| 発生源 | どう起きるか | なぜ誰も気づかないか |
|---|
| 一時的なfirewallルール | 深夜にベンダーが緊急対応するため開けた | 開けた記録がなく、閉じに戻る人もいない |
| テスト用のクラウドインスタンス | 開発チームがVMを立て、RDPを開けたままにする | 別アカウント・別チームで、IT資産台帳に載らない |
| 撤去されていない旧機器 | 役割を終えたサーバーが電源だけ入ったまま残る | 管理者もパッチ担当もいないのに、まだオンライン |
| 買収で引き継いだシステム | 合併に伴ってIPレンジごと引き継いだ | そもそも一覧に載ったことがなく、スキャン対象外 |
| 業者が設置した機器 | カメラや建物設備が管理ポートを開けた状態で設置される | ITが設置していないため、存在自体を把握していない |
5つとも共通しているのは同じ一点です。知識の問題ではなく、可視性の問題であること。そして自社の資産一覧をあなたより正確に持っているのは、たいていインターネット全体を毎日スキャンしている側です。
external attack surface management(EASM)が「脆弱性スキャンの別バージョン」ではないのは、この点があるからです。攻撃する側と同じ目線で、自社を外側から見る作業。zcrCTEMのEASM機能は、その結果を年1回の棚卸し資料としてではなく、検出日が付いたまま残り続けるキューとして扱います。
実際の画面
zcrCTEMのFindings画面(Exposure → Findings)は、外部から検出されたものをトリアージする場所です。デモはサンプルデータで動いているため、画面上の行や数値は引用しません。大事なのは、この画面に何が載っているかです。
この画面で見えるもの。
- タブとフィルタ ― タブはAll items、Findings、Exposures、Darkwebに分かれ、その下の行で脆弱性・証明書・オープンポートに絞り込めます。
- 一覧テーブル ― 列はFinding name、Score、Confidence、Source、Category、Severity、Status、Detectedで、その先にActionボタンと、チケットの有無を示すMobilize action列があります。1行が1件のfindingで、何が見つかったか、どのソースが見つけたか、スコアと深刻度はどれか、どの段階にあるか(Detected、Triaged、Acknowledgedなど)、いつ検出されたかが分かります。Actionボタンはステータスに応じてTriage、Acknowledge、Resolve、Acceptと変わります。
- RDPは独立したカテゴリ ― 公開されたままのRDPは、他の種類のfindingと並んでrdp.exposedというカテゴリで表示されます。
- 左のナビゲーション ― この画面をAssets、Groups、Scope & Discovery、Sync Health、Coverage & Gapsと並べています。外から見つかったものが、この1画面で行き止まりにならないということです。
この画面が示していることと示していないことは、正確に分けておきます。デモはサンプルデータで動いているため、画面から確認できるのは、公開状態のRDPがシステムのfindingの種別として分類されるということであって、実際に公開状態のRDPを見つけたという話ではありません。
もっとも、個々の行より重要なのは動き方のほうです。外部から見つかったものは、PDFレポートとして投げ渡されて終わりではありません。ステータスと深刻度と検出日を持ったキューに入り、行ごとに判断を迫るボタンが付きます。これは直す、これはリスクを受容する、これはチケットを起票してチームに回す。「公開箇所があると分かっている」と「公開箇所が実際に閉じた」の差はここで生まれます。スキャナーの性能ではありません(この考え方はCTEMの中核でもあり、CTEMとは何かで詳しく説明しています)。
自社の資産がインターネットからいくつ見えているのか確かめたい場合は、料金プランをご覧ください。
EASMにできないこと ― 正直に書きます
ここまで読んでEASMがRansomware対策を丸ごと解決するように聞こえたなら、いったん止めてください。そうではありません。
扉の向こうの鍵の強さは分かりません。 外部からのスキャンでは、ポートが開いていること、どのサービスが応答するかまでは分かりますが、ログインを試して確かめることはしません(すべきでもありません)。MFAを前に置いたRDPと、何も置いていないRDPは、外から見ると似て見えることがあります。
内部だけで公開されているRDPは見えません。 Ransomwareが侵入後に横展開する際に使うのは、まさにそこです。この領域はログとSIEMの担当であって、外部スキャンの担当ではありません。侵入された後をどう捉えるかはSIEMによるRansomware検知をご覧ください。
ポートを閉じてくれるわけでもありません。 EASMが担うのは発見と優先順位付けまでで、実際のfirewallを直すのは人の作業です。システムが助けてくれるのは、直すべきものが途中で消えてしまわないようにする部分です。
そして初日にすべてが見えるわけでもありません。 外部資産の探索は、ドメインからサブドメイン、IPレンジ、証明書へと層をたどっていく作業です。1周目で得られるのは粗い全体像で、抜けが埋まるのは2周目以降になります。初日から100%見つかると言われたら、まず疑ってかかってください。
この話が自社に当てはまるサイン
- グローバルIPとサブドメインが全部でいくつあるか、即答できない
- ベンダー作業のために一時的にルールを開けたことがあるが、閉じることを強制する手順がない
- 開発チームがITを通さずにクラウド上のリソースを作成できる
- この2年以内に他社との合併や、システムの移管を受けている
- 稼働中のVPN機器やfirewallの最終パッチ適用時期を、誰も答えられない
2つ以上当てはまるなら、今週いちばん見返りの大きい仕事は防御ツールの買い増しではありません。今インターネットから何が見えているのかを一覧にすることです。その前提知識はExternal Attack Surfaceとはにまとめてあります。
まとめ
開きっぱなしの扉があるなら、Ransomwareに高度な技術は要りません。そしてその扉は、一度の不注意で生まれるより、誰も一箇所に集約していない小さな変更の積み重ねで生まれます。
だから解決策は、従業員にもっと注意を促すことではありません。今何が外に開いているのかを自動で更新し続ける一覧を持つこと。そして一つひとつが記録されるだけで終わらず、実際に判断されるキューを持つことです。
お問い合わせ
自社のどこがインターネットに公開されているのか、チームがまだ把握していない部分が気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
出典
- CISA — #StopRansomwareガイド — 公開され適切に保護されていないRDPなどのリモートサービスが、ランサムウェアの侵入経路として繰り返し使われていることを確認
- Verizon 2026年版データ漏洩調査報告書(DBIR) — VPN・エッジデバイスへの攻撃が急増していること、RDPとVPNがInitial Access Brokerが転売する主要な接続種別であることを報告