zcrSOAR vs Cortex XSOAR, Splunk SOAR, IBM QRadar SOAR: เทียบให้เห็นภาพจริง
zcrSOAR vs Cortex XSOAR, Splunk SOAR, IBM QRadar SOAR เทียบราคา, deployment, integration และจุดที่คู่แข่งชนะจริงอย่างตรงไปตรงมา พร้อมราคา 4 tier ที่เช็คได้ทันที
zcrSOAR vs Cortex XSOAR, Splunk SOAR, IBM QRadar SOAR: เทียบให้เห็นภาพจริง
Cortex XSOAR, Splunk SOAR และ IBM QRadar SOAR คือสามชื่อที่ทีม SOC มักได้ยินก่อนชื่อไหนๆ เวลาพูดถึง SOAR ระดับ enterprise แต่ละตัวมีจุดแข็งที่ต่างกันชัดเจน — XSOAR เด่นเรื่อง marketplace ที่ใหญ่ที่สุด, Splunk SOAR เด่นเรื่องผูกกับ Splunk SIEM ที่หลายองค์กรมีอยู่แล้ว, ส่วน IBM QRadar SOAR เด่นเรื่อง case management ที่มีรากฐานจาก incident response โดยเฉพาะ บทความนี้เทียบทั้งสามตัวกับ zcrSOAR อย่างตรงไปตรงมา รวมถึงจุดที่แต่ละเจ้าเป็นตัวเลือกที่ดีกว่าจริงๆ ด้วย ไม่ใช่แค่เปรียบเทียบเพื่อโปรโมทตัวเอง
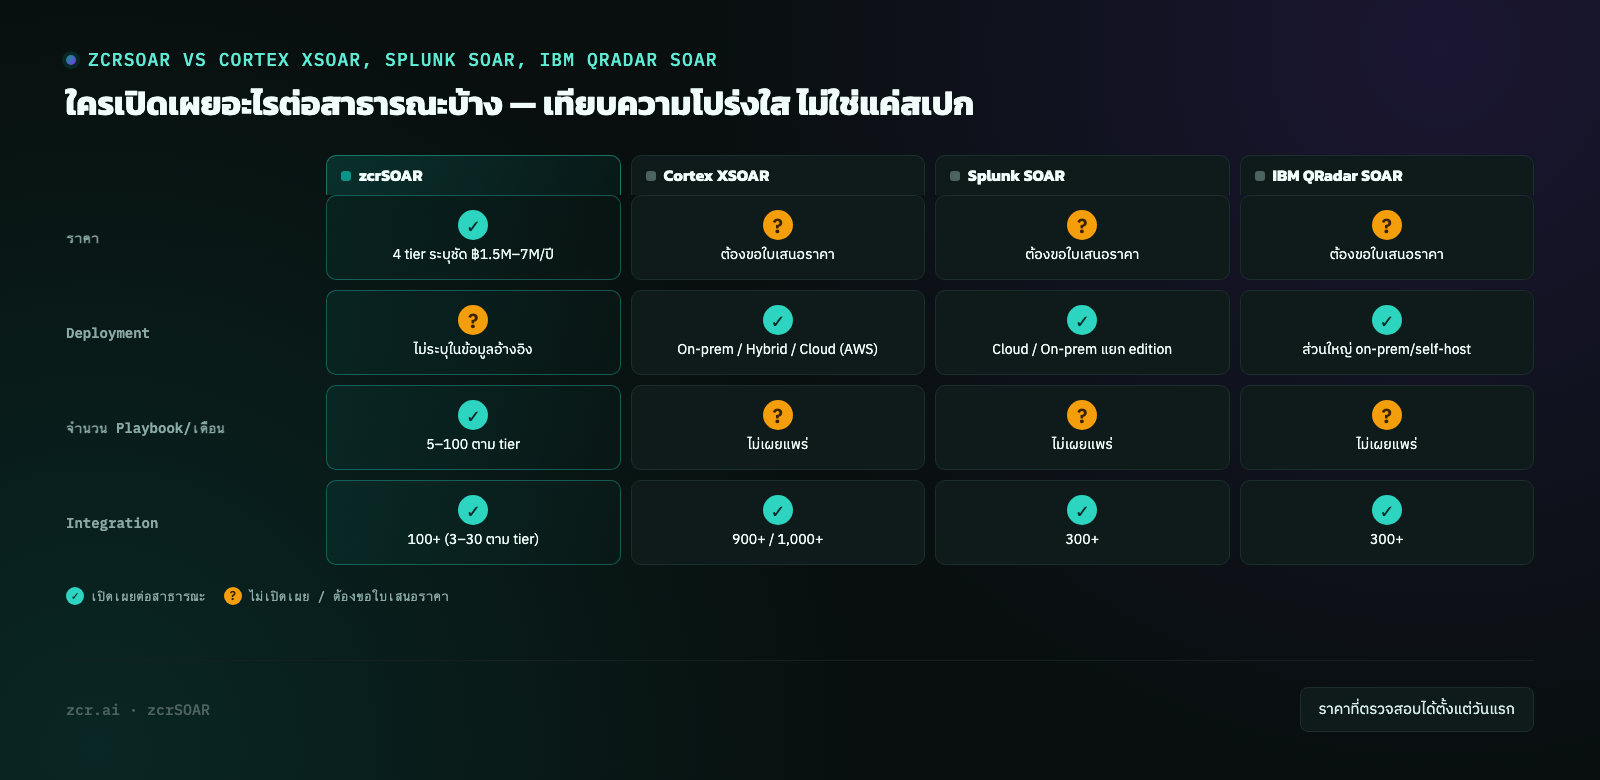
เปรียบเทียบแบบเร็ว
| zcrSOAR | Cortex XSOAR | Splunk SOAR | IBM QRadar SOAR |
|---|
| ราคา (เผยแพร่ต่อสาธารณะ) | ฿1,500,000–6,960,000/ปี เมื่อจ่ายรายเดือน (ซื้อรายปีลด 10%) แบ่ง 4 tier ราคาระบุชัดเจน | ไม่เผยแพร่ ต้องขอใบเสนอราคา — เราหาตัวเลขประมาณการจาก third-party ที่มีแหล่งอ้างอิงน่าเชื่อถือไม่ได้สำหรับ tier Enterprise | ไม่เผยแพร่ ต้องขอใบเสนอราคา — Splunk ขาย SOAR (Cloud) seat เป็นชุดละ 5 ที่นั่ง ตามเอกสาร licensing ของ Splunk เอง แต่เราสืบย้อนตัวเลขจากการจัดซื้อสาธารณะที่เช็กแหล่งที่มาได้จริงไม่พบ จึงไม่ขอยกตัวเลขมาอ้าง — ทั้งช่วงราคาต่อที่นั่งและราคาระดับองค์กรใหญ่ก็ไม่มีข้อมูลเผยแพร่ที่เชื่อถือได้เช่นกัน | ไม่เผยแพร่ ต้องขอใบเสนอราคา — เราไม่พบตัวเลขประมาณการจาก third-party ที่น่าเชื่อถือสำหรับ QRadar SOAR |
| การ deploy | ไม่ได้ระบุในข้อมูลอ้างอิงของบทความนี้ | On-prem, hybrid (server + on-prem engine) หรือ cloud SaaS (เลือก host region ได้จากรายการในเอกสารของ Palo Alto) | Cloud edition และ On-premises edition แยกกัน license แยกจาก core Splunk platform | ส่วนใหญ่ on-prem/self-hosted (virtual appliance หรือซอฟต์แวร์บน OpenShift/VM) — SaaS variant ถูกขายให้ Palo Alto แล้ว และ Palo Alto ประกาศ EOL ตัวนั้นตั้งแต่ 14 เม.ย. 2026 |
| จำนวน integration | catalog ระบุ 100+ แต่จำนวนที่ซื้อ/ใช้งานได้จริงตาม tier คือ Starter 3 / Standard 8 / Enterprise 15 / MSSP 30 — เราไม่มีคำอธิบายที่มีแหล่งอ้างอิงชัดเจนว่าทำไมตัวเลขสองชุดนี้ต่างกัน จึงควรยึดตัวเลขตาม tier เป็นหลักว่าใช้ได้จริงเท่าไหร่ | 850+ ตามตัวเลข marketplace ปัจจุบันของ Palo Alto เอง; G2 ระบุแยกต่างหากว่ามี playbook สำเร็จรูป 270+ ครอบคลุม 350+ ผลิตภัณฑ์ third-party | 350+ tool, 2,800+ automated action สำเร็จรูป | 300+ bidirectional integration |
| Playbook / automation ต่อเดือน | 5–100 playbooks ตาม tier, automation run 500–50,000/เดือนตาม tier | ไม่มีตัวเลขเผยแพร่ | ไม่มีตัวเลขเผยแพร่ | ไม่มีตัวเลขเผยแพร่ |
| Support / SLA | ในเวลาทำการสำหรับ 2 tier ล่าง และ SLA 24x7 / 12x7 สำหรับ 2 tier บน ตามตารางราคาที่เผยแพร่ | ไม่มีข้อมูลในแหล่งอ้างอิงของบทความนี้ | ไม่มีข้อมูลในแหล่งอ้างอิงของบทความนี้ | ไม่มีข้อมูลในแหล่งอ้างอิงของบทความนี้ |
💰 ดูราคาทั้ง 4 tier ของ zcrSOAR แบบไม่ต้องรอใบเสนอราคา →
จุดที่คู่แข่งชนะจริง
Cortex XSOAR: ขนาด ecosystem ที่ใหญ่ที่สุดในสามราย
- Marketplace ใหญ่ที่สุดในสามรายที่เทียบในบทความนี้ — 850+ integration ตามตัวเลข marketplace ปัจจุบันของ Palo Alto เอง; G2 ระบุแยกต่างหากว่ามี playbook สำเร็จรูป 270+ ครอบคลุม 350+ ผลิตภัณฑ์ third-party ไม่ว่านับแบบไหน นี่คือ ecosystem ที่ใหญ่กว่า Splunk SOAR (350+ tool) หรือ QRadar SOAR (300+ integration) — แต่ตัวเลขที่แต่ละเจ้ารายงานเองไม่ได้วัดด้วยหน่วยเดียวกัน จึงควรมองว่า "ใหญ่ที่สุด" เป็นแนวโน้ม ไม่ใช่การจัดอันดับที่แม่นยำ และหน้าเว็บ marketplace ของ Palo Alto เองระบุว่า XSOAR เป็น SOAR รายเดียวที่ vet เนื้อหา third-party ทั้ง free และ paid ว่าปลอดภัยก่อนให้ใช้งาน
- FedRAMP High Authorization — Cortex (แพลตฟอร์มที่ XSOAR อยู่ภายใต้) ได้ authorization ระดับนี้ตั้งแต่มกราคม 2025 ซึ่ง Palo Alto ระบุว่าเป็นแพลตฟอร์ม SOC ที่ขับเคลื่อนด้วย AI รายแรกที่ทำได้ เปิดทางดีลภาครัฐ/federal สหรัฐฯ ที่ SOAR ระดับภูมิภาคอย่าง zcrSOAR ไม่ได้อยู่ในตำแหน่งจะแข่งด้วย
- ผูกลึกกับ ecosystem ที่กว้างกว่า — Cortex XSIAM/XDR, Palo Alto NGFW, Prisma ถ้าองค์กรคุณ standardize บน Palo Alto อยู่แล้ว การรวมทุกอย่างไว้ vendor เดียวมีเหตุผลจริง
- ประวัติ SOAR ยาวนานที่สุดในสามราย — สืบทอดมาจาก Demisto ผู้บุกเบิก SOAR category สั่งสม mindshare นักวิเคราะห์และ ecosystem training มานาน
Splunk SOAR และ IBM QRadar SOAR: ได้เปรียบชัดถ้าคุณผูกกับ SIEM เดิมอยู่แล้ว
- Splunk SOAR ผูกกับ Splunk Enterprise Security แบบ native — สำหรับองค์กรจำนวนมากที่รัน Splunk เป็น SIEM/observability platform อยู่แล้ว นี่คือความได้เปรียบที่จับต้องได้จริงเมื่อเทียบกับ SOAR ที่ bolt-on เข้ามาทีหลัง (แม้ Splunk เองจะระบุว่า SOAR license แยกจาก core platform และไม่บังคับต้องมี ES อยู่ก่อนก็ตาม) พร้อม Splunkbase ซึ่งเป็น app ecosystem ที่ใหญ่และตั้งมานานในวงการ security tooling และ App Editor/Logic Loops ที่ให้ทีมที่มีสกิล SPL ต่อยอดได้ลึกโดยใช้ทักษะที่มีอยู่แล้ว
- IBM QRadar SOAR มีรากฐาน incident-response เฉพาะทางยาวนานที่สุดในสามราย — สืบทอดจาก Resilient Systems ที่ IBM ซื้อในปี 2016 ซึ่งเป็นผู้บุกเบิก case-management ตั้งแต่ก่อนคำว่า "SOAR" จะถูกใช้เป็นชื่อ category ด้วยซ้ำ ผูกลึกกับ portfolio ที่ใหญ่กว่าของ IBM (X-Force threat intelligence, Guardium, เครื่องมือ ITSM/DevOps) มีเครือข่าย IBM Consulting/MSSP ระดับโลกรองรับ deployment ขนาดใหญ่หลายภูมิภาค และ Playbook Designer ที่ได้รับรางวัล พร้อมฐานลูกค้าระดับ Global 2000 ที่สั่งสมมานาน
จุดที่ต้นทุนแอบซ่อนอยู่
- ราคาไม่เผยแพร่ ต้องเข้า sales process ทั้งหมด — ทั้งสามเจ้าไม่มี pricing page สาธารณะ และเราก็หาตัวเลขประมาณการจาก third-party ที่มีแหล่งอ้างอิงน่าเชื่อถือไม่ได้เช่นกัน (ตัวเลขที่ลอยอยู่ตาม review site หลายตัวตรวจสอบย้อนกลับไปหาแหล่งที่มาจริงไม่ได้) ข้อมูลที่ใกล้เคียงที่สุดที่เราพบคือ record การจัดซื้อสาธารณะที่แสดง Splunk SOAR cloud seat 5 ที่นั่งราวๆ $248,735/ปี — เป็นแค่ configuration เดียว ไม่ใช่ช่วงราคาทั่วไป งบประมาณจริงขึ้นกับการเจรจา ไม่ใช่ list price ที่ตรวจสอบล่วงหน้าได้ ต่างจาก zcrSOAR ที่ทั้ง 4 tier ราคาเผยแพร่ชัดเจนตั้งแต่แรก
- โครงสร้าง module แยกใบเสนอราคา — Cortex XSOAR ขาย Threat Intelligence Management (TIM) ทั้งแบบ SKU เสริมแยกต่างหาก และแบบที่รวมเป็นความสามารถหนึ่งในแพลตฟอร์ม XSOAR เราไม่พบกฎตายตัวว่า tier ไหนรวม TIM มาให้และ tier ไหนคิดแยก จึงควรเช็กให้ชัดว่าใบเสนอราคาที่ได้รับครอบคลุมอะไรบ้าง ส่วน IBM QRadar SOAR เองก็แบ่งเป็นสองโมดูล คือ Case Management (มีมาให้ตามมาตรฐาน) กับ Orchestration & Automation (ต้อง license แยก) — แปลว่าถ้าต้องการ automation จริงๆ ไม่ใช่แค่ track case ต้องจ่ายเพิ่มอีกบรรทัดในสัญญา
- ข้อจำกัดการ deploy ที่อาจไม่ตรงกับแผนคุณ — IBM QRadar SOAR ฝั่ง SaaS ถูกขายให้ Palo Alto รวมอยู่ในดีลขายสินทรัพย์ QRadar SaaS ทั้งชุดที่ปิดวันที่ 4 กันยายน 2024 และ Palo Alto กำหนดวัน EOL ของตัว SaaS ที่ acquire มานั้นไว้ที่ 14 เมษายน 2026 ซึ่งผ่านไปแล้ว (End-of-Sale คือ 14 เมษายน 2025 — นั่นเป็นจุดก่อนหน้า ไม่ใช่วันที่ EOL จริง) — ตัว SaaS จึงไม่ใช่ตัวเลือกอีกต่อไป ส่วนตัว on-prem/software ไม่ได้อยู่ในดีลขายครั้งนั้น
- จุดแข็งเรื่อง native SIEM integration ใช้ไม่ได้ถ้าคุณไม่ได้ใช้ SIEM นั้นอยู่แล้ว — ข้อได้เปรียบหลักของ Splunk SOAR คือผูกกับ Splunk Enterprise Security แน่นกว่า SOAR ที่ bolt-on เข้ามา และข้อได้เปรียบหลักของ IBM QRadar SOAR คือดึง QRadar offense เข้ามาเป็น incident ได้ตรงๆ แต่ถ้าองค์กรคุณไม่ได้รัน Splunk ES หรือ QRadar SIEM อยู่แล้ว จุดขายหลักตัวนี้ก็ไม่มีผลกับคุณเลย คุณกำลังจ่ายราคา SOAR ระดับ enterprise สำหรับข้อได้เปรียบที่ใช้งานจริงไม่ได้
zcrSOAR เหมาะกับใคร
zcrSOAR ถูกออกแบบมาให้ทำงานได้แบบ standalone — วางอยู่บน firewall, endpoint, identity/AD ที่มีอยู่แล้วได้เลยโดยไม่ต้องมี SIEM ก่อน ต่างจากความได้เปรียบหลักของ Splunk SOAR หรือ IBM QRadar SOAR ที่ผูกกับ SIEM ของค่ายเดียวกัน เหมาะกับทีม SOC, ผู้ให้บริการ MDR, MSSP, ทีม IT security operations และทีมที่งานขับเคลื่อนด้วย compliance — MSSP Edition (100 playbooks, 50,000 automation run/เดือน, 30 integration, multi-tenant RBAC, white-label report) ตอบโจทย์ผู้ให้บริการที่ดูแลหลาย tenant พร้อมกันโดยเฉพาะ ส่วนทีม compliance-driven จะได้ประโยชน์จาก immutable monthly evidence report ที่ hash แบบ checksum-backed และตรวจสอบการแก้ไขได้ (tamper-evident) ซึ่งเป็นฟีเจอร์ที่ zcrSOAR มีมาให้ในตัว พร้อมกับattack flow visualization ที่ map เข้ากับ MITRE ATT&CK ให้ทีมสอบสวนตามรอย technique ID ได้ตรงมาตรฐาน ตัวอย่างการใช้งานจริงที่จับต้องได้กว่าคือการเขียนplaybook รับมือ phishing ให้ทีมไม่ต้องทำมือทุกขั้นตอน
คำตอบตรงๆ
ถ้าองค์กรคุณอยู่ใน ecosystem ของ Palo Alto อยู่แล้ว (Cortex XDR/XSIAM, NGFW, Prisma) หรือต้องการ compliance ระดับ FedRAMP High สำหรับงานภาครัฐสหรัฐฯ — Cortex XSOAR น่าจะเป็นคำตอบที่ตรงกว่า ถ้าคุณรัน Splunk Enterprise Security หรือ QRadar SIEM อยู่แล้วและมีทีมที่คุ้นมือกับระบบนั้น การใช้ SOAR ของค่ายเดียวกันก็สมเหตุสมผล เพราะ integration ที่ native กว่าคือของจริง ไม่ใช่การตลาด
แต่ถ้าคุณเป็นทีม SOC หรือ MSSP ที่ต้องการ SOAR ที่ยืนได้ด้วยตัวเอง ไม่ต้องซื้อ SIEM หรือ XDR ทั้งแพลตฟอร์มมาผูกก่อน ต้องการรู้ราคาแน่ชัดตั้งแต่วันแรกแทนที่จะรอใบเสนอราคาที่กว้างเป็นหลักแสนถึงหลักล้านบาท และต้องการ evidence report ที่พร้อม audit ทันที zcrSOAR คือตัวเลือกที่ตรงโจทย์กว่า
⭐ ลองใช้ zcrSOAR ด้วยตัวเอง
zcrSOAR — แพลตฟอร์ม SOAR ที่ครอบคลุมตั้งแต่ alert triage, playbook automation, approval workflow ตาม role ไปจนถึง immutable evidence report พร้อม audit
🎯 ทดลองใช้ Demo ฟรี →
📞 ปรึกษาฟรี
แหล่งที่มา