อ่าน Attack Flow ยังไงให้เห็นภาพการโจมตี Ransomware ทั้งชุดในหน้าเดียว
Attack Flow คือการต่อ alert ที่เกี่ยวกันเป็นเส้นเรื่องเดียว แล้วแมปกับ MITRE ATT&CK ให้เห็น Ransomware ตั้งแต่ phishing ถึงเข้ารหัสไฟล์ ดูตัวอย่างใน zcrSOAR
อ่าน Attack Flow ยังไงให้เห็นภาพการโจมตี Ransomware ทั้งชุดในหน้าเดียว
alert เดี่ยวๆ บอกได้แค่ว่า "เกิดอะไรขึ้นจุดหนึ่ง" — แต่การโจมตีจริงมักเป็นลำดับเหตุการณ์ต่อเนื่องกันหลายขั้น ถ้าดูทีละ alert แยกกัน จะไม่เห็นภาพว่าผู้โจมตีเข้ามาทางไหน ทำอะไรต่อ และกำลังจะไปถึงจุดไหน Attack flow คือการเอา alert ที่เกี่ยวข้องกันมาต่อเป็นเส้นเรื่องเดียว ให้เห็นทั้งชุดในภาพเดียว
บทความนี้พาดู attack flow ตัวอย่างที่ประกอบขึ้นจากลำดับเหตุการณ์ ransomware เพื่อให้เห็นว่ามันช่วยอะไรได้บ้าง
ตัวอย่าง: attack flow ของเคส ransomware
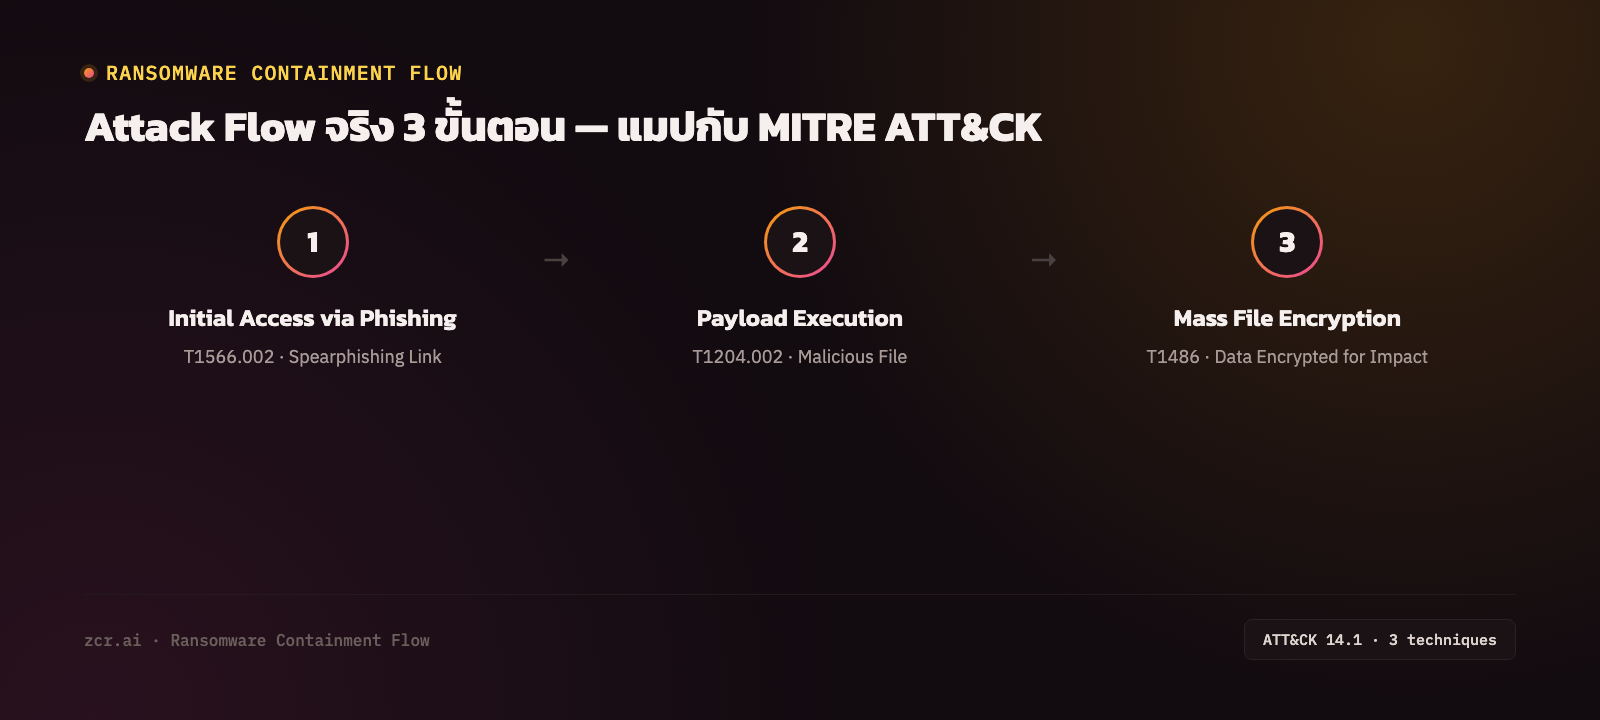
ลองดูหน้า Attack Flow ของ zcrSOAR demo ว่าแสดงเคส ransomware ยังไง ตัว demo ใช้ข้อมูลตัวอย่าง flow ด้านล่างจึงเป็นตัวอย่างหน้าตาของ flow ไม่ใช่เหตุการณ์ของลูกค้า — ระบบต่อ alert ที่เกี่ยวข้องเป็น flow ที่ประกอบด้วย 3 ขั้นตอนเรียงตามลำดับเวลา:
1) Initial access via phishing — จุดเริ่มต้นของการโจมตี แมปกับเทคนิค MITRE ATT&CK T1566.002 (Spearphishing Link) พร้อมหลักฐานที่ใช้ยืนยันขั้นตอนนี้แนบไว้
2) Payload execution — หลังจากเข้าระบบได้ ผู้โจมตีรันโปรแกรมอันตราย แมปกับเทคนิค T1204.002 (User Execution: Malicious File)
3) Mass file encryption — ขั้นตอนสุดท้ายที่ทำให้เห็นผลกระทบจริง แมปกับเทคนิค T1486 (Data Encrypted for Impact) ซึ่งคือ ransomware ทำงานจริง
ทั้ง 3 โหนดต่อกันเป็นเส้นตรงในหน้าเดียว พร้อมระบุเวอร์ชันของ ATT&CK framework ที่ใช้อ้างอิงกำกับไว้บนหัวหน้าจอ — นักวิเคราะห์เห็นปุ๊บเข้าใจทันทีว่าเหตุการณ์นี้เริ่มจากไหน ไปจบที่ไหน โดยไม่ต้องไล่อ่าน alert ทีละรายการเอง
ทำไมการแมปกับ MITRE ATT&CK ถึงสำคัญ
แต่ละ action ในภาพไม่ได้เขียนบรรยายลอยๆ แต่ผูกกับรหัสเทคนิคมาตรฐานจากกรอบ MITRE ATT&CK — ทำให้ทีมสื่อสารกันด้วยภาษาเดียวกับที่ใช้ทั่วอุตสาหกรรม เทียบกับรายงาน threat intelligence จากที่อื่นได้ตรงกัน และเห็นได้ทันทีว่า "ช่องที่ยังไม่มีการป้องกัน" อยู่ตรงไหนของ kill chain
ตัว TACTIC ของ action ก็แสดงเป็น "Unmapped" ได้ — เป็นจุดที่ทีมสามารถกลับมาเติมให้ครบภายหลัง ระบบไม่ได้บังคับให้ต้องแมปครบ 100% ตั้งแต่แรกถึงจะใช้งานได้จริง
Attack Flow ช่วยอะไรที่ alert เดี่ยวๆ ทำไม่ได้
- เห็นลำดับเหตุการณ์ ไม่ใช่แค่รายการ — รู้ว่าอะไรเกิดก่อนเกิดหลัง ไม่ใช่แค่ alert กองรวมกันไม่เรียงลำดับ
- สื่อสารกับผู้บริหารได้ง่ายขึ้น — ภาพ flow 3 ขั้นตอนอธิบายเหตุการณ์ทั้งหมดได้ในหน้าเดียว ดีกว่าอธิบายทีละ log entry
- หาช่องว่างการป้องกันได้ตรงจุด — เห็นชัดว่าจุดไหนของ kill chain ที่ยังตรวจจับไม่ได้ (เช่น TACTIC ที่ยัง Unmapped)
- ใช้เทียบเคสที่คล้ายกันได้ — เมื่อมีเหตุการณ์ใหม่ที่มี pattern คล้ายกัน ทีมดึง flow เก่ามาเทียบและตอบสนองได้เร็วขึ้น
zcrSOAR สร้าง Attack Flow แบบนี้ได้ยังไง
zcrSOAR สร้าง attack flow อัตโนมัติจาก alert ที่เกี่ยวข้องกันในแต่ละเคส พร้อม tag เทคนิค MITRE ATT&CK ให้ ทีมสามารถแก้ไข "tidy up" จัดเรียงใหม่ หรือ export ไปใช้ในรายงานได้โดยตรง — ทำงานร่วมกับplaybook อัตโนมัติที่ตอบสนองแต่ละขั้นตอนของการโจมตีที่เห็นใน flow
องค์กรที่อยากเห็นภาพรวมการโจมตีแบบนี้แทนการไล่อ่าน alert ทีละรายการ ลองดูแพ็กเกจ zcrSOAR ได้เลย
ติดต่อทีมงาน
อยากรู้ว่า attack flow แบบนี้จะช่วยทีมตอบสนองเหตุการณ์ได้เร็วขึ้นแค่ไหน ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งอ้างอิง