SOAR คืออะไร? — เมื่อทีม SOC รับมือ alert ไม่ทันคน
SOAR คืออะไร อธิบายง่ายๆ ว่าต่างจาก SIEM และ SOC อย่างไร พร้อมตัวอย่างการทำงานจริง 4 ขั้นตอน และสัญญาณที่บอกว่าองค์กรถึงเวลาต้องเริ่มมอง SOAR แล้วหรือยัง
SOAR คืออะไร? — เมื่อทีม SOC รับมือ alert ไม่ทันคน
ลองนึกภาพห้องฉุกเฉินโรงพยาบาลที่คนไข้เดินเข้ามาไม่หยุด ถ้าหมอต้องมานั่งจดประวัติ ค้นแฟ้ม โทรตามแล็บ ทีละขั้นทุกเคสด้วยมือ ต่อให้เก่งแค่ไหนก็รับมือไม่ทัน — ห้องฉุกเฉินจริงถึงมีprotocol ที่ทำให้พยาบาลคัดแยกเคสได้ทันที มีระบบเรียกแล็บอัตโนมัติ มีขั้นตอนอนุมัติชัดเจนว่าเคสไหนต้องรอหมอเซ็นก่อน
SOC (Security Operations Center) ก็เจอปัญหาแบบเดียวกัน — alert เข้ามาเป็นร้อยเป็นพันต่อวัน ถ้านักวิเคราะห์ต้องเปิดทุก alert แล้วก็อปปี้ข้อมูลข้ามเครื่องมือ ตรวจสอบเอง ตัดสินใจเอง ทุกขั้นตอนด้วยมือ — งานจะพันกันจนตามไม่ทันจริงๆ SOAR คือ "protocol ห้องฉุกเฉิน" เวอร์ชันของ SOC
SOAR ย่อมาจากอะไร
SOAR = Security Orchestration, Automation and Response — สามคำนี้คือสามชั้นของสิ่งที่ SOAR ทำ:
- Orchestration (ประสานงาน) — เชื่อมเครื่องมือความปลอดภัยที่ทีมมีอยู่แล้ว (firewall, EDR, identity, SIEM) ให้คุยกันได้ในที่เดียว แทนที่จะสลับหน้าจอไปมา
- Automation (อัตโนมัติ) — รันขั้นตอนที่ทำซ้ำๆ ได้เอง เช่น ดึงข้อมูล IOC มา enrich, บล็อก IP ที่ยืนยันแล้วว่าอันตราย, ส่ง notification ให้คนที่เกี่ยวข้อง
- Response (ตอบสนอง) — ติดตามทุกเคสตั้งแต่เปิดจนปิด พร้อมขั้นตอนอนุมัติสำหรับการกระทำที่มีผลกระทบสูง (เช่น isolate เครื่อง หรือ disable account)
SOAR ต่างจาก SIEM และ SOC อย่างไร
จุดที่มักสับสนที่สุดคือ SOAR, SIEM และ SOC ฟังดูคล้ายกันแต่ทำหน้าที่คนละอย่าง — เคยเขียนอธิบายความต่างของ Log Management vs SIEM vs SOC ไว้แล้ว สรุปสั้นๆ ให้เห็นภาพ:
| ทำหน้าที่อะไร | คำถามหลักที่ตอบ |
|---|
| SIEM | เก็บ + เชื่อมโยง log จากหลายแหล่ง แล้วตรวจจับความผิดปกติ | "เกิดอะไรขึ้นบ้าง" |
| SOC | ทีมคน + กระบวนการที่เฝ้าระวังและตัดสินใจ | "ใครดูแล ตัดสินใจยังไง" |
| SOAR | ระบบที่ทำให้ทีม SOC ลงมือตอบสนองได้เร็วและสม่ำเสมอ | "ตอบสนองยังไงให้เร็วและไม่พลาด" |
พูดง่ายๆ SIEM บอกว่า "มีอะไรผิดปกติ" ส่วน SOAR รับช่วงต่อว่า "แล้วต้องทำอะไรต่อ" — สอง platform นี้ทำงานเสริมกันเป็นคู่ องค์กรที่ SOC โตจนเข้าที่แล้วมักวางทั้งสองระบบคู่กันไปเลย
SOAR ทำงานจริงยังไง — 4 ส่วนหลัก
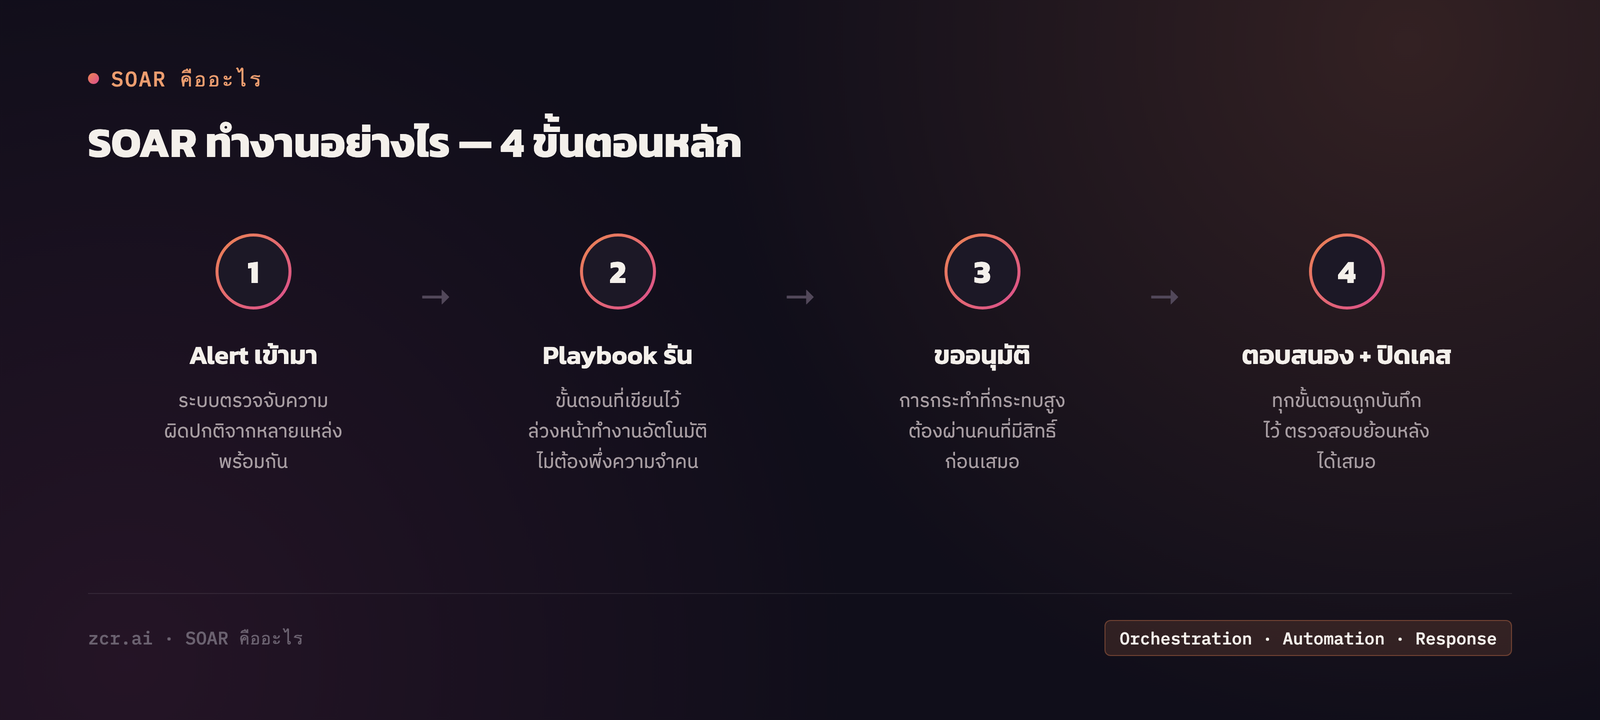
1) Playbook คือขั้นตอนตอบสนองที่เขียนไว้ล่วงหน้าเป็นเวอร์ชันควบคุมได้ (versioned) เช่น "ถ้าเจอ phishing ที่ยืนยันแล้ว ให้ enrich IOC → แจ้งเจ้าของอีเมล → ลบอีเมลออกจากทุกกล่องจดหมาย" — เขียนครั้งเดียว รันซ้ำได้ไม่จำกัดครั้ง ไม่ต้องพึ่งความจำของคนคนเดียว
2) Case management ติดตามทุกเหตุการณ์เป็นวงจรชัดเจน (new → triaged → in progress → contained → closed) พร้อม SLA timer กำกับแต่ละขั้น
3) Approval workflow คือจุดที่ทำให้ automation ปลอดภัยพอจะใช้จริง — การกระทำที่มีผลกระทบสูง (ลบข้อมูล, ปิด account, isolate เครื่อง) ต้องผ่านการอนุมัติจากคนที่มีสิทธิ์ก่อนเสมอ ไม่ใช่ปล่อยให้ automation ตัดสินใจเองทั้งหมด
4) Attack flow visualization แสดงลำดับการโจมตีของแต่ละเคสเป็นภาพ พร้อม tag เทียบกับ MITRE ATT&CK — จุดเข้า, ขั้นตอนที่ผู้โจมตีทำ, ไปจนถึงจุดที่ระบบจับได้ เห็นครบในภาพเดียว มีประโยชน์มากตอนสรุปเหตุการณ์ให้ทีม management ฟัง
สัญญาณว่าองค์กรถึงเวลาต้องมอง SOAR
องค์กรขนาดเล็กที่ alert ยังไม่เยอะอาจยังไม่ต้องรีบ แต่พอเข้าเงื่อนไขพวกนี้หลายข้อ ถือเป็นสัญญาณที่ชัดว่าเริ่มมองได้แล้ว:
- นักวิเคราะห์ใช้เวลาส่วนใหญ่ไปกับการก็อปปี้ข้อมูลข้ามเครื่องมือ มากกว่าการตัดสินใจจริง
- alert ที่ตอบสนองซ้ำแบบเดิมทุกครั้ง (เช่น block IP ที่ยืนยันแล้ว) ยังต้องทำมือทุกครั้ง
- ไม่มีใครตอบได้ชัดว่า "เคสนี้ผ่านขั้นตอนไหนมาแล้วบ้าง" เวลามีคน audit ถาม
- ทีมกำลังขยาย (เพิ่มลูกค้าถ้าเป็น MSSP หรือเพิ่มขอบเขตถ้าเป็นทีม in-house) แต่จำนวนนักวิเคราะห์ไม่ได้เพิ่มตาม
เข้าเงื่อนไขสัก 2-3 ข้อจากด้านบนแล้ว? zcrSOAR คือแพลตฟอร์มที่ออกแบบมาให้ปิด gap นี้โดยเฉพาะ
zcrSOAR ทำสิ่งเหล่านี้ได้จริง
zcrSOAR ครอบคลุมทั้ง 4 ส่วนข้างต้นในแพลตฟอร์มเดียว — playbook ที่ versioned และทดสอบได้จริง, case management พร้อม SLA tracking, approval workflow ที่แยกสิทธิ์ตามบทบาท (operator vs admin) พร้อม timeout escalation ถ้าไม่มีใครอนุมัติทันเวลา, และ attack flow builder ที่ tag เทคนิคตาม MITRE ATT&CK ให้อัตโนมัติ
องค์กรที่กำลังประเมินว่าจะเริ่มใช้ SOAR ตอนไหน ลองดู แพ็กเกจ zcrSOAR เทียบกับขนาดทีมและปริมาณ alert ที่มีอยู่ตอนนี้ได้เลย
ติดต่อทีมงาน
อยากรู้ว่าองค์กรคุณพร้อมสำหรับ SOAR หรือยัง ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งที่มา