พ.ร.บ.คอมพิวเตอร์ คืออะไร — ฉบับเข้าใจง่ายสำหรับธุรกิจไทย พร้อมตารางโทษ
พ.ร.บ.คอมพิวเตอร์ คืออะไร ต่างจาก PDPA ยังไง มาตรา 5-16 มีโทษอะไรบ้าง และมาตรา 26 เรื่องเก็บ log คือหน้าที่อะไร อ่านสรุปครบพร้อมตัวอย่างคดีจริงและตารางโทษ
พ.ร.บ.คอมพิวเตอร์ คืออะไร — ฉบับเข้าใจง่ายสำหรับธุรกิจไทย พร้อมตารางโทษ
ความเข้าใจผิดที่พบบ่อยเรื่อง compliance คือประโยคทำนองนี้: "พ.ร.บ.คอมพิวเตอร์ กับ PDPA นี่มันคือกฎหมายเดียวกันใช่ไหม" หรือไม่ก็ "เราทำ PDPA ครบแล้ว พ.ร.บ.คอมพิวเตอร์ ก็ผ่านด้วยใช่ไหม" — คำตอบคือไม่ใช่ ทั้งสองฉบับเป็นกฎหมายคนละฉบับ คุมคนละเรื่อง และมีบทลงโทษแยกกันเด็ดขาด
ความสับสนนี้ไม่ใช่เรื่องแปลก เพราะทั้งคู่มีคำว่า "คอมพิวเตอร์" หรือเกี่ยวกับข้อมูลดิจิทัลเหมือนกัน ประกาศใช้ในช่วงที่คนไทยเริ่มพูดถึง "กฎหมายไซเบอร์" พร้อมๆ กัน และหน่วยงานที่บังคับใช้ก็ฟังดูใกล้เคียงกันในหูคนที่ไม่ได้ทำงานสายกฎหมายทุกวัน แต่พ.ร.บ.คอมพิวเตอร์ พ.ศ. 2550 เป็นกฎหมายอาญาว่าด้วยการกระทำผิดผ่านคอมพิวเตอร์ ส่วน PDPA เป็นกฎหมายคุ้มครองข้อมูลส่วนบุคคล — คนละวัตถุประสงค์ คนละชุดหน้าที่ที่องค์กรต้องทำ
คำถามที่ตามมาต่อจากนั้นมักเป็น "แล้วธุรกิจต้องทำอะไรบ้างตามกฎหมายฉบับนี้" — คำตอบสั้นๆ คือแทบไม่มีอะไรต้องทำเชิงรุกเลย ยกเว้นจุดเดียวที่จะอธิบายละเอียดด้านล่าง ซึ่งบังเอิญเป็นจุดที่มักถูกมองข้ามที่สุด
พ.ร.บ.คอมพิวเตอร์ คืออะไร มาจากไหน
ชื่อเต็มคือ พระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550 พระบาทสมเด็จพระเจ้าอยู่หัวภูมิพลอดุลยเดชทรงลงพระปรมาภิไธยเมื่อวันที่ 10 มิถุนายน 2550 ประกาศในราชกิจจานุเบกษาวันที่ 18 มิถุนายน 2550 และมีผลบังคับใช้จริงวันที่ 18 กรกฎาคม 2550 (30 วันหลังประกาศ ตามที่มาตรา 2 ของตัวกฎหมายกำหนดไว้)
สิบปีต่อมา กฎหมายฉบับนี้ถูกแก้ไขครั้งใหญ่ครั้งเดียวคือ พระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ (ฉบับที่ 2) พ.ศ. 2560 ประกาศในราชกิจจานุเบกษาวันที่ 24 มกราคม 2560 และมีผลบังคับใช้ 120 วันหลังประกาศ คือวันที่ 24 พฤษภาคม 2560 การแก้ไขครั้งนี้เพิ่มความผิดฐานส่งข้อความก่อความเดือดร้อนรำคาญ ปรับปรุงบทลงโทษความผิดต่อโครงสร้างพื้นฐานสำคัญให้ละเอียดขึ้น และปรับถ้อยคำมาตรา 14 ให้ชัดเจนขึ้นว่าเป็นเรื่องการฉ้อโกงผ่านคอมพิวเตอร์ ไม่ใช่การหมิ่นประมาททั่วไป — รายละเอียดจะพูดถึงในตารางด้านล่าง
พูดง่ายๆ คือกฎหมายฉบับนี้มีอายุเกือบยี่สิบปีแล้ว ผ่านการแก้ไขมาแค่ครั้งเดียว และยังเป็นกฎหมายหลักที่ใช้เอาผิดคนที่แฮกระบบ ปล่อยมัลแวร์ ยิง DDoS หรือโพสต์ข้อมูลเท็จผ่านคอมพิวเตอร์อยู่จนถึงทุกวันนี้
กฎหมายฉบับนี้คุมอะไรบ้าง
โครงสร้างของกฎหมายแบ่งเป็นสองหมวดใหญ่ หมวด 1 (มาตรา 5 ถึง 17/2) เป็นบทความผิดและบทกำหนดโทษ — นิยามว่าอะไรคือ "ความผิด" และโทษเท่าไหร่ ส่วนหมวด 2 (มาตรา 18 ถึง 30) ให้อำนาจพนักงานเจ้าหน้าที่ในการสืบสวนสอบสวน เช่น อำนาจยึดอุปกรณ์หรือข้อมูล และกำหนดหน้าที่ให้ "ผู้ให้บริการ" ต้องเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ — ซึ่งจะพูดถึงแยกเป็นหัวข้อใหญ่ด้านล่าง เพราะเป็นส่วนที่ธุรกิจต้องรู้จักที่สุด
ความผิดหลักที่หมวด 1 ครอบคลุมแบ่งกว้างๆ ได้เป็น 4 กลุ่ม: การเข้าถึงระบบ/ข้อมูลโดยไม่ได้รับอนุญาต (มาตรา 5-8) การทำลายหรือรบกวนระบบ เช่น มัลแวร์และ DDoS (มาตรา 9-10) การส่งข้อมูล/สแปมที่ปกปิดแหล่งที่มาหรือก่อความเดือดร้อนรำคาญ (มาตรา 11) และการนำเข้าข้อมูลเท็จหรือภาพตัดต่อที่ทำให้ผู้อื่นเสียหาย (มาตรา 14 และ 16) นอกจากนี้ยังมีมาตรา 12 ที่เพิ่มโทษเมื่อความผิดข้างต้นกระทำต่อระบบที่เกี่ยวกับความมั่นคงของประเทศหรือโครงสร้างพื้นฐานสาธารณะ และมาตรา 13 ที่เอาผิดคนขายหรือเผยแพร่เครื่องมือแฮกที่ทำขึ้นมาเพื่อก่อความผิดตามมาตราข้างต้นโดยเฉพาะ
ตารางด้านล่างสรุปมาตราหลักที่ธุรกิจและบุคคลทั่วไปควรรู้จัก เรียงตามลำดับมาตรา:
| มาตรา | ฐานความผิด (สรุป) | โทษ |
|---|
| มาตรา 5 | เข้าถึงระบบคอมพิวเตอร์ที่มีมาตรการป้องกันโดยมิชอบ | จำคุกไม่เกิน 6 เดือน หรือปรับไม่เกิน 10,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 6 | ล่วงรู้มาตรการป้องกันการเข้าถึงของผู้อื่นแล้วเปิดเผยโดยมิชอบ จนอาจก่อความเสียหาย | จำคุกไม่เกิน 1 ปี หรือปรับไม่เกิน 20,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 7 | เข้าถึงข้อมูลคอมพิวเตอร์ที่มีมาตรการป้องกันโดยมิชอบ | จำคุกไม่เกิน 2 ปี หรือปรับไม่เกิน 40,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 8 | ดักรับข้อมูลคอมพิวเตอร์ของผู้อื่นระหว่างการส่งโดยมิชอบ | จำคุกไม่เกิน 3 ปี หรือปรับไม่เกิน 60,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 9 | ทำให้เสียหาย ทำลาย แก้ไข หรือเปลี่ยนแปลงข้อมูลของผู้อื่นโดยมิชอบ | จำคุกไม่เกิน 5 ปี หรือปรับไม่เกิน 100,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 10 | ทำให้ระบบคอมพิวเตอร์ของผู้อื่นถูกระงับ ชะลอ หรือขัดขวางการทำงานปกติ | จำคุกไม่เกิน 5 ปี หรือปรับไม่เกิน 100,000 บาท หรือทั้งจำทั้งปรับ |
| มาตรา 11 วรรคหนึ่ง | ส่งข้อมูล/อีเมลโดยปกปิดหรือปลอมแหล่งที่มา รบกวนการใช้งานปกติ | ปรับไม่เกิน 100,000 บาท |
| มาตรา 11 วรรคสอง | ส่งข้อมูล/อีเมลก่อความเดือดร้อนรำคาญ โดยไม่เปิดช่องให้ปฏิเสธง่ายๆ | ปรับไม่เกิน 200,000 บาท |
| มาตรา 12 | ความผิดตามมาตรา 5-11 ที่กระทำต่อระบบ/ข้อมูลเกี่ยวกับความมั่นคงของประเทศ ความปลอดภัยสาธารณะ เศรษฐกิจ หรือโครงสร้างพื้นฐาน | ระดับพื้นฐาน: จำคุก 1-7 ปี ปรับ 20,000-140,000 บาท; หากเกิดความเสียหาย: จำคุก 1-10 ปี ปรับ 20,000-200,000 บาท; หากเป็นการกระทำตามมาตรา 9/10 ต่อระบบวิกฤต: จำคุก 3-15 ปี ปรับ 60,000-300,000 บาท; หากเป็นเหตุให้ถึงแก่ความตายโดยไม่เจตนา: จำคุก 5-20 ปี ปรับ 100,000-400,000 บาท |
| มาตรา 13 | จำหน่ายหรือเผยแพร่เครื่องมือที่ทำขึ้นเพื่อก่อความผิดตามมาตรา 5-11 | จำคุกไม่เกิน 1 ปี หรือปรับไม่เกิน 20,000 บาท (เพิ่มเป็นไม่เกิน 2 ปี/40,000 บาท ถ้าเครื่องมือนั้นใช้ก่อความผิดตามมาตรา 12) |
| มาตรา 14(1) | นำเข้าข้อมูลเท็จหรือบิดเบือนโดยทุจริต/หลอกลวง ในลักษณะที่น่าจะเกิดความเสียหาย | จำคุกไม่เกิน 5 ปี หรือปรับไม่เกิน 100,000 บาท (กรณีต่อบุคคลใดบุคคลหนึ่งลดเหลือไม่เกิน 3 ปี/60,000 บาท และยอมความได้) |
| มาตรา 16 | นำเข้าภาพตัดต่อ/ดัดแปลงของผู้อื่นที่ทำให้เสียชื่อเสียงหรืออับอาย | จำคุกไม่เกิน 3 ปี และปรับไม่เกิน 200,000 บาท (ยอมความได้) |
สังเกตว่ามาตรา 14(1) มักถูกเรียกกันติดปากว่า "หมิ่นประมาทออนไลน์" แต่ในทางกฎหมายจริงๆ ตัวบทระบุชัดว่าเป็นการกระทำ "โดยทุจริต หรือโดยหลอกลวง" ซึ่งเป็นองค์ประกอบที่ต่างจากความผิดฐานหมิ่นประมาทตามประมวลกฎหมายอาญา — พูดอีกแบบคือกฎหมายฉบับนี้ตั้งใจแยกตัวเองออกจากคดีหมิ่นประมาททั่วไป โดยเน้นที่การนำเข้าข้อมูลเท็จเพื่อหลอกลวงมากกว่า แต่ในทางปฏิบัติ มาตรานี้ก็ยังถูกใช้ควบคู่กับข้อหาหมิ่นประมาทในคดีเกี่ยวกับการโพสต์ข้อความบนโซเชียลมีเดียอยู่บ่อยครั้ง
ตัวอย่างจากคดีจริง — เมื่อโพสต์เดียวกลายเป็นคดี
เรื่องที่เกิดขึ้นจริงและมีการรายงานโดยศูนย์ทนายความเพื่อสิทธิมนุษยชน: ผู้ค้าขายรายหนึ่งในจังหวัดน่านโพสต์ข้อความในกลุ่มเฟซบุ๊กชุมชนเมื่อวันที่ 25 มกราคม 2563 เตือนว่ามีผู้เดินทางสามคนตรวจพบเชื้อ "ไวรัส H3N2 จากอู่ฮั่น ประเทศจีน" ที่สนามบินเชียงใหม่ ในช่วงที่โควิด-19 เพิ่งเริ่มเป็นข่าว โดยเธอให้การว่าคัดลอกข้อความมาจากโพสต์ของคนที่เธอเชื่อว่าเป็นเจ้าหน้าที่ที่น่าเชื่อถือ โดยไม่ได้ตรวจสอบข้อเท็จจริงด้วยตัวเองก่อน
เธอถูกดำเนินคดีตามมาตรา 14(2) ของกฎหมายฉบับนี้ ศาลอาญา รัชดาภิเษก มีคำพิพากษาเมื่อวันที่ 19 เมษายน 2565 ให้จำคุก 12 เดือน และลดโทษเหลือ 8 เดือนจากการให้ความร่วมมือระหว่างการพิจารณาคดี พร้อมได้รับการประกันตัวระหว่างอุทธรณ์ในวงเงิน 50,000 บาท
สิ่งที่ต้องพูดให้ชัดคือคำพิพากษานี้เป็นคำพิพากษาของศาลชั้นต้นที่อยู่ระหว่างการอุทธรณ์ ณ ตอนที่มีการรายงาน ไม่ใช่คดีที่ถึงที่สุดแล้ว — เราไม่มีข้อมูลยืนยันว่าผลอุทธรณ์เป็นอย่างไรในปัจจุบัน จึงขอเล่าเท่าที่ตรวจสอบได้จริง สิ่งที่เคสนี้บอกได้ชัดเจนคือ กฎหมายฉบับนี้ไม่ได้เป็นแค่ตัวบทบนกระดาษ — การแชร์ข้อมูลโดยไม่ตรวจสอบ แม้จะไม่มีเจตนาร้าย ก็อาจนำไปสู่การถูกดำเนินคดีได้จริง
มาตรา 26 — หน้าที่เดียวที่กฎหมายนี้บอกให้ธุรกิจ "ลงมือทำ"
ถ้าอ่านตารางด้านบนจบแล้ว จะสังเกตได้ว่าเนื้อหาเกือบทั้งหมดของกฎหมายฉบับนี้คือการนิยาม "ห้ามทำอะไร" และ "ทำแล้วโดนโทษเท่าไหร่" — เป็นกฎหมายอาญาที่เอาผิดคนกระทำผิด ไม่ใช่กรอบการปฏิบัติงานที่บอกให้องค์กรต้องเตรียมอะไรล่วงหน้า
มีข้อยกเว้นอยู่จุดเดียว คือมาตรา 26 ในหมวด 2 ที่กำหนดหน้าที่ให้ "ผู้ให้บริการ" ต้องเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ (traffic data) ไว้ไม่น้อยกว่า 90 วันนับจากวันที่ข้อมูลเข้าสู่ระบบ และในกรณีจำเป็น พนักงานเจ้าหน้าที่อาจสั่งให้ผู้ให้บริการรายใดรายหนึ่งเก็บนานกว่า 90 วันได้ แต่รวมแล้วต้องไม่เกิน 2 ปี — นี่คือคำสั่งเฉพาะกรณีของเจ้าหน้าที่ ไม่ใช่สิทธิที่องค์กรจะเลือกขยายเวลาเก็บเองตามใจ นอกจากนี้ยังต้องเก็บข้อมูลระบุตัวตนผู้ใช้บริการไว้อย่างน้อย 90 วันหลังสิ้นสุดการให้บริการด้วย ผู้ให้บริการที่ไม่ปฏิบัติตามมีโทษปรับไม่เกิน 500,000 บาท (ไม่มีโทษจำคุก)
คำถามที่ตามมาคือ "ผู้ให้บริการ" ในที่นี้หมายถึงใคร — ตัวกฎหมายเองนิยามไว้สองกลุ่ม กลุ่มแรกคือผู้ให้บริการการเข้าถึงอินเทอร์เน็ตหรือการติดต่อสื่อสารผ่านระบบคอมพิวเตอร์ ไม่ว่าจะให้บริการในนามตัวเองหรือในนามผู้อื่น เช่น ผู้ให้บริการอินเทอร์เน็ต ร้านอินเทอร์เน็ตคาเฟ่ หรือแม้แต่ร้านกาแฟที่แจก wifi ฟรีให้ลูกค้า กลุ่มที่สองคือผู้ให้บริการเก็บรักษาข้อมูลคอมพิวเตอร์เพื่อประโยชน์ของผู้อื่น เช่น ผู้ให้บริการเว็บโฮสติ้ง คลาวด์สตอเรจ หรือระบบอีเมล ส่วนรายละเอียดว่าผู้ให้บริการประเภทไหนต้องทำอย่างไรเพิ่มเติม กฎหมายให้อำนาจออกเป็นประกาศกระทรวงย่อยตามมา ซึ่งมีอยู่จริงแล้ว (ประกาศกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ปี 2564) แต่รายละเอียดเชิงเทคนิคของประกาศนั้นเป็นอีกเรื่องที่ควรอ่านแยกต่างหาก
ถ้าองค์กรของคุณเข้าข่ายเป็นผู้ให้บริการตามนิยามนี้ คำถามที่ต้องตอบตัวเองให้ได้คือ ถ้าเจ้าหน้าที่ขอดู log ย้อนหลังตามช่วงเวลาที่กฎหมายกำหนด องค์กรจะดึงออกมาให้ดูได้ภายในกี่นาที ไม่ใช่กี่วัน — งานเก็บ log แบบแยกเซิร์ฟเวอร์ ไม่มีระบบรวมศูนย์ มักจะพังตรงจุดนี้พอดี เพราะข้อมูลกระจัดกระจายจนหาไม่เจอเมื่อถึงเวลาต้องใช้จริง ซึ่งเป็นเหตุผลที่ zcrLog's log retention ถูกออกแบบมาให้ตอบโจทย์ตรงนี้โดยเฉพาะ — เก็บรวมศูนย์ เลือกระยะเวลาเก็บได้ตั้งแต่ 90 วันไปจนถึง 2 ปี และดึงกลับมาดูย้อนหลังได้เร็วเมื่อต้องใช้จริง
มีอะไรใหม่ในช่วง 2566-2568 บ้าง
ในช่วงไม่กี่ปีที่ผ่านมา มีกฎหมายที่เกี่ยวข้องกับอาชญากรรมทางเทคโนโลยีออกมาเพิ่มสองฉบับ แต่ต้องบอกตรงๆ ก่อนว่าทั้งสองฉบับนี้ไม่ได้แก้ไขตัวบทของพ.ร.บ.คอมพิวเตอร์เอง — เป็นกฎหมายคนละฉบับที่ออกมาคู่ขนานกัน
ฉบับแรกคือพระราชกำหนดมาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ. 2566 ออกเมื่อวันที่ 9 มีนาคม 2566 มีผลบังคับใช้ 17 มีนาคม 2566 สร้างความผิดฐาน "บัญชีม้า" คือการเปิดหรือให้ยืมบัญชีธนาคาร/เบอร์โทรศัพท์โดยรู้หรือควรรู้ว่าจะถูกนำไปใช้ก่ออาชญากรรมทางเทคโนโลยี มีโทษจำคุกไม่เกิน 3 ปี และ/หรือปรับไม่เกิน 300,000 บาท พร้อมให้อำนาจธนาคาร/ผู้ให้บริการโทรคมนาคมระงับบัญชี/ซิมที่น่าสงสัยได้
ฉบับที่สองคือฉบับที่ 2 พ.ศ. 2568 ซึ่งแก้ไขพระราชกำหนดฉบับ 2566 ข้างต้น (ไม่ใช่แก้ พ.ร.บ.คอมพิวเตอร์) มีผลบังคับใช้ตั้งแต่ช่วงกลางเดือนเมษายน 2568 ขยายความรับผิดชอบร่วมให้ธนาคาร ผู้ให้บริการโทรคมนาคม และแพลตฟอร์มโซเชียลมีเดีย/ออนไลน์ ต้องร่วมรับผิดชอบความเสียหายของเหยื่อ เว้นแต่จะพิสูจน์ได้ว่าได้ปฏิบัติตามมาตรการป้องกันที่กำหนดไว้แล้ว
พูดให้ชัด: จากการตรวจสอบแหล่งข้อมูลเท่าที่ทำได้ ไม่พบการแก้ไขตัวบทพ.ร.บ.คอมพิวเตอร์เองในช่วงปี 2566-2569 — สิ่งที่เปลี่ยนแปลงคือกฎหมายอาชญากรรมทางเทคโนโลยีที่ออกมาเสริม ซึ่งเน้นเรื่องบัญชีม้าและความรับผิดชอบร่วมของธนาคาร/แพลตฟอร์ม ไม่ใช่การเปลี่ยนแปลงความผิดหรือบทลงโทษในตารางด้านบน
พ.ร.บ.คอมพิวเตอร์ vs PDPA ต่างกันตรงไหน
หลายคนเข้าใจว่าสองกฎหมายนี้แยกกันแบบ "อาญา vs แพ่ง" แต่จริงๆ ไม่ตรงเป๊ะขนาดนั้น เพราะ PDPA เองก็มีบทลงโทษทางอาญาเช่นกัน — มาตรา 79 ของ PDPA กำหนดโทษจำคุกไม่เกิน 6 เดือน (หรือไม่เกิน 1 ปีถ้าเป็นการใช้ข้อมูลอ่อนไหวโดยมิชอบ) และปรับตั้งแต่ 500,000 ถึง 1,000,000 บาท สำหรับผู้ควบคุมข้อมูลที่เปิดเผยข้อมูลส่วนบุคคลในลักษณะที่น่าจะก่อความเสียหาย เสื่อมเสียชื่อเสียง หรือความอับอาย ส่วนมาตรา 80 กำหนดโทษคล้ายกันสำหรับเจ้าหน้าที่ที่เปิดเผยข้อมูลที่รู้จากการปฏิบัติหน้าที่ ดังนั้นข้อแตกต่างที่แท้จริงไม่ใช่ "อาญา vs แพ่ง" แต่เป็นเรื่องขอบเขตและประเภทหน้าที่ที่ต่างกัน
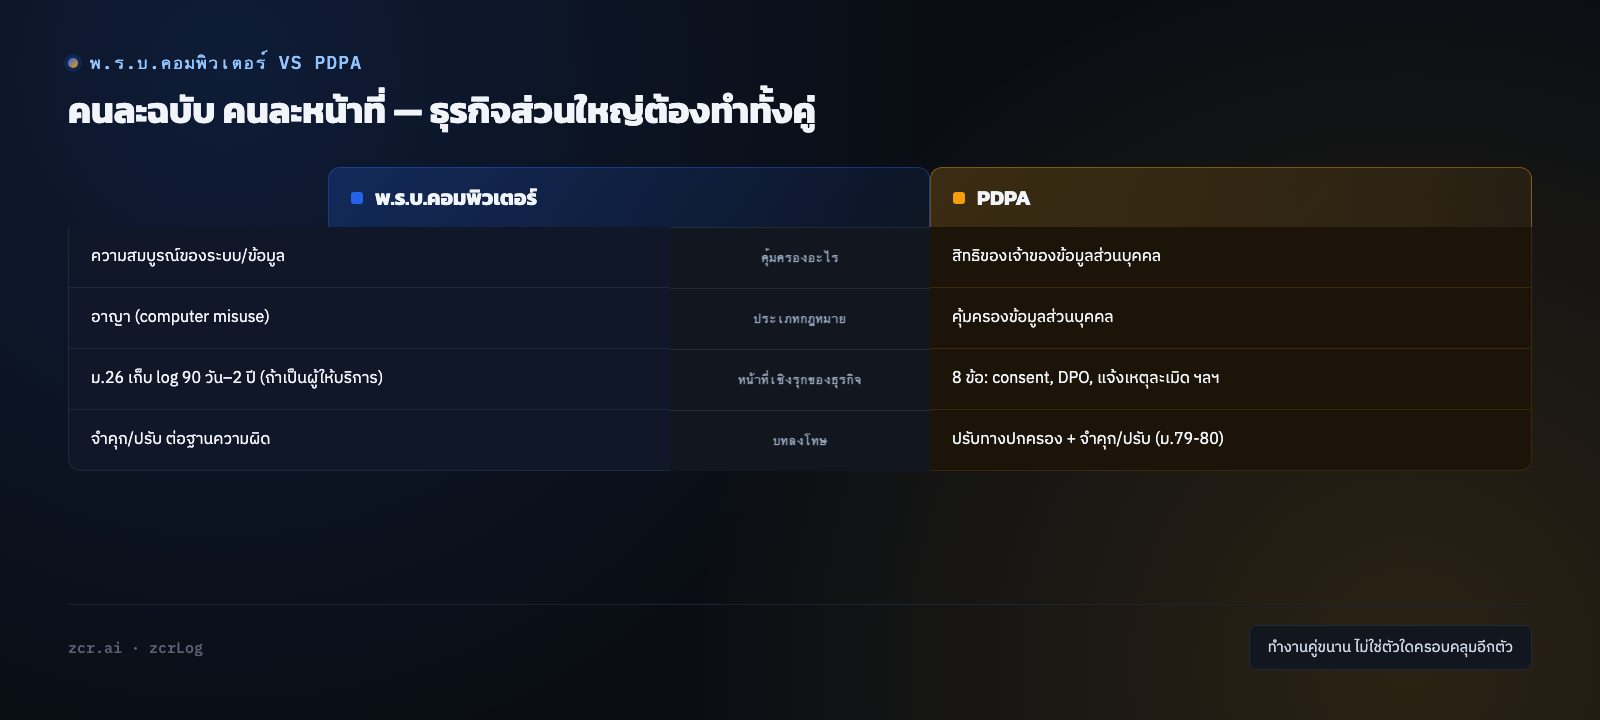
พ.ร.บ.คอมพิวเตอร์ เป็นกฎหมายว่าด้วยการกระทำผิดผ่านหรือต่อระบบคอมพิวเตอร์ — คุ้มครองความสมบูรณ์ของระบบและข้อมูล ให้อำนาจเจ้าหน้าที่สืบสวนสอบสวน และมีหน้าที่เดียวที่บังคับให้ธุรกิจต้องทำเชิงรุกคือมาตรา 26 เรื่อง log retention ตามที่อธิบายไปข้างต้น ส่วน PDPA เป็นกฎหมายคุ้มครองข้อมูลส่วนบุคคล — ให้สิทธิเจ้าของข้อมูลเหนือข้อมูลของตัวเอง และกำหนดหน้าที่ปฏิบัติงานต่อเนื่องให้องค์กรที่เก็บ/ใช้/เปิดเผยข้อมูลส่วนบุคคล ไม่ว่าจะเป็นเรื่อง consent ฐานทางกฎหมาย สิทธิของเจ้าของข้อมูล หรือหน้าที่แจ้งเหตุละเมิดข้อมูลส่วนบุคคลเมื่อเกิดเหตุ
พูดง่ายๆ ด้วยตัวอย่าง: พนักงานคนหนึ่งแฮกเข้าเซิร์ฟเวอร์ของคู่แข่งเพื่อขโมยข้อมูลลูกค้า — นี่คือความผิดตามพ.ร.บ.คอมพิวเตอร์ล้วนๆ ต่อให้บริษัทของพนักงานคนนั้นทำ PDPA ครบทุกข้อก็ไม่เกี่ยว เพราะเป็นการกระทำผิดของตัวบุคคล ในทางกลับกัน บริษัทที่เก็บ log ตามมาตรา 26 ครบถ้วนตามพ.ร.บ.คอมพิวเตอร์ ก็ยังสามารถทำผิด PDPA ได้ ถ้าเก็บข้อมูลลูกค้าโดยไม่มีฐานทางกฎหมายรองรับ หรือไม่แจ้งเหตุละเมิดข้อมูลให้ทันเวลา — สองกฎหมายนี้ทำงานคู่ขนาน ไม่ใช่ตัวใดตัวหนึ่งครอบคลุมอีกตัว ธุรกิจส่วนใหญ่จึงต้องทำทั้งสองฉบับควบคู่กันไป ถ้ายังไม่เคยเช็คว่าองค์กรของคุณทำ PDPA ครบหรือยัง PDPA คืออะไร — 8 ข้อที่องค์กรต้องทำ สรุปไว้ครบทุกข้อ พร้อมบอกด้วยว่าข้อไหนที่ security tool ช่วยได้จริงและข้อไหนช่วยไม่ได้
ถ้าอยากรู้ว่าแพ็กเกจของ zcr เหมาะกับขนาดองค์กรของคุณแค่ไหน ดูแพ็กเกจและราคา ได้เลย
security tool ช่วยอะไรได้บ้าง (และช่วยไม่ได้ตรงไหน)
ต้องพูดให้ตรงตั้งแต่ต้นหัวข้อนี้: พ.ร.บ.คอมพิวเตอร์ ไม่ใช่กรอบปฏิบัติการ (operational framework) แบบ PDPA ที่มีรายการ 8 ข้อให้ไล่ทำทีละข้อ กฎหมายฉบับนี้ส่วนใหญ่เป็นเรื่องความรับผิดทางอาญาของคนที่กระทำผิด — ไม่มีเช็คลิสต์ที่ซื้อผลิตภัณฑ์แล้วจะ "ผ่าน" กฎหมายทั้งฉบับได้ ใครก็ตามที่บอกว่าเครื่องมือของเขาทำให้องค์กร "compliant" กับพ.ร.บ.คอมพิวเตอร์ทั้งฉบับ กำลังพูดเกินจริง
จุดเดียวที่เป็นหน้าที่เชิงรุกจริงๆ ที่ธุรกิจต้องทำ (ถ้าเข้าข่ายเป็น "ผู้ให้บริการ" ตามนิยามในมาตรา 3) คือมาตรา 26 เรื่องเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ตามที่อธิบายไปแล้ว และตรงนี้เองที่ security tool เข้ามาช่วยได้จริงและตรวจสอบได้ ไม่ใช่คำโฆษณาลอยๆ
zcrLog ช่วยในสามเรื่องที่เกี่ยวข้องกับมาตรา 26 โดยตรง: หนึ่ง เก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์แบบรวมศูนย์ให้ครบตามช่วงเวลาที่กฎหมายกำหนดโดยไม่ต้องพึ่งการจัดการแยกเซิร์ฟเวอร์ทีละเครื่อง สอง ทำให้ดึงข้อมูลย้อนหลังกลับมาดูได้เร็ว ไม่ว่าจะอยู่ในช่วง 90 วันขั้นต่ำหรือช่วงขยายไม่เกิน 2 ปีตามคำสั่งเจ้าหน้าที่ สาม รักษาความน่าเชื่อถือของ log ไม่ให้ถูกแก้ไขย้อนหลังได้ ซึ่งสำคัญมากถ้าวันหนึ่งข้อมูลนั้นต้องถูกใช้เป็นหลักฐาน — อยากรู้รายละเอียดเชิงลึกเรื่องการเก็บ log ให้ถูกต้องตามกฎหมายฉบับนี้ อ่านต่อได้ที่ คู่มือฉบับเต็มเรื่อง log retention ภายใต้พ.ร.บ.คอมพิวเตอร์
ส่วนที่เหลือของกฎหมาย — ความผิดฐานเข้าถึงระบบโดยมิชอบ มัลแวร์ DDoS การนำเข้าข้อมูลเท็จ ภาพตัดต่อ — เป็นเรื่องความรับผิดทางอาญาของผู้กระทำผิดโดยตรง ไม่มีผลิตภัณฑ์ security ตัวไหนที่ "ป้องกัน" ไม่ให้พนักงานหรือบุคคลภายนอกกระทำผิดกฎหมายเหล่านี้ได้ 100% สิ่งที่เครื่องมืออย่าง zcrSIEM หรือ zcrWAF ทำได้คือลดโอกาสที่การโจมตีจะสำเร็จ และช่วยตรวจจับเมื่อมันเกิดขึ้นเร็วขึ้น ซึ่งเป็นคุณค่าด้าน security operations ทั่วไป ไม่ใช่การ "ทำตามกฎหมายฉบับนี้" ในความหมายที่มีเช็คลิสต์ให้ทำตาม
พูดตรงๆ แบบนี้เพราะเชื่อว่าองค์กรที่กำลังหาข้อมูลเรื่องกฎหมายฉบับนี้ ควรรู้ตั้งแต่ต้นว่าอะไรคือขอบเขตที่เครื่องมือช่วยได้จริง แทนที่จะคาดหวังว่าซื้อผลิตภัณฑ์เดียวแล้วจบทุกความเสี่ยงทางกฎหมาย
พ.ร.บ.คอมพิวเตอร์ ไม่ได้ซับซ้อนอย่างที่คิด ถ้าแยกให้ออกว่าส่วนไหนคือบทความผิดที่ต้องระวังไม่ให้ตัวเองหรือพนักงานไปทำผิด และส่วนไหนคือหน้าที่ที่ต้องเตรียมล่วงหน้าจริงๆ อย่างมาตรา 26 — ธุรกิจส่วนใหญ่ที่เข้าใจผิดมักโฟกัสผิดจุด กังวลเรื่องบทลงโทษความผิดที่ตัวเองไม่มีทางทำอยู่แล้ว ในขณะที่มองข้ามหน้าที่เก็บ log ที่เป็นภาระผูกพันจริงถ้าองค์กรเข้าข่ายผู้ให้บริการตามนิยามของกฎหมาย
แหล่งที่มา
ติดต่อทีมงาน
อยากรู้ว่าองค์กรของคุณเข้าข่ายต้องทำตามมาตรา 26 หรือไม่ หรืออยากคุยเรื่องการเก็บ log ให้ครบตามที่กฎหมายกำหนด ทีมงานยินดีให้คำปรึกษาฟรี