zcrWAF vs Cloudflare WAF vs AWS WAF vs Imperva — เลือก WAF แบบไหนให้เหมาะกับองค์กรไทย
เปรียบเทียบ zcrWAF กับ Cloudflare WAF, AWS WAF และ Imperva ด้านราคา การดีพลอย เอนจินกฎ และซัพพอร์ตไทย พร้อมตารางเทียบชัด ช่วยเลือก WAF ที่ตอบโจทย์จริง
zcrWAF vs Cloudflare WAF vs AWS WAF vs Imperva — เลือก WAF แบบไหนให้เหมาะกับองค์กรไทย
ถ้าคุณกำลังเทียบ WAF อยู่หลายเจ้า เดาว่าสเปรดชีตของคุณตอนนี้คงมีคอลัมน์ราคาที่กรอกไม่ได้เพราะเว็บ vendor พาไปโผล่หน้า "Contact Sales" ครึ่งหนึ่ง แล้วอีกครึ่งก็มีราคาแต่ตีความยาก เพราะโครงสร้างการคิดเงินไม่เหมือนกันเลยสักเจ้า — นี่คือปัญหาจริงของคนที่ต้องเลือก WAF ให้องค์กร ไม่ใช่แค่เทียบฟีเจอร์บนหน้าเว็บ
บทความนี้เทียบ zcrWAF กับผู้เล่นระดับโลกสามเจ้าที่ทีม IT ไทยมักเอามาเทียบกัน คือ Cloudflare WAF, AWS WAF และ Imperva Cloud WAF โดยอิงจากเอกสารทางการของแต่ละเจ้าเป็นหลัก จุดไหนที่ต้องใช้ตัวเลขประเมินจากแหล่งที่สามแทนจะระบุไว้ชัดเจน ไม่เดาราคา ไม่เดาฟีเจอร์ และจะบอกตรง ๆ ว่าคู่แข่งแต่ละเจ้าเก่งเรื่องอะไรจริง ๆ ด้วย เพราะบทความเปรียบเทียบที่ชนะทุกข้ออ่านแล้วเหมือนโฆษณา ไม่ใช่บทความที่ช่วยตัดสินใจ
WAF คืออะไร ทำไมเว็บองค์กรถึงขาดไม่ได้
ถ้ายังไม่คุ้นกับ WAF (Web Application Firewall) บทความ WAF คืออะไร อธิบายไว้ละเอียดพร้อมตัวอย่างจริงจากดีโม zcrWAF สรุปสั้น ๆ คือ WAF เป็นด่านที่ยืนอยู่หน้าเว็บแอปพลิเคชันของคุณ คอยกรองทราฟฟิกที่เข้ามาก่อนถึงเซิร์ฟเวอร์จริง ตรวจจับพวก SQL Injection, Cross-Site Scripting, บอทที่มาสแกนช่องโหว่ หรือทราฟฟิกผิดปกติที่ดูเหมือนพยายามยิงถล่มเว็บ
สำหรับองค์กรไทย มันไม่ใช่แค่เรื่อง "อยากมีไว้เผื่อ" — Thailand's Website Security Standard เป็นเกณฑ์ที่หลายหน่วยงานภาครัฐและองค์กรที่ต้องผ่านการตรวจสอบด้านความปลอดภัยไซเบอร์ต้องทำตาม และ WAF เป็นหนึ่งในมาตรการหลักที่ถูกพูดถึง
zcrWAF คืออะไร
zcrWAF เป็น Web Application Firewall ที่พัฒนาโดยทีมไทย สร้างอยู่บนพื้นฐานของ OWASP Core Rule Set (OWASP CRS) — ชุดกฎที่เป็นมาตรฐานเปิด ใช้กันแพร่หลายทั่วโลก (รวมถึงในโปรเจกต์โอเพนซอร์สอย่าง ModSecurity ด้วย) ไม่ใช่สิ่งที่ zcrWAF ผูกขาดคนเดียว แต่คือฐานที่มั่นคงและตรวจสอบได้ ต่างจากเอนจินปิดของบางเจ้าที่คุณไม่มีทางรู้ว่าข้างในมันตัดสินใจบล็อกทราฟฟิกยังไง
สามแพลตฟอร์มดีพลอย จุดที่ทำให้ zcrWAF ต่างจากคู่แข่งกลุ่มนี้ชัดที่สุด
ตามโบรชัวร์ทางการ (zcrWAF_Brochure_v1.5.1) zcrWAF มีให้เลือก 3 รูปแบบจริง:
- Cloud (SaaS) — ไม่ต้องมีฮาร์ดแวร์ เหมาะกับองค์กรขนาดเล็ก
- Virtual Appliance (VM) — ติดตั้งแบบ on-premise บนโครงสร้างที่มีอยู่แล้ว ไม่ต้องซื้อฮาร์ดแวร์เพิ่ม เหมาะกับองค์กรขนาดเล็ก-กลาง
- Appliance (ICT Hardware) — ติดตั้ง on-premise บนฮาร์ดแวร์มาตรฐาน ICT เหมาะตั้งแต่องค์กรขนาดเล็กถึงใหญ่
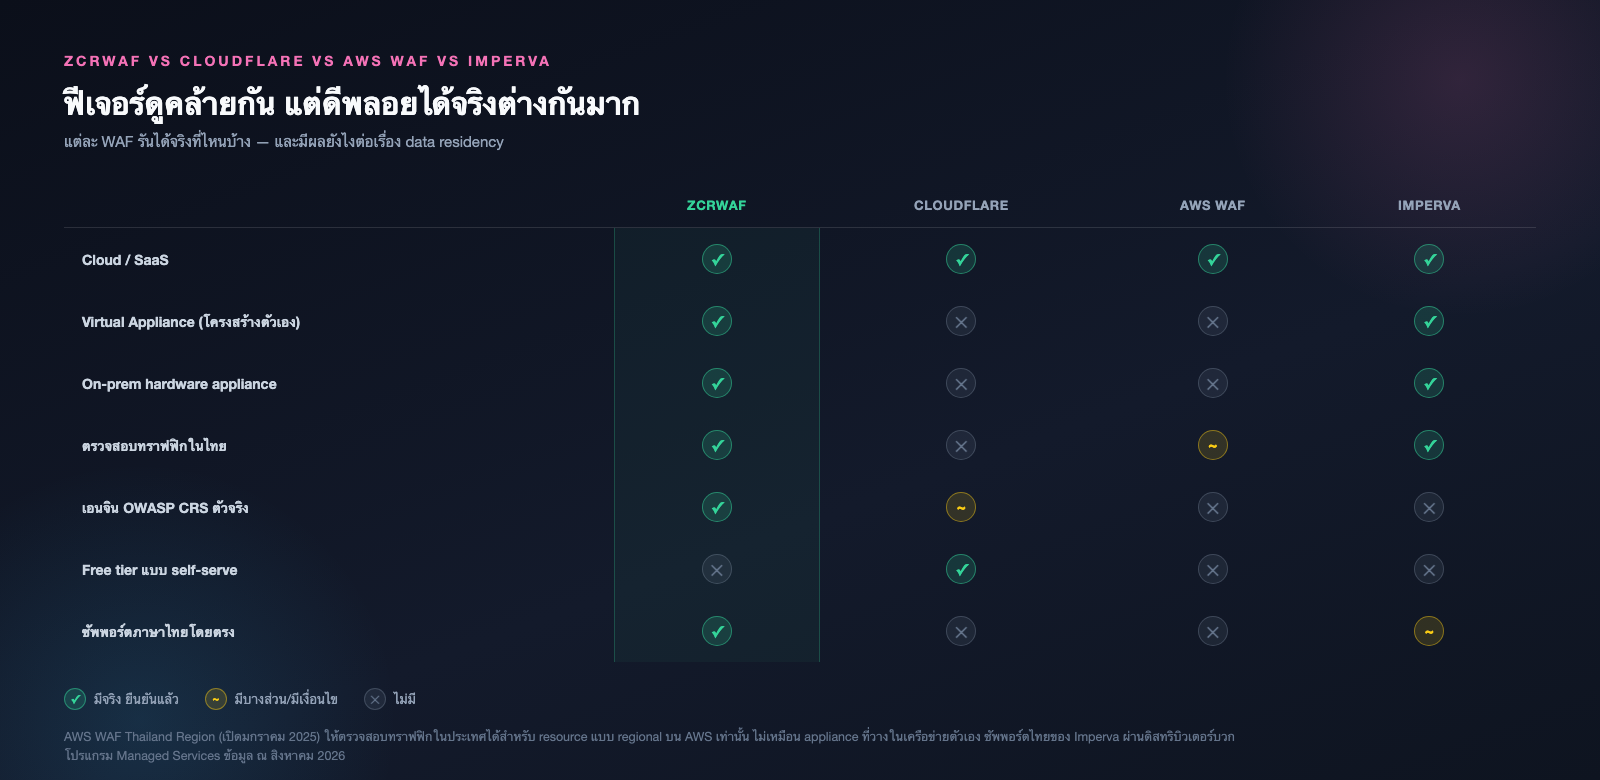
จุดนี้สำคัญตอนเทียบกับ Cloudflare และ AWS WAF เพราะทั้งสองเจ้านั้นเป็น cloud/edge เท่านั้น ไม่มีตัวเลือก on-prem บนเครือข่ายของลูกค้าเองเลย ใครที่ติด requirement ว่าข้อมูลต้องอยู่ในเครือข่ายภายในองค์กรจริง ๆ Cloudflare กับ AWS WAF ตอบโจทย์ไม่ได้ตามโครงสร้างของเขา ส่วนโจทย์ "ต้องอยู่ในประเทศไทย" นั้นละเอียดกว่านี้หน่อย — ดูหัวข้อ AWS WAF ด้านล่าง เพราะ AWS เปิด Region ในไทยมาตั้งแต่มกราคม 2025
ฟีเจอร์หลักที่ยืนยันได้จากดีโมจริง
ทดสอบ login เข้าไปที่ดีโมจริงแล้ว (รายละเอียดวิธีเข้าอยู่ท้ายบทความ) ฟีเจอร์ที่เห็นและใช้งานได้จริง ได้แก่:
- ป้องกัน OWASP Top 10 — SQL Injection, XSS, Path Traversal, Remote Command Execution, Remote File Inclusion, PHP Injection, Session Fixation, Protocol Violation ซึ่งดูรายละเอียดเชิงลึกได้ใน บทความ WAF ป้องกัน OWASP Top 10 ที่อธิบายว่าการโจมตีเหล่านี้ไปโผล่ใน Attack Log ยังไง
- ป้องกันบอทและ DDoS ด้วย rate limiting, CAPTCHA challenge และหมวด "Scanner/Bot" กับ "Bot Mitigation" ในหน้า Protection Logs — ดูตัวอย่างการตั้งค่า Rate Limiting จริงได้ใน บทความป้องกันบอทและ DDoS
- Multi-tenant — แยก policy และข้อมูลความปลอดภัยต่อ tenant แต่ละ tenant ใช้ชุดกฎของตัวเองได้
- RBAC แบบละเอียด — แยกสิทธิ์เข้าถึงเป็นรายฟีเจอร์ (Security Dashboard / Alerts & Monitoring / Protection Rules / Applications & Network) เห็นจริงในหน้า Users Management ของดีโม
- สร้างกฎเองได้ (Custom rule builder) — ตั้งชื่อ priority ประเภทกฎ (เช่น DENY/Blocklist) สถานะ วันหมดอายุ และเงื่อนไข
- แดชบอร์ดมอนิเตอร์แบบเรียลไทม์ — มีตัวนับ QPS แบบสด กราฟแนวโน้ม traffic ยอดรวม request ที่เห็น/อนุญาต/บล็อก และสรุป IP โจมตีอันดับต้นแยกตามประเทศ แดชบอร์ดนี้รันบนข้อมูลตัวอย่างของดีโม จึงควรมองว่าเป็นการสาธิตสิ่งที่หน้าจอติดตามได้ ไม่ใช่ตัวเลขมาตรฐานที่ทุกองค์กรจะเจอ
- Protection Logs ค้นหาได้ตาม severity, action, ช่วงเวลา, custom date range, source IP, status code, attack category
- เลือกโหมด protection จริงหรือ observation (monitor-only) ได้ต่อไซต์ก่อนเปิดใช้งานจริง
ด้านประสิทธิภาพ ข้อมูลจริงที่มีอยู่ตอนนี้มีตัวเลขเดียวคือ ICT Appliance รองรับ throughput 1 Gbps GbE ไม่มีตัวเลข requests/sec หรือ latency ที่เพิ่มขึ้นจากการเทสต์เผยแพร่แยกต่างหาก ถ้าองค์กรคุณต้องการตัวเลขโหลดเทสต์ละเอียดกว่านี้เพื่อเทียบกับคู่แข่ง แนะนำให้ขอสเปกเจาะจงตามปริมาณทราฟฟิกจริงของคุณโดยตรง ซึ่งเป็นสิ่งที่ทีม zcrWAF ให้คำปรึกษาตามการใช้งานจริงได้ ไม่ใช่ยัดตัวเลขมาตรฐานเดียวให้ทุกองค์กร
Cloudflare WAF — เครือข่ายใหญ่ที่สุด มี free tier จริง แต่ไม่มีตัวเลือก on-prem
Cloudflare เป็นเจ้าที่มีความได้เปรียบด้านสเกลชัดเจนที่สุดในกลุ่มนี้ เครือข่ายของเขาครอบคลุม 330+ เมือง 125+ ประเทศ ความจุรวมกว่า 500 Tbps — ตัวเลขนี้ Cloudflare ประกาศเมื่อเมษายน 2026 เป็นคนละตัวเลขกับสถิติการรับมือ DDoS attack ส่วนฝั่งสถิติการโจมตี รายงาน DDoS ไตรมาส 4/2025 ของ Cloudflare เอง ระบุสองสถิติที่น่าสนใจแต่เป็นคนละเหตุการณ์กัน — การโจมตีเดี่ยวขนาด 31.4 Tbps ที่กินเวลาเพียง 35 วินาที กับยอดพีค 205 ล้าน requests ต่อวินาทีที่เกิดขึ้นแยกกันในแคมเปญ "Night Before Christmas" ช่วงเดียวกัน (ธันวาคม 2025) — ไม่ใช่การโจมตีครั้งเดียวที่ทำสถิติทั้งสองอย่างพร้อมกัน แต่ทั้งคู่ก็สะท้อนว่า Cloudflare รับมือ traffic ปริมาณมหาศาลได้จริง
ราคาของ Cloudflare เป็นแบบเผยแพร่สาธารณะ (อ้างอิงจากผู้รวบรวมข้อมูลอิสระหลายแหล่งที่ตัวเลขตรงกัน เพราะหน้าราคาจริงของ Cloudflare render ผ่าน JavaScript):
- Free — $0 ใช้ Cloudflare Free Managed Ruleset (ชุดกฎจำกัด ไม่ใช่ OWASP CRS ตัวเต็ม)
- Pro — ประมาณ $25/เดือน (รายเดือน, เหลือราว $20/เดือนถ้าจ่ายรายปี) ได้ Cloudflare Managed Ruleset เต็มรูปแบบ บวก OWASP Core Ruleset จริง
- Business — ประมาณ $250/เดือน (รายเดือน, เหลือราว $200/เดือนถ้าจ่ายรายปี) ได้ custom WAF rules สูงสุด 100 กฎ SLA uptime 100% รองรับ PCI/SOC 2 Type II
- Enterprise — ต้องคุยราคาเอง มีการประเมินจากผู้รวบรวมข้อมูลว่าจุดเริ่มต้นอยู่ราว $5,000/เดือน แต่ตัวเลขนี้ยังไม่ยืนยันอย่างเป็นทางการ
ข้อควรรู้ที่สำคัญคือ ราคาคิดแบบ ต่อโดเมน (per zone) และ OWASP CRS ตัวจริงเปิดใช้ได้ตั้งแต่แพ็กเกจ Pro ขึ้นไปเท่านั้น — แพ็กเกจ Free ได้แค่ชุดกฎที่บางกว่า
จุดแข็งจริงของ Cloudflare คือเครือข่ายที่ใหญ่ที่สุดในกลุ่มนี้ และเป็นเจ้าเดียวที่มี free tier ให้ทดลองใช้แบบ self-serve ได้จริง ส่วนข้อจำกัดคือเป็น cloud/edge เท่านั้น ไม่มี on-prem หรือ appliance ให้เลือกเลย และด้านซัพพอร์ตในไทย ไม่พบสำนักงานของ Cloudflare เองในประเทศไทย เข้าถึงตลาดผ่านพาร์ทเนอร์อย่าง KSC และ ThaiPCSupport แทน ไม่มีหลักฐานว่ามีซัพพอร์ตภาษาไทยจากตัว Cloudflare โดยตรง
AWS WAF — จ่ายตามการใช้งานจริง ผูกกับ AWS ecosystem แน่น แต่ "Core Rule Set" ของ AWS ไม่ใช่ OWASP CRS
จุดที่คนสับสนบ่อยที่สุดเวลาเทียบ AWS WAF กับเจ้าอื่น คือชื่อ "Core rule set (CRS)" ของ AWS (AWSManagedRulesCommonRuleSet) — ชื่อคล้าย OWASP CRS มาก แต่จริง ๆ แล้วเป็นชุดกฎที่ AWS พัฒนาเองทั้งหมด ออกแบบมาให้ครอบคลุมหมวดหมู่ตาม OWASP Top 10 แต่ไม่ใช่โปรเจกต์โอเพนซอร์ส OWASP/ModSecurity CRS ตัวจริงที่ Cloudflare หรือ zcrWAF ใช้ AWS มีชุดกฎเสริมอีกหลายตัวซ้อนทับ เช่น Known Bad Inputs, SQLi, ชุดเฉพาะ Linux/Windows/PHP, IP Reputation, Bot Control, Account Takeover/Fraud Control
ราคาเป็นแบบ pay-as-you-go แยกรายการชัดเจน:
- $5.00 ต่อ Web ACL/เดือน
- $1.00 ต่อกฎที่สร้างเอง/เดือน
- $1.00 ต่อ managed rule group ที่เพิ่ม/เดือน
- $0.60 ต่อ 1 ล้าน requests ที่ประมวลผล
- ตัวอย่าง: ทราฟฟิก 1 ล้าน requests/เดือน + กฎ 10 ข้อ ≈ $15.60/เดือน, ทราฟฟิก 50 ล้าน requests + กฎ 20 ข้อ + managed group 2 ตัว ≈ $57/เดือน
ด้าน deployment AWS WAF ใช้ได้ทั้งแบบ edge (CloudFront) และแบบ regional (ผูกกับ ALB, API Gateway, AppSync, Cognito และอื่น ๆ) จุดที่น่าสนใจคือ AWS เปิด Asia Pacific (Thailand) Region ตั้งแต่มกราคม 2025 แล้ว หมายความว่า workload ที่รันบนทรัพยากร AWS ในไทยสามารถให้ AWS WAF ทำงาน inspection ในประเทศได้จริง โดยไม่ต้องมี appliance แยก — เป็นคำตอบบางส่วน (ไม่ใช่ทั้งหมด) ต่อโจทย์การเก็บข้อมูลในประเทศ แต่ยังไม่ใช่การรันบนเครือข่ายภายในองค์กรเองแบบที่ appliance ทำได้
แต่พอพูดถึงซัพพอร์ตภาษาไทย เรื่องกลับตรงข้าม — AWS Support มาตรฐานรองรับแค่ภาษาจีน อังกฤษ ญี่ปุ่น และเกาหลี ภาษาไทยไม่ใช่ภาษาที่ AWS Support รองรับตามมาตรฐาน การคุยเป็นภาษาไทยทำได้ผ่าน Technical Account Manager ในแพ็กเกจ Enterprise Support — เป็นความสามารถที่เอกสาร Enterprise Support ของ AWS เองระบุไว้ ไม่ใช่ฟีเจอร์มาตรฐานที่การันตีตายตัว — ซึ่งเป็นระดับที่มีค่าใช้จ่ายรายเดือนสูงพอสมควร (ตัวเลขที่แน่นอนยังไม่ได้ตรวจสอบในการรีเสิร์ชครั้งนี้)
จุดแข็งจริงของ AWS WAF คือการผูกกับบริการ AWS อื่น ๆ แน่นมาก ถ้าองค์กรคุณรันทุกอย่างบน AWS อยู่แล้ว การเพิ่ม WAF เข้าไปแทบไม่มี friction เรื่องการย้าย DNS หรือ onboarding แยก ต่างจาก Cloudflare หรือ Imperva ที่ต้องมีขั้นตอนเชื่อมต่อเพิ่ม
Imperva Cloud WAF — เจ้าเดียวในกลุ่มนี้ที่มี appliance on-prem จริง ได้รับการยอมรับจากนักวิเคราะห์สูง
Imperva เป็นข้อยกเว้นที่น่าสนใจในกลุ่มนี้ เพราะเป็นเจ้าเดียวนอกจาก zcrWAF ที่มีฮาร์ดแวร์ on-prem จริง — Imperva WAF Gateway มีทั้งแบบ hardware appliance และ virtual appliance (รองรับ VMware, KVM หรือดีพลอยบน AWS/Azure/GCP) ออกแบบมาสำหรับองค์กรที่ต้องการ data residency เข้มงวดหรือสภาพแวดล้อมแบบ air-gapped โดยเฉพาะ ปกติแล้วลูกค้าจะดีพลอยและดูแลระบบเองผ่านคอนโซลของตัวเอง แต่ในตลาดไทย Imperva เองก็มีการโปรโมท "Full Managed Services" ผ่านพาร์ทเนอร์ท้องถิ่นที่ได้รับการรับรองด้วยเช่นกัน (พบจากสื่อไทยที่ Imperva เป็นผู้เขียนเนื้อหาเอง) — รายละเอียดของบริการนี้เราไม่สามารถตรวจสอบเพิ่มเติมได้ในการรีเสิร์ชครั้งนี้ แนะนำให้สอบถามตรงกับ Imperva หรือพาร์ทเนอร์ในไทยถ้าสนใจโมเดลนี้
ด้านราคา Imperva เป็น quote-only ทั้งหมด ไม่มีหน้าราคาสาธารณะ ตัวเลข $59/เดือน (Pro) และ $299/เดือน (Business) ที่เจอตามเว็บรีวิวบางแห่งน่าจะเป็นราคายุค Incapsula เก่าก่อนที่ Imperva จะถูก Thales ซื้อกิจการ (ปิดดีลธันวาคม 2023) ไม่ควรอ้างอิงเป็นราคาปัจจุบัน
เอนจินกฎของ Imperva เป็นแบบ proprietary เช่นกัน ผสม signature-based detection กับ dynamic profiling และ ThreatRadar (ฐานข้อมูล reputation ที่รวบรวมจากลูกค้า Imperva ทั่วโลก) ครอบคลุมหมวดหมู่ตาม OWASP Top 10 แต่ไม่ได้สร้างบนเอนจิน OWASP CRS/ModSecurity ตัวจริงเหมือนกัน
จุดแข็งที่ยืนยันได้ชัดคือชื่อเสียงด้านนักวิเคราะห์ — Imperva ได้รับเลือกเป็น Leader ใน Forrester Wave: WAF Solutions รอบ Q1 2025 ร่วมกับ Akamai และ Cloudflare (หมายความว่าเป็น Leader ร่วมกับ Cloudflare ในรอบเดียวกัน ไม่ใช่จุดที่ Imperva ผูกขาดคนเดียว) และมีประวัติได้รับเลือกเป็น Gartner Magic Quadrant Leader ด้าน WAAP ต่อเนื่องหลายปี ด้านซัพพอร์ตในไทย Imperva เข้าตลาดผ่านดิสทริบิวเตอร์ Exclusive Networks Thailand เช่นเดียวกับ Cloudflare
ตารางเปรียบเทียบ
| zcrWAF | Cloudflare WAF | AWS WAF | Imperva Cloud WAF |
|---|
| การดีพลอย | Cloud, Virtual Appliance, ICT Hardware Appliance (3 แบบ) | Cloud/Edge เท่านั้น | Cloud/Edge + Regional (ผูกกับบริการ AWS, มี Region ในไทยแล้ว) | Cloud + on-prem/virtual Appliance |
| On-prem จริง | มี | ไม่มี | ไม่มี | มี |
| ราคา | ติดต่อฝ่ายขาย (ทุกแพ็กเกจ) | เผยแพร่จริง: Free / ~$25 / ~$250 / Enterprise คุยราคา | จ่ายตามใช้จริง ($5/WebACL/เดือน + $1/กฎ + $0.60/ล้าน requests) | ติดต่อฝ่ายขาย (ราคาเก่าที่เจอในเว็บรีวิวไม่น่าเชื่อถือแล้ว) |
| เอนจินกฎ | OWASP Core Rule Set (CRS) | Cloudflare Managed Ruleset + OWASP CRS จริง (Pro ขึ้นไป) | ชุดกฎเฉพาะของ AWS ตั้งชื่อตามหมวด OWASP แต่ไม่ใช่ OWASP CRS จริง | Proprietary + ThreatRadar ไม่ใช่ OWASP CRS |
| Free tier | ไม่มี | มี (ชุดกฎจำกัด) | ไม่มี (จ่ายตามใช้) | ไม่มี |
| Performance ที่เผยแพร่จริง | ICT Appliance: 1 Gbps GbE (ตัวเลขเดียวที่มีเผยแพร่) | เครือข่าย 500 Tbps (สเกลเครือข่าย ไม่ใช่ latency ของ WAF) | รองรับ 100,000 rps ต่อ Web ACL (เฉพาะ resource แบบ regional) | เครือข่าย scrubbing 13+ Tbps (สเกลเครือข่าย ไม่ใช่ latency ของ WAF) |
| Multi-tenant + RBAC ละเอียด | มี (ยืนยันจากดีโมจริง) | ไม่มีข้อมูลเปรียบเทียบตรงจุดนี้ | ไม่มีข้อมูลเปรียบเทียบตรงจุดนี้ | ไม่มีข้อมูลเปรียบเทียบตรงจุดนี้ |
| ซัพพอร์ตภาษาไทย | ผ่านพาร์ทเนอร์ โดยขอบเขตและเวลาตอบกลับกำหนดไว้ในสัญญาบริการของพาร์ทเนอร์รายนั้น | ผ่านพาร์ทเนอร์เท่านั้น | ไม่มีในแพ็กเกจมาตรฐาน (ต้องซื้อ Enterprise Support) | ผ่านดิสทริบิวเตอร์ + มีโปรแกรม Managed Services ในไทยด้วย |
| จุดแข็งเด่นที่สุด | on-prem จริง + พัฒนาโดยทีมไทย + multi-tenant/RBAC ละเอียด | เครือข่ายใหญ่ที่สุด + free tier จริง | ผูกกับ AWS ecosystem แน่น + มี Region ในไทยแล้ว | ได้รับการยอมรับจากนักวิเคราะห์สูง (Forrester/Gartner) |
ตัวเลข performance ในตารางนี้ไม่ใช่มาตรฐานเดียวกันทั้งหมด — เครือข่าย Tbps ของ Cloudflare/Imperva วัดสเกลรวมของเครือข่าย ไม่ใช่ latency ที่ WAF เพิ่มเข้ามาต่อ request ส่วน 100,000 rps ของ AWS WAF ก็เป็นข้อจำกัดของ resource แบบ regional เท่านั้น ไม่ใช่ตัวเลขที่ใช้แทนกันได้ตรง ๆ กับ throughput ของ zcrWAF ที่วัดที่ตัว appliance เอง — ไม่มี benchmark กลางที่เทียบทั้ง 4 เจ้าด้วยมาตรฐานเดียวกันในตอนนี้ ถ้าต้องการตัวเลขที่เทียบตรงกับ workload จริงของคุณ วิธีที่แม่นยำที่สุดคือขอทำ PoC กับ vendor ที่สนใจโดยตรง
ต้องการคุยรายละเอียดสเปกหรือราคาที่ตรงกับขนาดองค์กรของคุณ
ติดต่อทีมงาน zcr →
แล้วองค์กรแบบไหนควรเลือกอะไร
พูดตรง ๆ ไม่มีคำตอบเดียวที่ใช่สำหรับทุกองค์กร
ถ้าคุณเป็นองค์กรที่รันทุกอย่างบน AWS อยู่แล้ว ไม่มี requirement เรื่อง data residency ในประเทศ และต้องการความยืดหยุ่นแบบจ่ายตามใช้จริง AWS WAF ตอบโจทย์ได้ดี โดยเฉพาะกับ workload ที่ต้องการรัน region ในไทยผ่าน AWS Region ที่เปิดมาตั้งแต่มกราคม 2025
ถ้าองค์กรของคุณมีเว็บหลายโดเมน ต้องการเครือข่าย edge ที่ใหญ่ที่สุดในตลาด และอยากเริ่มทดลองแบบไม่มีค่าใช้จ่ายก่อนตัดสินใจ Cloudflare WAF เป็นตัวเลือกที่สมเหตุสมผล เพียงแต่ต้องรู้ว่าจะได้ OWASP CRS จริงต้องอัปเป็น Pro ขึ้นไป
ถ้าองค์กรของคุณเป็นสถาบันการเงิน หน่วยงานภาครัฐ หรือธุรกิจที่ต้องมี appliance วางอยู่ในเครือข่ายจริง Imperva เป็นตัวเลือกที่มีชื่อเสียงด้านนักวิเคราะห์รองรับ ไม่ว่าจะดูแลระบบเอง หรือผ่านบริการ Managed Services ที่ Imperva โปรโมทในตลาดไทย (ควรสอบถามขอบเขตจริงของโปรแกรมนี้กับ Imperva หรือพาร์ทเนอร์โดยตรง)
ส่วน zcrWAF เหมาะกับองค์กรไทยที่ต้องการทางเลือก on-prem จริงแต่ไม่อยากดูแลระบบเองทั้งหมด (ขอบเขตและเวลาตอบกลับของซัพพอร์ตกำหนดไว้ในสัญญาบริการของพาร์ทเนอร์) องค์กรที่ต้องมี WAF เป็นหนึ่งในมาตรการตาม Thailand Website Security Standard หรือองค์กรที่ต้องดูแลหลายเว็บไซต์/หลายหน่วยงานภายใต้องค์กรเดียว ซึ่ง multi-tenant + RBAC ละเอียดจะช่วยแยกสิทธิ์และนโยบายความปลอดภัยของแต่ละหน่วยงานได้ชัดเจน
ข้อที่ต้องยอมรับตรง ๆ คือ zcrWAF ยังไม่มีตัวเลข benchmark performance ที่ละเอียดเท่าที่ผู้เล่นระดับโลกเผยแพร่ (ซึ่งจริง ๆ แล้วทั้งสามเจ้าก็ไม่มี benchmark latency ของ WAF โดยเฉพาะที่เผยแพร่เหมือนกัน มีแต่ตัวเลขสเกลเครือข่ายรวม) และยังไม่มี free tier ให้ทดลองแบบ self-serve เหมือน Cloudflare — ถ้าต้องการทดลองก่อนตัดสินใจ ทางที่ตรงที่สุดคือเข้าไปดูดีโมจริงหรือติดต่อขอ PoC โดยตรง
ทดลองใช้งานดีโม zcrWAF
ดีโม zcrWAF อยู่ที่ https://demo.waf.zcr.ai/login — ข้อแตกต่างจากดีโมสินค้าอื่นของ zcr ส่วนใหญ่คือตัวนี้ต้อง login ก่อน ไม่ใช่ดีโมแบบเปิดสาธารณะที่เข้าดูได้เลย ใช้บัญชี demo.admin / รหัสผ่าน demo123 เพื่อเข้าไปดู Protection Logs, แดชบอร์ดเรียลไทม์ และหน้าสร้างกฎเองได้จริงตามที่อธิบายไว้ในบทความนี้
คำถามที่พบบ่อย
zcrWAF มีแพ็กเกจอะไรให้เลือกบ้าง
Cloud/SaaS, Virtual Appliance และ ICT Appliance สำหรับดีพลอยแบบ on-premise เลือกได้ตามขนาดองค์กรและ requirement ด้าน infrastructure
ราคา zcrWAF เท่าไหร่
คิดตามขนาดการดีพลอย ระยะเวลาสัญญา และระดับซัพพอร์ตที่ต้องการ ขอใบเสนอราคาที่ตรงกับความต้องการจริงผ่าน channel partner ของ zcr.ai
zcrWAF ป้องกันอะไรบ้าง
ครอบคลุม OWASP Top 10, rate limiting, ป้องกันบอทและทราฟฟิกอัตโนมัติ, CAPTCHA challenge, มอนิเตอร์เรียลไทม์ และ log ค้นหาได้
zcrWAF ต่างจาก Cloudflare, AWS WAF และ Imperva ตรงไหน
จุดต่างที่ชัดที่สุดคือ zcrWAF มีตัวเลือก on-prem hardware appliance จริง (Cloudflare และ AWS WAF เป็น cloud/edge เท่านั้น ดีพลอย on-prem ไม่ได้เลย)
สรุป
ไม่มี WAF เจ้าไหนที่ชนะทุกด้าน Cloudflare ชนะเรื่องสเกลเครือข่ายและ free tier, AWS WAF ชนะเรื่องผูกกับ ecosystem ของตัวเองและมี Region ในไทยแล้วจริง, Imperva ชนะเรื่องชื่อเสียงจากนักวิเคราะห์และมี appliance on-prem เป็นทางเลือก ส่วน zcrWAF เป็นตัวเลือกที่เหมาะกับองค์กรไทยที่ต้องการ on-prem จริง โดยไม่ต้องแลกกับการดูแลระบบเองทั้งหมด
ถ้ายังตัดสินใจไม่ได้ วิธีที่เร็วที่สุดคือคุยกับทีมที่เข้าใจทั้งสองฝั่ง — ทั้งสิ่งที่ zcrWAF ทำได้จริง และข้อจำกัดที่ควรรู้ก่อนตัดสินใจ
ติดต่อทีม zcr
Email: hello@cyberdefense.co.th
โทร: 086-940-1383, 082-037-0611
LINE: @cyberdefense
แหล่งที่มา