OWASP Top 10 คืออะไร — WAF บล็อกการโจมตีแต่ละแบบได้ยังไงบ้าง
OWASP Top 10 คืออะไร และ WAF บล็อก SQL Injection, XSS, Path Traversal, Credential Stuffing ได้ยังไง พร้อมตัวอย่างหน้า Attack Logs จากข้อมูลจำลองของ zcrWAF demo
OWASP Top 10 คืออะไร — WAF บล็อกการโจมตีแต่ละแบบได้ยังไงบ้าง
"Credential Stuffing" และ "Path Traversal" — บทความนี้อธิบายว่ารูปแบบเหล่านี้ไปโผล่ใน Attack Logs ของ WAF ยังไง โดยไม่ยกข้อมูลจากลูกค้า เหตุการณ์จริง หรือตัวเลขที่อ่านมาจาก demo ทั้งหมดนี้ช่วยอธิบายแนวคิดของ OWASP Top 10:2025 และขอบเขตที่ WAF อาจตรวจจับได้ แต่ไม่ควรตีความเป็นสถิติการโจมตีจริง
บทความนี้พาไล่ดูว่า OWASP Top 10 คืออะไร และ WAF จับ/บล็อกแต่ละประเภทได้อย่างไร
OWASP Top 10 คืออะไร
OWASP (Open Web Application Security Project) คือองค์กรไม่แสวงกำไรที่รวบรวมข้อมูลช่องโหว่เว็บแอปพลิเคชันที่พบบ่อยที่สุดทั่วโลก แล้วจัดอันดับเป็น "Top 10" ปรับปรุงทุกๆ 2-3 ปี ตามข้อมูลการโจมตีจริงที่เก็บรวบรวมจากองค์กรนับพัน — เป็น baseline มาตรฐานที่ทีม security และ dev ทั่วโลกใช้อ้างอิงร่วมกัน
รายการที่พบบ่อยและ WAF ป้องกันได้โดยตรง:
- SQL Injection — แทรกคำสั่ง SQL ผ่านช่องกรอกข้อมูล เพื่อดึงหรือแก้ไขข้อมูลในฐานข้อมูลโดยไม่ได้รับอนุญาต
- Cross-Site Scripting (XSS) — แทรกโค้ด JavaScript ที่เป็นอันตรายเข้าไปในหน้าเว็บ เพื่อขโมย session หรือข้อมูลผู้ใช้คนอื่น
- Broken Access Control — เข้าถึงข้อมูลหรือฟังก์ชันที่ควรจำกัดสิทธิ์ โดยการเปลี่ยน parameter หรือ URL ตรงๆ
- Path Traversal — ใช้ pattern อย่าง
../../ เพื่อเข้าถึงไฟล์นอก directory ที่ควรเข้าถึงได้
- Credential Stuffing — เอารายชื่อ email/password ที่หลุดจากเว็บอื่นมาลองล็อกอินซ้ำๆ กับระบบเป้าหมาย โดยหวังว่าจะมีคนใช้รหัสผ่านซ้ำ
หน้า Attack Logs ของ zcrWAF บอกอะไรบ้าง
ลองดูหน้า Attack Logs ของ zcrWAF demo ย้อนหลัง 7 วัน:
แต่ละรายการมีประเภทการโจมตี (เช่น Credential Stuffing หรือ Path Traversal) ระดับความรุนแรง WAF mode (เช่น Protected) IP ต้นทางพร้อมประเทศ โดเมนที่ถูกยิง จำนวนครั้งที่นับได้ เวลาที่เห็นครั้งแรกกับครั้งล่าสุด และสถานะ
คอลัมน์จำนวนครั้งคือที่ควรอ่านก่อน จำนวนสูงจากต้นทางเดียวในช่วงเวลาสั้นๆ คือหน้าตาปกติของ credential stuffing และการสแกน path traversal คือคำขอซ้ำๆ ที่ถี่เกินมือมนุษย์ ไม่ใช่ผู้ใช้จริงที่พิมพ์ผิดไม่กี่ครั้ง
WAF บล็อกการโจมตีแต่ละแบบได้ยังไง
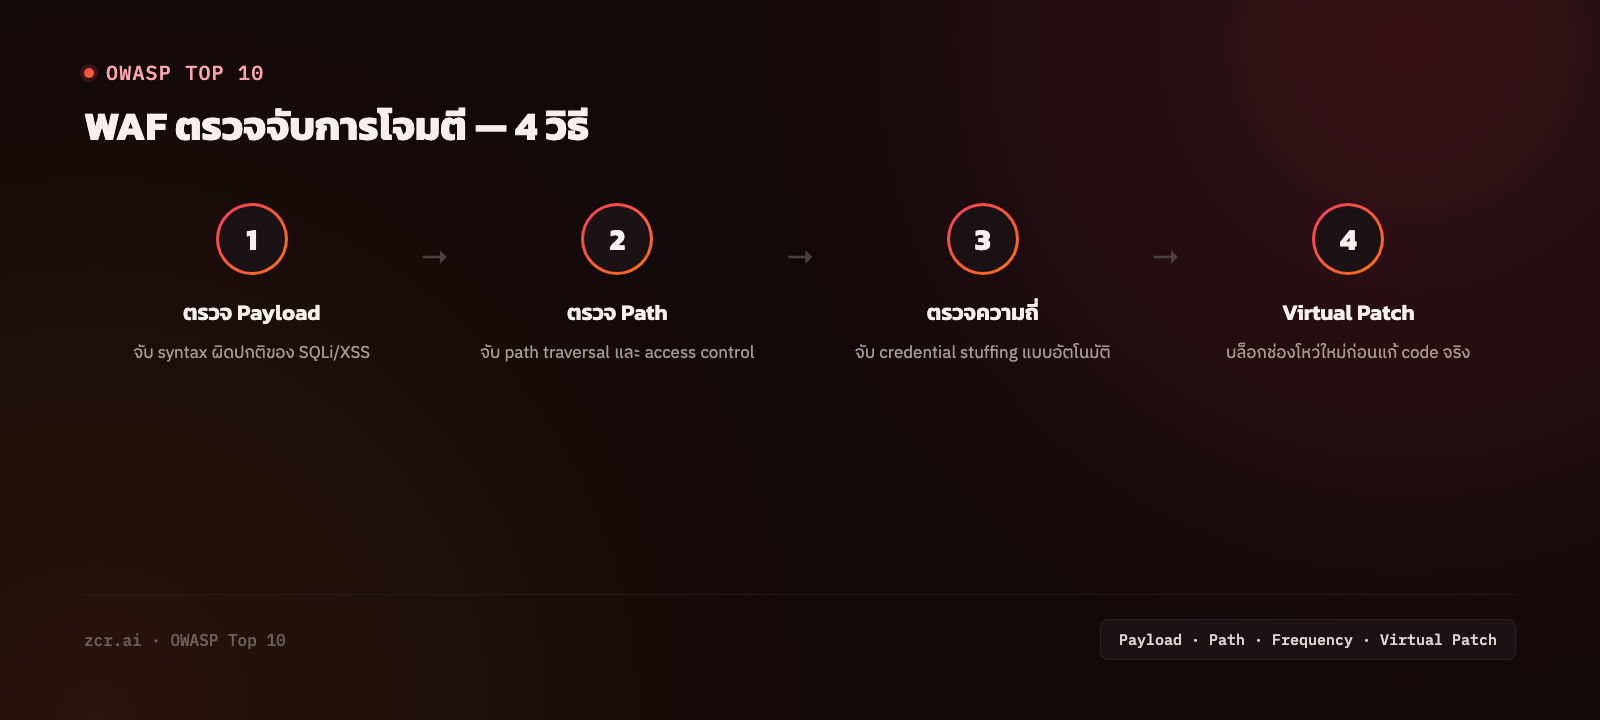
1) ตรวจ pattern ของ payload — SQL injection และ XSS มักมี syntax ที่ผิดปกติจาก input ทั่วไป (เครื่องหมาย ', --, <script>) WAF เทียบกับ signature ที่รู้จักและ behavior ที่ผิดธรรมชาติ
2) ตรวจ path และ parameter ที่ขอเข้าถึง — path traversal และ broken access control มักพยายามเข้าถึง path หรือ parameter ที่ผิดจากรูปแบบการใช้งานปกติของเว็บนั้น
3) ตรวจความถี่และรูปแบบการยิงคำขอ — credential stuffing และการสแกนหาช่องโหว่มักมาเป็นชุดคำสั่งซ้ำๆ ถี่ผิดจากพฤติกรรมมนุษย์ทั่วไป จุดนี้เชื่อมกับ rate limiting โดยตรง (อ่านรายละเอียดที่ ป้องกัน Bot และ DDoS Layer 7 ด้วย WAF)
4) Virtual patch สำหรับช่องโหว่ที่รู้จักแต่ยังไม่ได้แก้ code จริง — เมื่อมีช่องโหว่ใหม่ประกาศออกมา WAF อัปเดต rule เพื่อบล็อกรูปแบบการโจมตีนั้นได้ทันที ระหว่างที่ทีม dev กำลังแก้ code ต้นทาง
สัญญาณว่าเว็บไซต์กำลังเจอการโจมตีแบบนี้อยู่
- เคยเห็น failed login พุ่งสูงผิดปกติในช่วงเวลาสั้นๆ (สัญญาณ credential stuffing)
- มี error 404 หรือ 403 จาก path แปลกๆ ที่ไม่ตรงกับโครงสร้างเว็บจริง (สัญญาณ path traversal/scanning)
- ไม่มี log ที่แยกแยะได้ว่า request ไหนเป็นการโจมตี กับ request ไหนเป็นผู้ใช้จริง
- เว็บไซต์เก็บข้อมูลลูกค้า และไม่เคยตรวจสอบว่ามีการพยายามโจมตีแบบ OWASP Top 10 เกิดขึ้นแล้วหรือยัง
ความเข้าใจเรื่อง OWASP Top 10 คือจุดเริ่มต้นของการป้องกันเว็บ อ่านภาพรวมทั้งหมดว่า WAF ทำงานยังไงได้ที่ WAF คืออะไร
zcrWAF ปิดช่องโหว่เหล่านี้ได้ยังไง
zcrWAF ครอบคลุม OWASP Top 10 และรูปแบบการโจมตีเว็บที่พบบ่อยไว้ใน rule template สำเร็จรูป พร้อมระบบ real-time log ที่จำแนกประเภทการโจมตีให้อัตโนมัติ (อย่างที่เห็นใน Attack Logs ด้านบน)
องค์กรที่อยากรู้ว่าเว็บไซต์ตัวเองเคยโดนโจมตีแบบ OWASP Top 10 มาแล้วหรือยัง ลองดูแพ็กเกจ zcrWAF ได้เลย
ติดต่อทีมงาน
อยากรู้ว่าเว็บไซต์ที่ดูแลอยู่เคยถูกโจมตีแบบ OWASP Top 10 มาแล้วหรือไม่ ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งอ้างอิง
- OWASP Foundation, “OWASP Top Ten Web Application Security Risks” — แหล่งอ้างอิงสำหรับสถานะปัจจุบันและรายการ OWASP Top 10:2025: https://owasp.org/www-project-top-ten/ (เข้าถึง 14 กันยายน 2026)
- หมายเหตุข้อมูล: บทความนี้ไม่ยกตัวเลขหรือเหตุการณ์จาก demo หรือ telemetry ของลูกค้า ส่วน Attack Logs อธิบายเฉพาะข้อมูลที่หน้านั้นแสดง