zcrWAF vs Cloudflare WAF vs AWS WAF vs Imperva ── タイ企業に合うWAFの選び方
WAFの比較表を作ろうとすると、価格が空欄だったり課金体系がバラバラだったりします。zcrWAFと競合3社を実際のデモをもとに正直に比較します。
zcrWAF vs Cloudflare WAF vs AWS WAF vs Imperva ── タイ企業に合うWAFの選び方
WAFの導入を検討していると、たいてい同じ壁にぶつかります。比較表を作ろうとしても、半分のベンダーは「お問い合わせください」のページに飛ばされて価格欄が空白のまま。残り半分は価格を出しているものの、課金体系がバラバラで単純比較できない——これは実際にWAFを選定する担当者が直面するリアルな悩みであって、単に機能一覧を見比べるだけでは済まない話です。
タイのIT担当者がよく比較検討に挙げる3つのグローバルプレイヤー——Cloudflare WAF、AWS WAF、Imperva Cloud WAF——とzcrWAFを、主に各社の公式資料に基づいて比較します。第三者の推定値を使わざるを得なかった箇所は明記します。価格も機能も推測では書きません。そして、各社が本当に優れている点についてもきちんと触れます。すべての項目で自社が勝つ比較記事は、判断材料ではなく広告にしか見えないからです。
WAFとは何か、なぜ企業サイトに欠かせないのか
WAF(Web Application Firewall)に馴染みがない方は、WAFとは何か を解説した記事にzcrWAFのデモから取った実例つきで詳しくまとめてあります。ざっくり言うと、WAFはWebアプリケーションの手前に立って、実際のサーバーに到達する前の通信をフィルタリングする関所のような存在です。SQLインジェクション、クロスサイトスクリプティング、脆弱性をスキャンしにくるボット、あるいは攻撃を狙ったような異常なトラフィックを検知します。
タイの組織にとってこれは「あれば安心」程度の話ではありません。Thailand's Website Security Standardは、多くの政府機関やサイバーセキュリティ監査を受ける必要がある組織が満たすべき基準であり、WAFはその中核的な対策の一つとして挙げられています。
zcrWAFとは
zcrWAFは、タイのチームが開発したWeb Application Firewallで、OWASP Core Rule Set(OWASP CRS)をベースに構築されています。OWASP CRSはオープンな標準ルールセットであり、世界中で広く使われています(オープンソースのModSecurityなどでも採用されている土台です)。つまりzcrWAF独自の秘伝のタレというわけではなく、検証可能で信頼性のある基盤の上に立っているということです。これは、内部で何を根拠にトラフィックをブロックしているのか外からはまったく分からないクローズドなエンジンを使う一部のベンダーとは対照的です。
3つのデプロイ形態 ── zcrWAFがこのグループの中で最も際立つポイント
公式ブローシャー(zcrWAF_Brochure_v1.5.1)によると、zcrWAFには実際に3つの形態があります。
- Cloud(SaaS) ── ハードウェア不要。小規模組織向け
- Virtual Appliance(VM) ── 既存インフラ上にオンプレミスで構築。追加ハードウェア不要。小〜中規模組織向け
- Appliance(ICTハードウェア) ── ICT標準ハードウェア上にオンプレミス構築。小規模から大規模組織まで対応
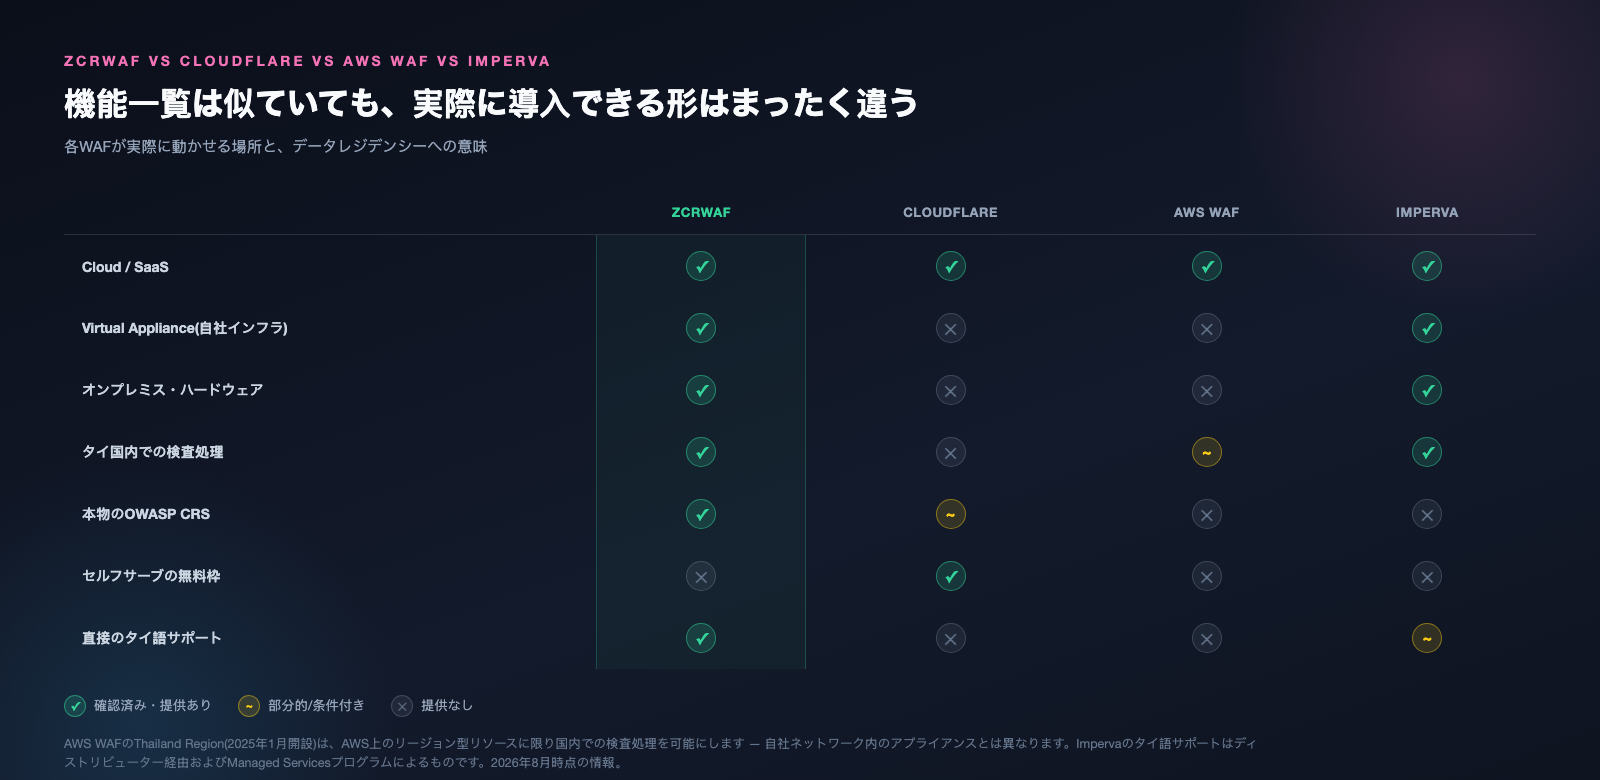
ここがCloudflareやAWS WAFと比較する上で重要なポイントです。この2社はクラウド/エッジのみで、自社ネットワーク内で検査処理を完結させる手段がありません。自社ネットワーク内にデータを置く必要が本当にある組織にとって、CloudflareとAWS WAFはその構造上どうしても要件を満たせません。一方、「タイ国内」というもう少し緩い条件であれば話が変わってきます──詳しくは後述のAWS WAFの項目で解説します。
実際のデモで確認できる主要機能
実際にデモへログインして確認しました(アクセス方法は記事末尾に記載)。確認・動作できた機能は以下の通りです。
- OWASP Top 10対策 ── SQLインジェクション、XSS、パストラバーサル、リモートコマンド実行、リモートファイルインクルージョン、PHPインジェクション、セッション固定、プロトコル違反。詳しくは、Attack Logへの現れ方も交えたOWASP Top 10対策の詳細記事で解説しています
- ボット・DDoS対策 ── レートリミット、CAPTCHAチャレンジ、Protection Logs画面の「Scanner/Bot」「Bot Mitigation」カテゴリ。実際のRate Limiting設定例はボット・DDoS対策の記事で確認できます
- マルチテナント対応 ── テナントごとにポリシーとセキュリティデータを分離。テナントごとに独自のルールセットを使用可能
- きめ細かなRBAC ── Security Dashboard / Alerts & Monitoring / Protection Rules / Applications & Network をそれぞれ独立して権限管理。デモのUsers Management画面で実際に確認済み
- カスタムルールビルダー ── ルール名、優先度、ルールタイプ(DENY/Blocklistなど)、ステータス、有効期限、条件を設定して「Create New Rule」画面から作成可能
- リアルタイムトラフィック監視ダッシュボード ── QPSカウンターとトラフィック推移グラフをライブ表示し、リクエストの総数・許可数・ブロック数、国別の主要な攻撃元IPをまとめて確認できます。このダッシュボードはデモのサンプルトラフィック上で動作しており、画面が何を追跡できるかを示すものであって、導入組織が実際に経験する数値を保証するものではありません
- 検索可能なProtection Logs ── 重要度、アクション、時間範囲、カスタム日付範囲、送信元IP、ステータスコード、攻撃カテゴリでフィルタ可能
- サイト単位での保護モード/観察モード切り替え ── 本番導入前にmonitor-onlyで様子見できる
パフォーマンス面では、現時点で公開・確認できる実数値はICT Applianceが1 Gbps GbEのスループットに対応という一点のみです。リクエスト/秒の数値や、導入によって増える遅延を測定した独立ベンチマークは公開されていません。より詳細な負荷テストの数値が競合比較のために必要であれば、実際のトラフィック量に応じた個別スペックを問い合わせるのが確実です。これは、zcrWAFのチームが利用実態に合わせて個別に相談に応じている領域であり、すべての組織に画一的な数値を当てはめているわけではありません。
Cloudflare WAF ── 最大規模のネットワークと本物の無料枠を持つが、オンプレミスの選択肢はない
このグループの中で、スケールにおいて最も明確な優位性を持つのがCloudflareです。同社のネットワークは330以上の都市、125以上の国をカバーし、総キャパシティは500Tbpsを超えます──この数値はCloudflareが2026年4月に発表したもので、DDoS攻撃の対応実績とは別の指標です。攻撃対応の実績について言えば、Cloudflareの2025年第4四半期DDoSレポートによれば、同じ時期に2つの別々の記録があります──35秒間だけ続いた単体の31.4Tbps攻撃と、12月の別キャンペーンで記録された毎秒約2億500万リクエストのピークです。これは1回の攻撃が両方の記録を同時に達成したわけではなく、別々の出来事です。いずれにせよ、これらの数値はネットワーク全体のスケールを示すものであり、WAF単体のレイテンシーベンチマークではありませんが、それでも膨大なトラフィックを実際に捌けることの裏付けにはなります。
Cloudflareの料金は公開されています(Cloudflareの正式な料金ページはJavaScriptでレンダリングされるため、数値が一致する複数の独立系情報源を参照しました)。
- Free ── $0。Cloudflare Free Managed Rulesetを使用(限定的なルールセットで、OWASP CRSフルセットではない)
- Pro ── 月額約$25(月払いの場合、年払いなら約$20/月)。Cloudflare Managed Rulesetのフル機能に加え、実際のOWASP Core Rulesetが利用可能
- Business ── 月額約$250(月払いの場合、年払いなら約$200/月)。カスタムWAFルール最大100件、100%アップタイムSLA、PCI/SOC 2 Type II対応
- Enterprise ── 個別見積もり。情報収集元の推定では月額$5,000程度が下限とされていますが、これは公式に確認された数値ではありません
重要なのは、料金がドメイン(zone)単位で課金される点、そして本物のOWASP CRSが有効になるのはProプラン以上に限られる点です。Freeプランではより簡易なルールセットしか使えません。
Cloudflareの本当の強みは、このグループの中で最大のネットワーク規模を持ち、なおかつセルフサーブで無料から試せる唯一の存在であることです。一方の制約は、クラウド/エッジのみでオンプレミスやアプライアンスの選択肢が一切ないこと。タイ国内サポート体制についても、Cloudflare自身のオフィスはタイ国内には見当たらず、KSCやThaiPCSupportといったパートナー経由で市場にアプローチしています。Cloudflare本体からのタイ語サポートがあるという証拠は見当たりません。
AWS WAF ── 従量課金でAWSエコシステムとの親和性が高いが、AWSの「Core Rule Set」は本物のOWASP CRSではない
AWS WAFを他社と比較するとき、最も混同されやすいのが「Core rule set(CRS)」という名称(AWSManagedRulesCommonRuleSet)です。名前はOWASP CRSとよく似ていますが、実際にはAWSが独自に開発したルールセットであり、OWASP Top 10のカテゴリをカバーするよう設計されてはいるものの、CloudflareやzcrWAFが使っているオープンソースのOWASP/ModSecurity CRSそのものではありません。AWSにはこれ以外にも、Known Bad Inputs、SQLi、Linux/Windows/PHP専用セット、IP Reputation、Bot Control、Account Takeover/Fraud Controlといった追加ルールグループが多数用意されています。
料金は明細が細かく分かれた従量課金制です。
- Web ACLごとに月額$5.00
- カスタムルール1つにつき月額$1.00
- 追加したmanaged rule groupごとに月額$1.00
- 処理リクエスト100万件あたり$0.60
- 例:月間100万リクエスト+ルール10件 ≈ 月額$15.60、月間5,000万リクエスト+ルール20件+managed group2つ ≈ 月額$57
デプロイ面では、AWS WAFはCloudFrontによるエッジ型と、ALB・API Gateway・AppSync・Cognitoなどに紐づくリージョン型の両方に対応しています。興味深いのは、AWSが2025年1月にAsia Pacific(Thailand)Regionを開設済みである点です。つまり、タイ国内のAWSリソース上で動くワークロードであれば、専用アプライアンスなしにAWS WAFの検査処理を国内で行うことが実際に可能ということです。これはタイ国内にデータを留めるという要件への部分的な答えにはなりますが、物理アプライアンスのように自社ネットワーク内で完結させるのとは異なります。
一方でタイ語サポートに関しては話が逆になります。AWS Supportの標準サポートは中国語、英語、日本語、韓国語にのみ対応しており、タイ語は標準サポート対象言語に含まれていません。タイ語での対応は、Enterprise SupportプランのTechnical Account Manager経由で可能です——これはAWS自身のEnterprise Support資料に記載された能力であり、標準機能として保証されたものではありません。月額費用がかなり高額になる階層です(具体的な数値は今回のリサーチでは未確認)。
AWS WAFの本当の強みは、他のAWSサービスとの結合度の高さです。すでにAWS上ですべてを運用している組織であれば、WAFの追加はDNS移行や別途オンボーディングといった摩擦がほとんどありません。この点は、追加の接続手順が必要になるCloudflareやImpervaとは異なります。
Imperva Cloud WAF ── このグループで唯一、本物のオンプレミスアプライアンスを持ち、アナリスト評価も高い
Impervaは、このグループの中で興味深い例外です。zcrWAF以外で唯一本物のオンプレミスハードウェアを持つベンダーだからです。Imperva WAF Gatewayにはハードウェアアプライアンスと仮想アプライアンス(VMware、KVM対応、あるいはAWS/Azure/GCP上へのデプロイも可能)の両方があり、厳格なデータレジデンシー要件やエアギャップ環境を必要とする組織向けに設計されています。通常は顧客自身が自社のコンソールを通じてデプロイと運用を行いますが、Imperva自身のタイ市場向け発信では、認定ローカルパートナー経由の「Full Managed Services」も謳われており、現地で管理してもらえる選択肢も存在するようです。このプログラムの詳細までは今回のリサーチで独立に検証できなかったため、興味があればImpervaまたはタイのパートナーに直接確認することをおすすめします。
料金は完全に見積もり制で、公開の料金ページはありません。一部のレビューサイトで見かける月額$59(Pro)や$299(Business)といった数値は、Thalesによる買収(2023年12月にクロージング)以前のIncapsula時代の価格である可能性が高く、現行価格として参照すべきではありません。
Impervaのルールエンジンもプロプライエタリで、シグネチャベース検知に加えてダイナミックプロファイリング、そしてImperva顧客全体から集められたレピュテーションデータベースであるThreatRadarを組み合わせています。OWASP Top 10のカテゴリはカバーしていますが、本物のOWASP CRS/ModSecurityエンジンの上に構築されているわけではありません。
はっきり裏付けが取れる強みは、アナリスト評価の高さです。ImpervaはForrester Wave: WAF Solutions(2025年第1四半期)でLeaderに選出されており、これはAkamai、Cloudflareと並んでの評価です(つまりCloudflareと同じラウンドで並んでLeaderに選ばれているのであって、Imperva単独の独占的な結果ではありません)。またGartner Magic QuadrantのWAAP部門でも、複数年にわたりLeaderとして評価されてきた実績があります。タイ国内のサポート体制については、Impervaはディストリビューターのexclusive Networks Thailand経由で市場参入しており、これはCloudflareと同様の形態です。
比較表
| zcrWAF | Cloudflare WAF | AWS WAF | Imperva Cloud WAF |
|---|
| デプロイ形態 | Cloud、Virtual Appliance、ICT Hardware Appliance(3形態) | クラウド/エッジのみ | クラウド/エッジ + リージョン型(タイにRegionあり) | クラウド + オンプレミス/仮想アプライアンス |
| 本物のオンプレミス | あり | なし | なし | あり |
| 料金 | 全プラン問い合わせ制 | 公開済み:Free / 約$25 / 約$250 / Enterpriseは要見積もり | 従量課金(Web ACLごと月$5+ルールごと$1+リクエスト100万件$0.60) | 問い合わせ制(レビューサイトの旧価格は現行として信頼不可) |
| ルールエンジン | OWASP Core Rule Set(CRS) | Cloudflare Managed Ruleset + 本物のOWASP CRS(Pro以上) | AWS独自ルールセット(OWASPカテゴリを名称に冠するが本物のOWASP CRSではない) | プロプライエタリ + ThreatRadar、OWASP CRSではない |
| 無料枠 | なし | あり(限定ルールセット) | なし(従量課金) | なし |
| 公開されている実性能値 | ICT Appliance:1 Gbps GbE(公開されている唯一の数値) | ネットワーク500Tbps(ネットワーク全体のスケールであり、WAFのレイテンシーではない) | Web ACLあたり100,000rps対応(リージョン型リソースのみ) | スクラビングネットワーク13Tbps以上(ネットワーク全体のスケールであり、WAFのレイテンシーではない) |
| マルチテナント+詳細RBAC | あり(実際のデモで確認済み) | この項目の比較情報なし | この項目の比較情報なし | この項目の比較情報なし |
| タイ語サポート | パートナー経由。サポート範囲と応答時間は、そのパートナーのサービス契約で定めます | パートナー経由のみ | 標準プランにはなし(Enterprise Support加入が必要) | ディストリビューター経由 + タイでManaged Servicesプログラムあり |
| 最大の強み | 本物のオンプレミス+タイのチームによる開発+マルチテナント/詳細RBAC | 最大規模のネットワーク+本物の無料枠 | AWSエコシステムとの強い結合+タイにリージョンあり | アナリスト評価が高い(Forrester/Gartner) |
この表のパフォーマンス数値は、すべて同じ基準で測られたものではない点に注意してください。Cloudflare/ImpervaのTbps表記はネットワーク全体のスケールであり、リクエストごとにWAFが追加するレイテンシーではありません。AWS WAFの100,000rpsも、リージョン型リソースに限った上限であり、アプライアンス単体で測定されるzcrWAFのスループットとそのまま並べて比較できる数値ではありません。現時点で4社を同一基準で比較した中立的なベンチマークは存在しないため、自社の実際のワークロードに即した数値が必要であれば、興味のあるベンダーに直接PoCを依頼するのが最も正確な方法です。
自社の規模に合ったスペックや価格を具体的に相談したい場合は、こちらからどうぞ。
zcrチームに問い合わせる →
どんな組織がどれを選ぶべきか
正直なところ、すべての組織に当てはまる唯一の正解はありません。
すでにAWS上ですべてを運用していて、国内データレジデンシーの要件がなく、従量課金の柔軟性を重視するなら、AWS WAFは理にかなった選択です。特に、2025年1月に開設されたAWSリージョンを使ってタイ国内でワークロードを動かしたい場合には強みが活きます。
複数ドメインのWebサイトを運用していて、市場最大級のエッジネットワークを求めており、まずは無料で試してから判断したいなら、Cloudflare WAFは妥当な選択肢です。ただし、本物のOWASP CRSを使うにはProプラン以上にアップグレードする必要がある点は理解しておく必要があります。
金融機関や政府機関、あるいは実際のネットワーク内にアプライアンスを設置する必要がある組織であれば、Impervaはアナリスト評価に裏付けられた選択肢になります。自社運用のほか、Imperva自身がタイ市場向けに謳っているManaged Servicesプログラムという道もあります(実際の対応範囲はImpervaかパートナーに直接確認してください)。
そしてzcrWAFが向いているのは、本物のオンプレミスという選択肢は欲しいが、すべてを自社で運用したくはないタイ企業です(サポートの範囲と応答時間は、パートナーのサービス契約で定められます)。Thailand Website Security Standardが対策の一つとして挙げるWAFが必要な組織、あるいは一つの組織の中で複数サイト・複数部門を管理する必要があり、マルチテナント+詳細なRBACによって各部門の権限とセキュリティポリシーを明確に分離したい組織にも向いています。
正直に認めるべき点として、zcrWAFはグローバルプレイヤーが公開しているような詳細なパフォーマンスベンチマークをまだ持っていません(もっとも、3社ともWAF単体のレイテンシーベンチマークを公開しているわけではなく、公開されているのはネットワーク全体のスケール数値のみですが)。またCloudflareのようなセルフサーブの無料枠もありません。判断の前に試してみたいのであれば、実際のデモを見るか、直接PoCを依頼するのが最も確実な方法です。
zcrWAFのデモを試す
zcrWAFのデモはhttps://demo.waf.zcr.ai/loginにあります。zcrの他の多くの製品デモと違う点は、ログインが必要で、誰でも見られるオープンなデモではないということです。アカウントdemo.admin / パスワードdemo123でログインすれば、この記事で説明したProtection Logs、リアルタイムダッシュボード、カスタムルール作成画面を実際に操作できます。
よくある質問
zcrWAFにはどんなプランがありますか
Cloud/SaaS、Virtual Appliance、オンプレミス向けのICT Applianceの3種類から、組織の規模やインフラ要件に応じて選択できます。
zcrWAFの料金はいくらですか
デプロイ規模、契約期間、必要なサポートレベルに応じて決まります。実際の要件に合った見積もりは、zcr.aiのチャネルパートナーにご相談ください。
zcrWAFはどんな脅威から守ってくれますか
OWASP Top 10、レートリミット、ボット・自動化トラフィック対策、CAPTCHAチャレンジ、リアルタイム監視、検索可能なログをカバーしています。
zcrWAFはCloudflare、AWS WAF、Impervaとどう違いますか
最も明確な違いは、zcrWAFが本物のオンプレミスハードウェアアプライアンスを選択できる点です(CloudflareとAWS WAFはクラウド/エッジのみで、オンプレミス展開はできません)。
まとめ
すべての面で勝つWAFはありません。zcrWAFは、Impervaの標準モデルが求めるようなすべて自社運用という負担を背負うことなく、また CloudflareやAWS WAFが自社のクラウド/エッジの範囲外では対応できない部分を補いながら、本物のオンプレミスを選びたいタイ企業に向いた選択肢です。
まだ判断がつかないなら、一番早いのは両方の事情——zcrWAFが実際にできること、そして判断前に知っておくべき限界——を理解しているチームと直接話すことです。
zcrチームへのお問い合わせ
Email: hello@cyberdefense.co.th
電話: 086-940-1383, 082-037-0611
LINE: @cyberdefense
出典