OWASP Top 10とは? WAFが各攻撃をブロックする仕組み
OWASP Top 10の代表的な攻撃パターンを、WAFがどのように検知・遮断するかをAttack Logsの見方とあわせてわかりやすく解説します。
OWASP Top 10とは? WAFが各攻撃をブロックする仕組み
「クレデンシャルスタッフィング」と「パストラバーサル」― この記事では、これらのパターンがWAFのAttack Logsにどう現れるかを説明します。顧客のテレメトリーや実際のインシデント、デモ画面から読み取った数値は引用していません。OWASP Top 10:2025の文脈と、WAFで検知できる可能性のある範囲を説明するもので、実際の攻撃統計として読むことはできません。
この記事では、OWASP Top 10とは何か、そしてWAFが各カテゴリをどう検知・ブロックするかを解説します。
OWASP Top 10とは
OWASP(Open Web Application Security Project)は、世界中で最も一般的なWebアプリケーションの脆弱性を追跡する非営利団体で、数千社から集めた実際の攻撃データをもとに2〜3年ごとに更新される「Top 10」としてランク付けしています ― セキュリティチームと開発チームが世界共通で参照するベースラインです。
特によく見られ、WAFが直接ブロックできるカテゴリ:
- SQLインジェクション ― 入力フィールドを通じてSQLコマンドを注入し、許可なくデータベースの読み取り・書き換えを行う
- クロスサイトスクリプティング(XSS) ― 悪意のあるJavaScriptをページに注入し、他のユーザーのセッションやデータを盗む
- Broken Access Control ― パラメータやURLを直接改ざんし、制限されているはずのデータや機能にアクセスする
- パストラバーサル ―
../../ のようなパターンを使い、アクセスできるべきでないディレクトリ外のファイルに到達する
- クレデンシャルスタッフィング ― 他のサービスから漏えいしたメール/パスワードのリストを標的システムに対して試し、パスワードを使い回しているユーザーがいることに賭ける
zcrWAFのAttack Logsが示すもの
zcrWAFのデモのAttack Logsで直近7日間のエントリがどう読めるかを見てみましょう。
各エントリには、攻撃の種別(クレデンシャルスタッフィングやパストラバーサルなど)、深刻度、WAFモード(Protectedなど)、送信元IPとその国、標的になったドメイン、カウントされたヒット数、初回と最終の検知時刻、そしてステータスが載っています。
最初に読むべきはヒット数の列です。単一の送信元から短時間に多くのヒットがあるのは、クレデンシャルスタッフィングやパストラバーサルのスキャンによくある姿で、人間には打てない速さの反復リクエストです。数回タイプミスをした実際のユーザーとは違います。
WAFが各攻撃をどうブロックするか
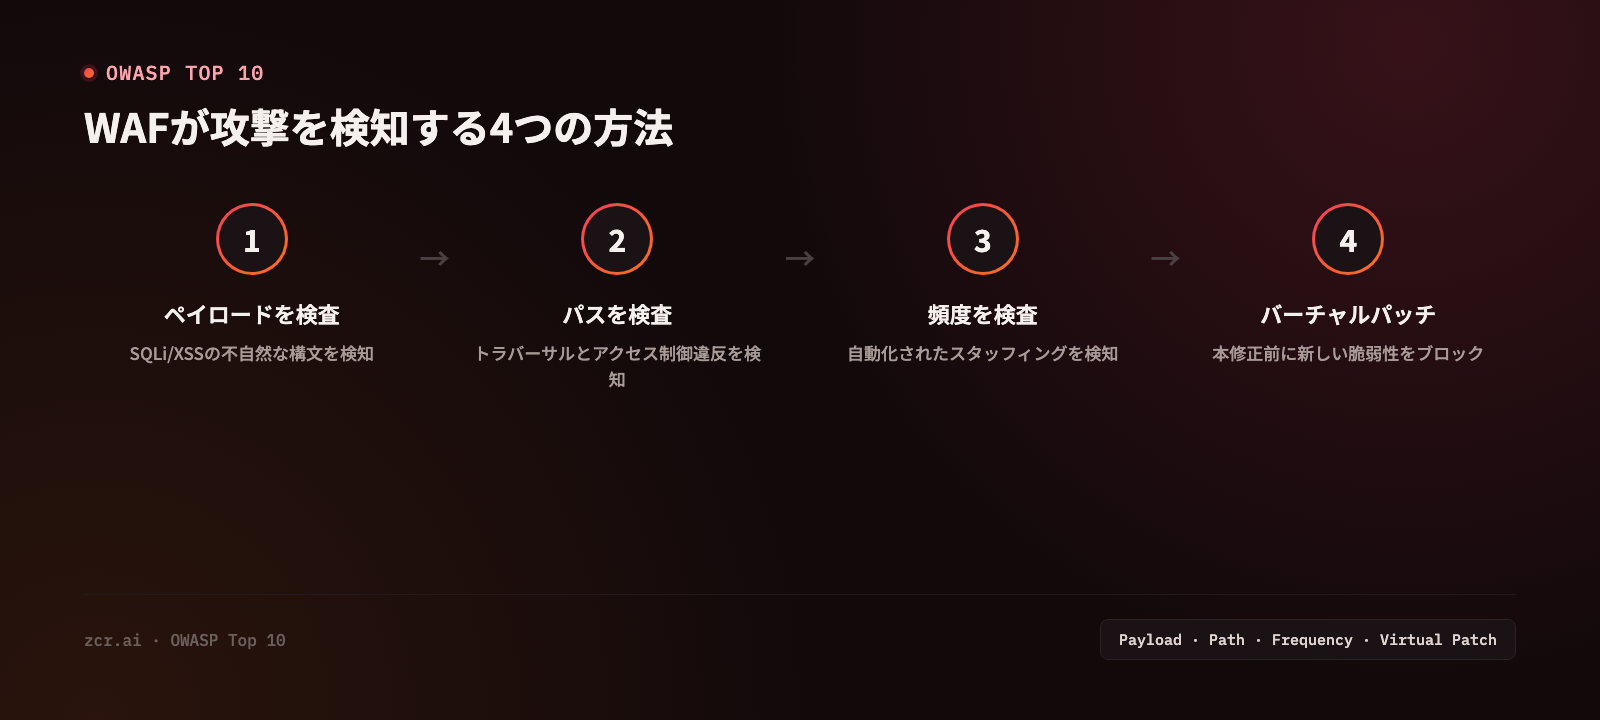
1) ペイロードのパターンを検査 ― SQLインジェクションやXSSのペイロードは、通常の入力とは異なる不自然な構文('、--、<script> のような文字)を含むことが多く、WAFは既知のシグネチャと不自然な挙動を照合します。
2) 要求されたパスとパラメータを検査 ― パストラバーサルやBroken Access Controlの試みは、そのサイトの通常の利用パターンから外れたパスやパラメータにアクセスしようとします。
3) リクエストの頻度とパターンを検査 ― クレデンシャルスタッフィングや脆弱性スキャンは、通常の人間の挙動とは異なる、機械的に速い連続アクセスとして現れることが多く、これはレート制限と直接関係します(詳しくはWAFでボットとLayer 7 DDoSを防ぐをご覧ください)。
4) 定型ルールテンプレートによる既知の攻撃パターン照合 ― SQLi、XSS、パストラバーサルなど、よくある攻撃パターンは定型ルールテンプレートでブロックでき、カスタムルールをゼロから書く必要がありません。
自社サイトが既にこうした攻撃を受けているサイン
- 短時間でログイン失敗が急増したことがある(クレデンシャルスタッフィングのシグナル)
- 実際のサイト構造と一致しない不自然なパスで404や403が発生している(パストラバーサル・スキャンのシグナル)
- 攻撃トラフィックと実際のユーザーを区別できるログがない
- 顧客データを保持しているのに、OWASP Top 10のような攻撃を既に受けていないか一度も確認したことがない
OWASP Top 10を理解することはWeb保護の出発点です。全体像はWAFとは?をご覧ください。
zcrWAFがこれらのギャップを埋める方法
zcrWAFは、あらかじめ用意されたルールテンプレートでOWASP Top 10や一般的なWeb攻撃パターンをカバーし、上記のAttack Logsのように攻撃タイプを自動分類するリアルタイムログを備えています。
自社サイトが既にOWASP Top 10のような攻撃を受けていないか気になる場合は、zcrWAFのプランをご覧ください。
お問い合わせ
運用中のWebサイトが既にOWASP Top 10のような攻撃の標的になっていないか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
参考資料
- OWASP Foundation, “OWASP Top Ten Web Application Security Risks” — 現行プロジェクトとOWASP Top 10:2025の参照先: https://owasp.org/www-project-top-ten/ (2026年9月14日アクセス)
- データに関する注記: 本記事はデモや顧客テレメトリーの数値・イベントを引用していません。Attack Logsの節は、そのページが表示する項目を説明するものです