zcrADC vs F5 BIG-IP, Citrix NetScaler, A10 Networks: เปรียบเทียบตรงไปตรงมา
zcrADC vs F5 BIG-IP, Citrix NetScaler, A10 Networks เทียบ throughput, DDoS mitigation, การรับรองบุคคลที่สาม และราคา พร้อมบอกตรงๆ ว่าใครเหมาะกับงานแบบไหน
F5 BIG-IP, Citrix NetScaler และ A10 Networks ไม่ใช่คู่แข่งที่มาเล่น ๆ — ทั้งสามเจ้าคือผู้เล่นที่ยืนอยู่ในตลาด Application Delivery Controller (ADC) มานานหลายสิบปี F5 เคยได้รับการจัดอันดับให้เป็นผู้นำใน Gartner Magic Quadrant ด้าน ADC ต่อเนื่อง 10 ปี ตามข่าวประชาสัมพันธ์ของ F5 เอง Citrix NetScaler เปิดตัวครั้งแรกตั้งแต่ปี 1997 ก่อน A10 (ก่อตั้งปี 2004) — แต่ไม่ได้ก่อน F5 ซึ่งก่อตั้งปี 1996 และเปิดตัว BIG-IP ในปีถัดมาคือ 1997 ส่วน A10 ก็มีรากฐานมาจากตลาดเทลโคที่ต้องรับมือทราฟฟิกระดับหลักร้อย Gbps เป็นเรื่องปกติ
บทความนี้เขียนขึ้นเพื่อเทียบ zcrADC กับทั้งสามเจ้าแบบตรงไปตรงมา รวมถึงจุดที่คู่แข่งชนะจริง ๆ ด้วย — ตัวเลขเกือบทุกตัวในบทความนี้มาจากเอกสารทางการของแต่ละฝั่ง (โบรชัวร์ zcrADC_Brochure_v1.0.3 สำหรับฝั่ง zcr และ datasheet/เอกสารทางการของแต่ละคู่แข่งที่อ้างอิงไว้) ส่วนตัวเลขไม่กี่จุดที่มาจากแหล่งประมาณการบุคคลที่สาม (เช่น ค่าซัพพอร์ตหรือราคาจากรีเซลเลอร์) จะระบุที่มาไว้ชัดเจน ไม่ปนกับตัวเลขทางการ จุดไหนที่ไม่มีตัวเลขเปิดเผยต่อสาธารณะ บทความนี้จะบอกตรง ๆ ว่า "ไม่ระบุ" แทนที่จะเดาหรือเทียบเคียงจากผลิตภัณฑ์อื่น
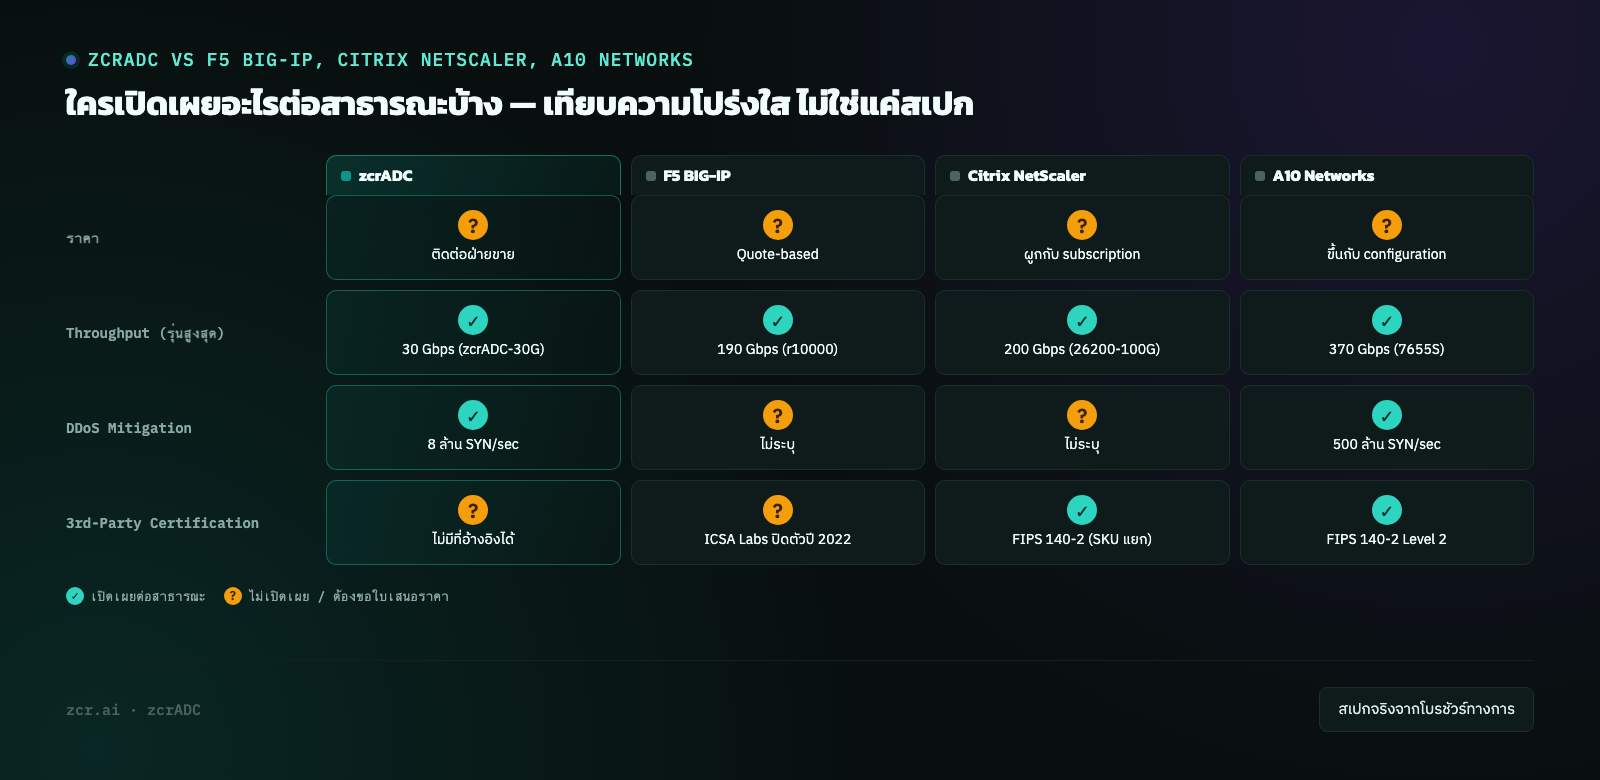
เทียบสเปกแบบไว ๆ
ตารางด้านล่างเทียบ เครื่องระดับสูงสุดที่แต่ละเจ้าเปิดเผยสเปกต่อสาธารณะ — zcrADC-30G (รุ่นสูงสุดในสาย Hardware/Virtual Appliance) เทียบกับเรือธงของ F5 (r10900 รุ่นในตระกูล r10000), Citrix (MPX/SDX 26200-100G) และ A10 (Thunder 7655S ADC) เครื่องระดับเรือธงของทั้งสามเจ้านี้ถูกออกแบบมาสำหรับงานระดับเทลโค/ไฮเปอร์สเกล ขณะที่ zcrADC-30G ยังอยู่ในกลุ่มลูกค้าองค์กรขนาดเล็กถึงใหญ่ตามที่โบรชัวร์ระบุไว้ ไม่ใช่งานระดับเทลโค — ตัวเลขที่ต่างกันหลายเท่าตัวในตารางนี้จึงสะท้อนความต่างของกลุ่มเป้าหมาย ไม่ใช่ zcrADC "แพ้" ในทุกมิติของการใช้งานจริง
หน่วยวัดของแต่ละเจ้าไม่เหมือนกันเป๊ะ (บางเจ้ารายงานเป็น SSL TPS บางเจ้ารายงานเป็น SSL CPS บางเจ้าไม่รายงาน SSL bulk throughput เลย) ตารางนี้จึงระบุหน่วยตามที่แต่ละเจ้าเผยแพร่จริง ไม่ได้ปัดให้เข้ากันเป็นหน่วยเดียว
| รายการ | zcrADC-30G | F5 BIG-IP r10900 | Citrix NetScaler MPX/SDX 26200-100G | A10 Thunder 7655S ADC |
|---|
| รูปแบบการติดตั้ง | Cloud (SaaS) / Virtual Appliance / Hardware Appliance | Hardware (F5OS rSeries) / VE เสมือน / F5 Distributed Cloud (SaaS) | Hardware (MPX) / Multi-tenant (SDX) / VPX เสมือน / Cloud | Bare metal / Virtual (vThunder) / Container / Cloud |
| ราคาสาธารณะ | ไม่เปิดเผย — ติดต่อฝ่ายขาย | ไม่เปิดเผย — เสนอราคาตามการใช้งาน (เอกสาร third-party วิจัยราคาระบุตรงกันว่าใช้ระบบ quote-based) | ไม่เปิดเผย — สิทธิ์ใช้งาน NetScaler ปัจจุบันผูกรวมอยู่ในแพ็กเกจ subscription ของ Citrix เป็นหลัก | ไม่เปิดเผย — ขึ้นกับ capacity/configuration ต้องขอใบเสนอราคา |
| Throughput สูงสุด (L4/L7) | 30 Gbps | 190 Gbps / 190 Gbps | 200 Gbps (ระบบ L7) | 370 Gbps / 340 Gbps |
| SSL/TLS Bulk Throughput | 18 Gbps | 95 Gbps | 60 Gbps (SSL เฉพาะทาง) | 145 Gbps |
| SSL TPS/CPS (RSA 2K) | ไม่ระบุ | 200,000 TPS | 125,000 TPS | สูงสุด 200,000 SSL CPS (ค่าสูงสุดเมื่อเปิดออปชัน dual-SSL) |
| L4 Connections ต่อวินาที | 800,000 CPS | 2,500,000 conn/sec | ไม่ระบุ (มีเฉพาะ 5,500,000 L7 requests/sec) | 12,000,000 L4 CPS |
| DDoS Protection (SYN flood) | 8 ล้าน SYN/sec | ไม่ระบุ | ไม่ระบุ | สูงสุด 500 ล้าน SYN/sec (ค่าสูงสุดเมื่อเปิดออปชัน dual-DDoS) |
| ฟอร์มแฟกเตอร์ | 1RU | 1RU | 2U | ประมาณ 1.5U |
| การรับรองจากบุคคลที่สาม | ไม่มีการรับรองที่อ้างอิงได้ | WAF ของ BIG-IP เคยได้รับการรับรองจาก ICSA Labs แต่ ICSA Labs ปิดตัวไปตั้งแต่ปี 2022 จึงอ้างเป็นการรับรองที่ยังดูแลอยู่ในปัจจุบันไม่ได้ | มี SKU ที่ผ่าน FIPS 140-2 แยกสายผลิตภัณฑ์ | มีรุ่นที่ผ่าน FIPS 140-2 Level 2 |
เรื่องราคา — ทั้งสี่เจ้าไม่มีใครเปิดราคาแบบสาธารณะเลย นี่ไม่ใช่จุดอ่อนเฉพาะของ zcrADC แต่เป็นมาตรฐานปกติของสินค้ากลุ่ม ADC/Load Balancer ระดับองค์กรทั้งตลาด ใครก็ตามที่เทียบราคาระหว่างสี่เจ้านี้ต้องขอใบเสนอราคาจากทุกฝั่งเอง — ดูรายละเอียดแพ็กเกจและขอใบเสนอราคา zcrADC ได้โดยตรง
จุดที่ F5, Citrix NetScaler และ A10 Networks ชนะจริง ๆ
ส่วนนี้ไม่ใช่พิธีกรรม — ทั้งสามเจ้ามีข้อได้เปรียบจริงที่ผู้ซื้อควรรู้ก่อนตัดสินใจ
ชื่อชั้นและระยะเวลาพิสูจน์ในตลาด F5 เคยได้รับการจัดอันดับให้เป็นผู้นำ Gartner Magic Quadrant ด้าน ADC ต่อเนื่อง 10 ปี ตามข่าวประชาสัมพันธ์ของ F5 เอง — เป็นสถิติที่ไม่มีผู้เล่นหน้าใหม่รายไหนไล่ทันได้ในเวลาสั้น ๆ Citrix NetScaler เปิดตัวตั้งแต่ปี 1997 และส่ง load balancer ตัวแรกออกสู่ตลาดในปี 2001 ยาวนานกว่า A10 (แม้จะไม่ได้ยาวนานกว่า F5 ที่อยู่ในตลาดตั้งแต่ปี 1997 เช่นกัน) และถูก Ferroque Systems บริษัทที่ปรึกษาสาย Citrix โดยเฉพาะ เรียกว่า "ADC appliance ที่ผ่านสนามรบมามากที่สุด" — เป็นความเห็นจากพาร์ทเนอร์ ไม่ใช่คำตัดสินจากนักวิเคราะห์อิสระ ส่วน A10 ก็สั่งสมประสบการณ์เฉพาะทางด้าน DDoS/ทราฟฟิกปริมาณสูงมาจากตลาดเทลโค (CGNAT, 5G gateway) มาเป็นเวลานาน — ระยะเวลาการใช้งานจริงในสภาพแวดล้อมองค์กรขนาดใหญ่ระดับนี้เป็นสิ่งที่ผู้เล่นรายใหม่กว่าต้องใช้เวลาสร้างเหมือนกัน ไม่มีทางลัด
เพดานประสิทธิภาพฮาร์ดแวร์ ตัวเลขในตารางด้านบนพูดเอง — r10900 ของ F5 ที่ 190 Gbps, 26200-100G ของ Citrix ที่ 200 Gbps และ 7655S ของ A10 ที่ 370 Gbps ล้วนเป็นสเปกระดับเทลโค/ไฮเปอร์สเกลที่ zcrADC-30G (30 Gbps) ยังไปไม่ถึง แม้แต่รุ่น "เริ่มต้น" ของ F5 อย่าง r4000-series ก็ยังให้ throughput 50/40 Gbps (L4/L7) สูงกว่ารุ่นสูงสุดของ zcrADC อยู่ดี ตัวเลข DDoS ของ A10 ที่ 500 ล้าน SYN/sec ก็มาจากประสบการณ์ตรงในการรับมือทราฟฟิกโจมตีปริมาณสูงระดับที่ผู้ให้บริการโทรคมนาคมเจอจริง — เป็นข้อมูลที่ต้องใช้เวลาสะสมจากงานจริงระดับใหญ่จึงจะพิสูจน์ได้น่าเชื่อถือ
ระบบนิเวศและการผนวกรวมเฉพาะทางที่ลึกกว่า เครื่องมือด้านสคริปต์และระบบอัตโนมัติของ F5 สั่งสมมากว่า 20 ปี — iRules มีมาตั้งแต่ปี 2004 ตามด้วย iApps (2011) และ iCall ที่เพิ่มมาทีหลัง ทำให้มี use case สคริปต์และเครื่องมือจากพาร์ทเนอร์มากกว่าที่ผู้เล่นระดับภูมิภาคจะตามทันได้ในเวลาอันสั้น Citrix NetScaler ผนวกรวมกับ Citrix Virtual Apps and Desktops (ICA/HDX proxy, SSO, gateway) ได้ลึกถึงขั้นที่ datasheet ของฮาร์ดแวร์ทุกรุ่นมีสเปกเฉพาะ ICA Proxy/SSL VPN concurrent users แยกบรรทัดไว้เลย (26200-100G รองรับ 20,000 concurrent users) — สะท้อนว่า NetScaler ถูกออกแบบมาเป็นหน้าด่านของระบบ VDI โดยเฉพาะ ไม่ใช่แค่ load balancer ทั่วไป ส่วน A10 ใช้ ACOS operating system ตัวเดียวรันข้ามทุกฟอร์มแฟกเตอร์ (bare metal, VM, container, cloud) พร้อมบริหารจัดการรวมศูนย์ผ่าน A10 Harmony — ความสม่ำเสมอของโค้ดเบสข้ามแพลตฟอร์มแบบนี้ต้องใช้เวลาสร้างหลายปี
ความยืดหยุ่นด้าน deployment ข้ามคลาวด์ ทั้งสามเจ้ามี presence บน public cloud marketplace ที่เป็นทางการ — F5 มี VE บน AWS/Azure/GCP บวกกับ F5 Distributed Cloud เป็นชั้น SaaS, Citrix มี VPX บน AWS/Azure/GCP marketplace พร้อม pooled-capacity licensing ที่ให้ subscription เดียวย้ายไปมาระหว่าง on-prem/VPX/cloud ได้โดยราคาคงที่, A10 มี vThunder เป็น native image บน AWS/Azure/Oracle Cloud Marketplace — ความสามารถแบบ "ย้าย license ข้าม deployment mode ได้โดยไม่ต้องซื้อใหม่" นี้เป็นโมเดลที่ผู้เล่นเล็กกว่าที่ใช้ license แบบต่อเครื่องแบบง่าย ๆ มักยังไม่มี
ต้นทุนที่ไม่ได้อยู่ในใบเสนอราคา
ราคาที่ต้องขอ quote ไม่ใช่แค่เรื่อง "ไม่บอกราคา" เฉย ๆ — มันมีต้นทุนแฝงต่างกันในแต่ละเจ้า
สำหรับ F5 แพลตฟอร์มจัดซื้อ Vendr ประเมินว่านอกจาก capex ของฮาร์ดแวร์แล้ว ค่าซัพพอร์ตรายปีมักอยู่ราว 17-22% ของมูลค่าสัญญา — เป็นตัวเลขประมาณการจากบุคคลที่สาม ไม่ใช่ตัวเลขที่ F5 เผยแพร่เอง แต่ก็เป็นต้นทุนต่อเนื่องจริงที่ควรเผื่องบไว้นอกเหนือจากราคาเครื่องตอนซื้อครั้งแรก และใบรับรอง ICSA Labs ที่เคยมีก็ใช้อ้างอิงไม่ได้แล้วเพราะหน่วยงานปิดตัวไปตั้งแต่ปี 2022 — เราไม่พบการรับรองประสิทธิภาพ WAF จากบุคคลที่สามที่ยังดูแลอยู่จริงมาแทนที่สำหรับ F5 แต่ก็ไม่อาจฟันธงได้ว่าไม่มีอยู่จริง
สำหรับ Citrix NetScaler ประเด็นใหญ่คือสิทธิ์ใช้งานถูกผูกเข้ากับแพ็กเกจ subscription ของ Citrix โดยรวม มากกว่าจะขายแยกเป็นสินค้า ADC เดี่ยว ๆ แบบชัดเจน — หมายความว่าต้นทุนจริงขึ้นอยู่กับว่าองค์กรตัดสินใจซื้อ Citrix ecosystem แค่ไหน ไม่ใช่แค่ตัดสินใจซื้อ ADC เพียงอย่างเดียว ตัวเลขราคาที่พอหาได้ตามเว็บรีเซลเลอร์หรือ GSA schedule เก่า (ช่วง 670-50,000+ ดอลลาร์ต่อ SKU) กว้างเกินกว่าจะอ้างเป็นราคาปัจจุบันที่เชื่อถือได้ — ต้องขอ quote ตรงเท่านั้นถึงจะรู้ตัวเลขจริง
สำหรับ A10 Networks ไม่มีราคากลางที่เปิดเผยอย่างเป็นทางการ แต่ก็มีข้อมูลกระจัดกระจายอยู่บ้าง — ราคาที่ผู้ใช้รายงานย้อนหลังบน PeerSpot และราคาแบบจ่ายตามการใช้งานรายชั่วโมงบน AWS Marketplace ของ A10 — ซึ่งไม่มีตัวไหนใช้แทนใบเสนอราคาที่ตรงกับ configuration จริงของคุณได้อย่างน่าเชื่อถือ
และมีต้นทุนแฝงหนึ่งข้อที่ใช้ได้กับทั้งสามเจ้า — ต้นทุนจากการซื้อเกินความจำเป็น เครื่องระดับเรือธงของทั้งสามเจ้าถูกออกแบบมาสำหรับงานระดับเทลโค/ไฮเปอร์สเกล ถ้าองค์กรขนาดกลางซื้อ r10900, 26200-100G หรือ 7655S มาใช้งานจริง คือกำลังจ่ายทั้ง capex และค่า license ผูกกับ capacity ระดับ 190-370 Gbps ที่แทบไม่มีทางใช้ถึง — ยิ่งกับ Citrix ที่ผนวกเข้ากับ ICA/HDX proxy โดยเฉพาะ ถ้าองค์กรไม่ได้เป็นผู้ใช้ Citrix VDI อยู่แล้ว สเปกส่วนนั้นก็เป็นความสามารถที่จ่ายไปแต่ไม่ได้ใช้
ฝั่ง zcrADC เองก็มีจุดที่ต้องพูดตรง ๆ เช่นกัน — โบรชัวร์ไม่มีการอ้างอิงการรับรองประสิทธิภาพจากบุคคลที่สามแบบที่ Citrix และ A10 มี (FIPS 140-2) และรายละเอียดความลึกของ WAF ที่มาพร้อมเครื่อง (จำนวนกฎ หรือความครอบคลุม OWASP) ก็ไม่ได้ระบุไว้ในระดับเดียวกับที่สินค้า zcrWAF แยกต่างหากระบุ OWASP Top 10 ไว้อย่างชัดเจน — ถ้าองค์กรต้องการโมดูล crypto ที่ผ่าน FIPS certified หรือเอกสารความครอบคลุมกฎ WAF แบบละเอียดตั้งแต่ต้น จุดนี้ควรสอบถาม channel partner ของคุณให้ชัดก่อนตัดสินใจ
zcrADC เหมาะกับใคร
จากโบรชัวร์ zcrADC วางกลุ่มเป้าหมายไว้ชัดเจนตามรูปแบบการติดตั้ง — Cloud (SaaS) และ Virtual Appliance เจาะกลุ่มองค์กรขนาดเล็กถึงกลาง ส่วน Hardware Appliance ครอบคลุมตั้งแต่องค์กรขนาดเล็กไปถึงขนาดใหญ่ ด้วยสามระดับ (2G/15G/30G) ให้เลือกตาม throughput ที่ต้องการจริง ไม่ต้องซื้อเผื่อ
องค์กรที่ต้องการ L4/L7 load balancing พร้อม WAF, API Protection และ DoS/DDoS bundle มาในเครื่องเดียว, ต้องการ integrate เข้ากับระบบ authentication ที่มีอยู่ผ่าน LDAP/Active Directory/RADIUS/SAML และต้องการ dashboard แบบ real-time ที่มองเห็น virtual service, traffic และ security events ในหน้าเดียว — พร้อมค่า throughput, จำนวน connection และสถานะ WAF แบบสด — นี่คือกลุ่มที่ zcrADC ถูกออกแบบมาให้ตรงเป้ามากที่สุด ไม่ใช่งานระดับเทลโคที่ต้องการ 190-370 Gbps
ดูรายละเอียดฟีเจอร์และสเปกทั้งหมดที่หน้าzcrADC
คำตอบตรง ๆ
ถ้าองค์กรต้องการ throughput ระดับ 100+ Gbps จริง ๆ — เป็นผู้ให้บริการโทรคมนาคม, ดาต้าเซ็นเตอร์ระดับไฮเปอร์สเกล หรือเผชิญความเสี่ยง DDoS ปริมาณมหาศาลที่ต้องการ SYN flood mitigation ระดับร้อยล้าน SYN/sec — F5, Citrix หรือ A10 คือคำตอบที่ถูกต้องตามตรง เพราะฮาร์ดแวร์เรือธงของทั้งสามเจ้าถูกสร้างมาสำหรับงานระดับนั้นโดยเฉพาะ และ zcrADC-30G ที่ 30 Gbps / 800K CPS ก็ยังไม่ได้ออกแบบมาสำหรับสเกลนั้น เช่นเดียวกัน ถ้าองค์กรเป็นผู้ใช้ Citrix Virtual Apps and Desktops อยู่แล้วและต้องการ ICA/HDX proxy ผนวกรวมลึกถึงระดับ hardware datasheet — NetScaler คือตัวเลือกที่เหมาะกว่าจริง ไม่มีเหตุผลต้องเถียง
แต่สำหรับองค์กรไทยส่วนใหญ่ที่โจทย์จริงคือ load balancing L4/L7 ที่มั่นคง พร้อม WAF, API Protection และ DDoS protection มาในเครื่องเดียว โดยไม่ต้องจ่ายเผื่อ capacity ระดับเทลโคที่ไม่ได้ใช้ และต้องการใบเสนอราคาที่ชัดเจนจาก channel partner — zcrADC ถูกสร้างมาสำหรับกลุ่มนี้โดยตรง ไม่ใช่เวอร์ชันย่อของสินค้าอื่น
พร้อมดูรายละเอียดเพิ่มเติมหรือยัง
ดูฟีเจอร์และสเปกทั้งหมดของ zcrADC หรือดูแพ็กเกจและขอใบเสนอราคา ได้โดยตรง
ติดต่อทีมงาน
แหล่งที่มา