Agentic Automation ใน SOAR ทำงานยังไง — Action, Approval, Human Task บนผังเดียว
Agentic Automation ใน SOAR ให้ระบบทำเองได้ แต่หยุดรอคนอนุมัติก่อนขั้นตอนที่กระทบระบบจริง ดู node Trigger, Action, Approval และ Human Task จาก zcrSOAR demo
Agentic Automation ใน SOAR ทำงานยังไง — Action, Approval, Human Task บนผังเดียว
automation ทั่วไปที่หลายทีมคุ้นเคยคือ script เส้นตรง — ทำตามลำดับตั้งแต่ต้นจนจบโดยไม่มีจุดหยุด ปัญหาคือถ้ามีขั้นตอนที่กระทบระบบจริงสูง (ลบข้อมูล, ปิด account, isolate เครื่อง) การปล่อยให้ทำงานเส้นตรงแบบนี้เสี่ยงเกินไป Agentic automation ใน SOAR แก้ปัญหานี้ด้วยการออกแบบ workflow เป็นผัง (graph) ที่มีทั้งจุดที่ทำงานอัตโนมัติเองได้ และจุดที่ต้องหยุดรอคนอนุมัติก่อน
บทความนี้พาดูโครงสร้างจริงของ playbook builder ใน zcrSOAR ว่าประกอบด้วยอะไรบ้าง
Node ประเภทต่างๆ ในผัง Playbook
ในหน้า playbook builder ของ zcrSOAR มี node palette แบ่งเป็น 5 กลุ่มชัดเจน:
TRIGGER (จุดเริ่มต้น)
- Manual — เริ่ม playbook ด้วยการสั่งรันเอง เหมาะกับขั้นตอนที่ต้องการให้คนตัดสินใจเริ่มก่อน
FLOW (ควบคุมเส้นทาง)
- Condition — แยกเส้นทางตามเงื่อนไข เช่น ถ้าความรุนแรงเป็น critical ไปเส้นทางหนึ่ง ถ้าไม่ใช่ไปอีกเส้นทาง
- Subplaybook — เรียก playbook อื่นมาทำงานซ้อนภายใน ใช้ผลลัพธ์ร่วมกันได้
ACTION (ทำงานอัตโนมัติ)
- Action — ขั้นตอนที่ระบบทำเองอัตโนมัติ เช่น enrich ข้อมูล IOC, ดึง log เพิ่มเติม
- Command — สั่งคำสั่งเฉพาะเจาะจงไปยังระบบที่เชื่อมต่อไว้
HUMAN (จุดที่ต้องมีคน)
- Approval — หยุดรอการอนุมัติจากคนที่มีสิทธิ์ก่อนไปขั้นตอนถัดไป โดยเฉพาะขั้นตอนที่กระทบระบบจริงสูง
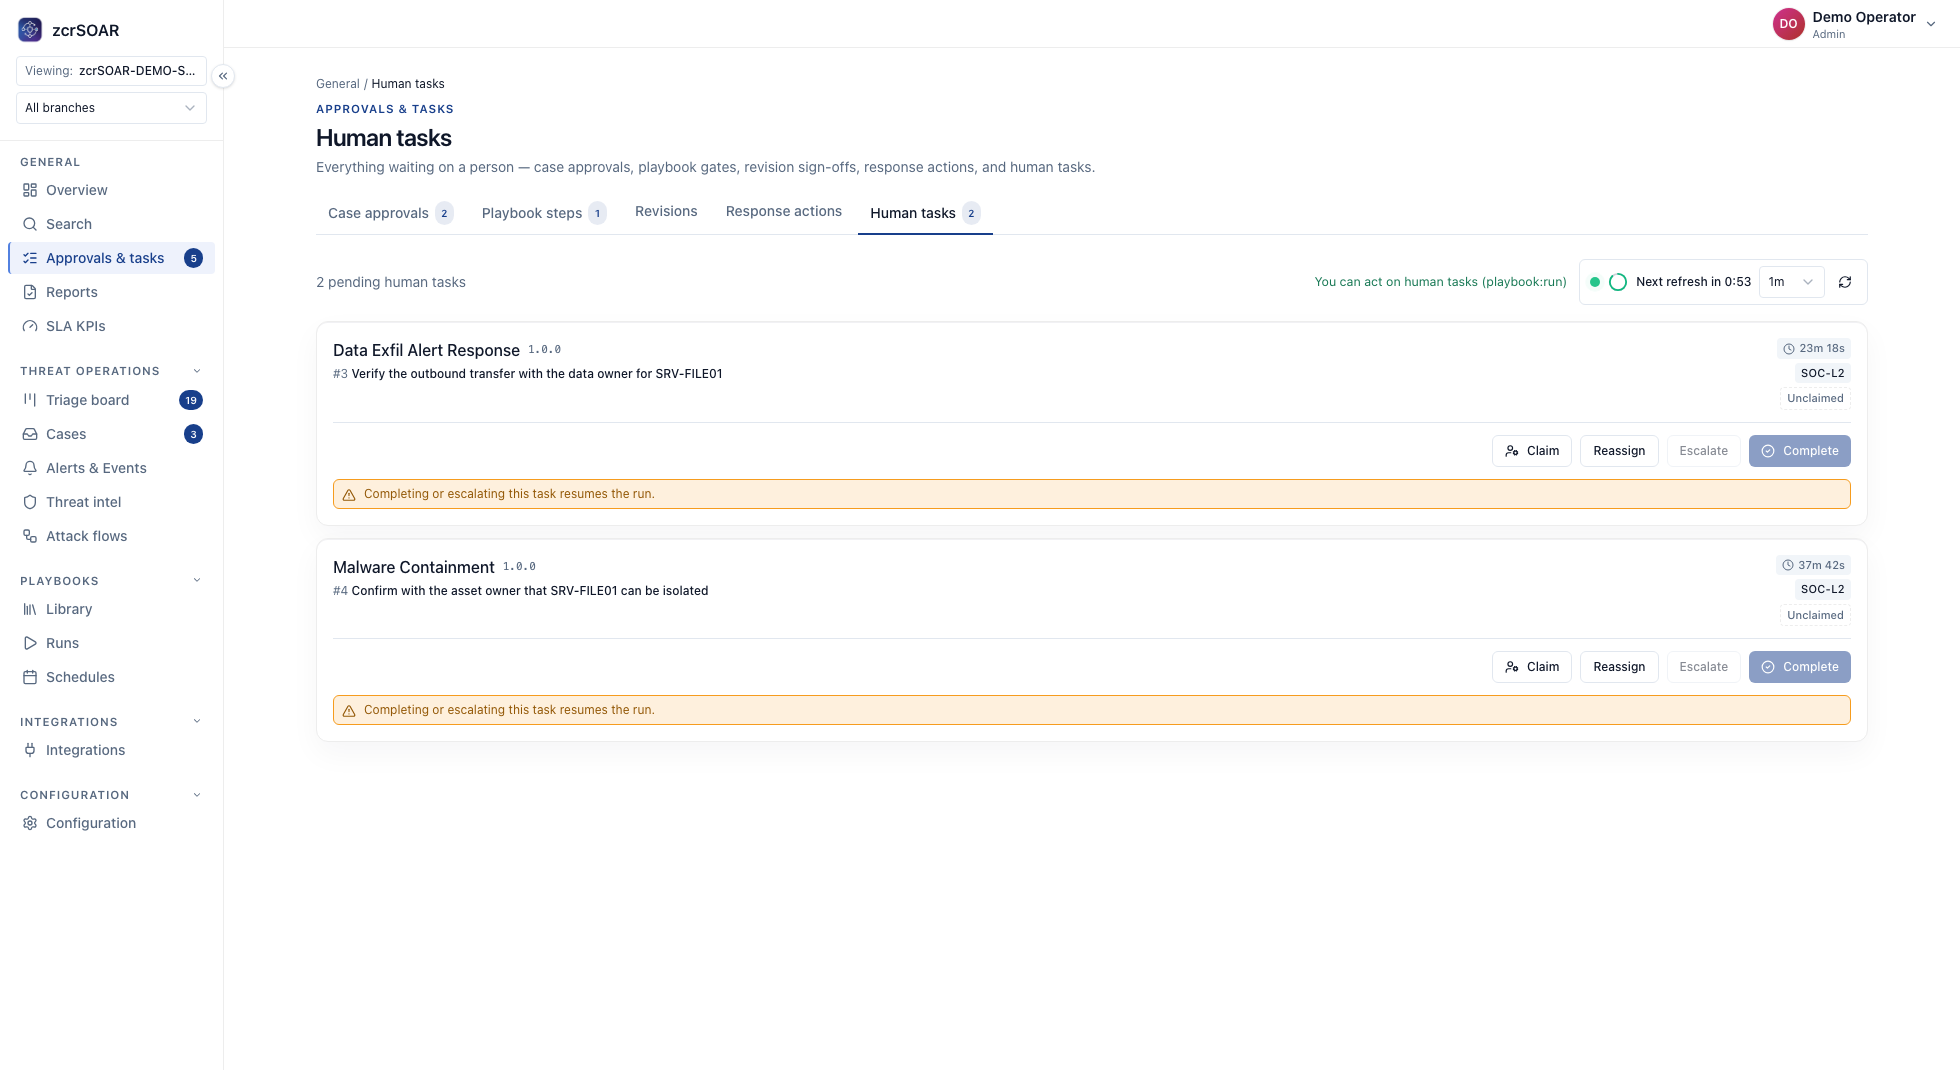
- Human Task — มอบหมายงานที่ต้องใช้วิจารณญาณคนให้ทำก่อน แล้วค่อยกลับมาทำงานอัตโนมัติต่อ
CONTROL (ควบคุมการทำงาน)
- Parallel — รันหลายขั้นตอนพร้อมกันแทนที่จะรอทีละอัน
- Loop — ทำซ้ำขั้นตอนเดิมกับหลายรายการ เช่น ตรวจสอบ IOC หลายตัวด้วย logic เดียวกัน
นี่คือหน้าตาจริงของ "Human-on-the-loop"
จุดที่สำคัญที่สุดคือการมี node ประเภท HUMAN (Approval, Human Task) อยู่ในผังเดียวกับ node ประเภท ACTION — นี่คือสถาปัตยกรรมที่ทำให้ automation "agentic" ได้จริงโดยไม่เสี่ยงเกินไป: ระบบวางแผนและทำงานต่อเนื่องได้เอง (ผ่าน Action, Command, Condition, Loop) แต่เมื่อถึงจุดที่มีผลกระทบสูง ผังจะหยุดรอคนก่อนเสมอ
พูดอีกแบบคือ นักวิเคราะห์ไม่ต้องนั่งทำทุกขั้นตอนเอง (ไม่ใช่ human-in-the-loop แบบเดิมที่คนต้องกดทุกปุ่ม) แต่ก็ไม่ปล่อยให้ระบบตัดสินใจเองทั้งหมดแบบไม่มีใครเห็น (ไม่ใช่ full autonomy) — เป็นจุดกึ่งกลางที่เรียกว่า human-on-the-loop คนควบคุมภาพรวมและอนุมัติจุดสำคัญ ส่วนงานปริมาณมากที่ทำซ้ำได้ปล่อยให้ระบบจัดการเอง
ตัวอย่างที่ใช้โครงสร้างนี้จริง
Playbook รับมือ phishing ใน zcrSOAR ก็สร้างจากโครงสร้างนี้เอง — Action ตรวจสอบและ defang ลิงก์อัตโนมัติได้ ส่วนขั้นตอนที่กระทบผู้ใช้จริง (เช่น การแจ้งเตือนหรือลบอีเมล) ตั้งให้มี Approval คั่นก่อนได้ อ่านรายละเอียดวงจรชีวิตของ playbook ได้ที่ เขียน Playbook รับมือ Phishing
ทำไมสถาปัตยกรรมแบบนี้ถึงสำคัญตอนนี้
ทีม SOC ไทยเจอ alert เยอะกว่าที่คนจะไล่ทำมือได้ทัน แต่การปล่อยให้ automation ตัดสินใจเองทั้งหมดก็เสี่ยงเกินไปถ้า trigger ผิดพลาด โครงสร้างแบบ node graph ที่มี Approval คั่นเป็นจุดๆ คือคำตอบที่สมดุล — เร็วพอจะตามทันปริมาณ alert แต่ยังมีคนควบคุมจุดเสี่ยงสูงอยู่เสมอ อ่านภาพรวมกว้างกว่านี้ว่า agentic AI ในงาน SOC คืออะไรได้ที่ Agentic AI ในงาน SOC คืออะไร
zcrSOAR รองรับโครงสร้างนี้เต็มรูปแบบ
zcrSOAR มี playbook builder แบบ visual node graph พร้อม node ทั้ง 5 ประเภทข้างต้น ทดสอบด้วย dry-run ก่อนใช้จริง มี approval workflow แยกตามบทบาท และ export เป็น YAML สำหรับ version control ได้
องค์กรที่อยากออกแบบ automation ที่เร็วพอแต่ยังควบคุมความเสี่ยงได้ ลองดูแพ็กเกจ zcrSOAR ได้เลย
ติดต่อทีมงาน
อยากรู้ว่า agentic automation แบบนี้จะช่วยทีมที่มีอยู่ตอนนี้ได้แค่ไหน ทีมงานยินดีให้คำปรึกษาฟรี
Technical implementation
ให้แต่ละ node มี input/output schema และ execution state ชัดเจน เช่น pending → approved → running → succeeded/failed เก็บ playbook_version, approver, tool, target, request_id และผลลัพธ์ทุกครั้ง ใช้ retry เฉพาะ action ที่ idempotent และหยุด workflow เมื่อ approval หมดอายุหรือ context เปลี่ยน