OT Security สำหรับโรงงานอุตสาหกรรม — ทำไมวิธีที่ใช้กับ IT ถึงใช้ไม่ได้
OT Security ในโรงงานต้องวางแผนต่างจาก IT เพราะ PLC แพตช์ได้เฉพาะตอนหยุดไลน์ Modbus ไม่มีการยืนยันตัวตน และการสแกนแบบ active อาจทำให้ PLC บางรุ่นค้างได้จริง
OT Security สำหรับโรงงานอุตสาหกรรม — ทำไมวิธีที่ใช้กับ IT ถึงใช้ไม่ได้
ลองนึกภาพว่าคุณเป็นคนดูแล IT ของโรงงานแห่งหนึ่ง วันหนึ่งฝ่ายความปลอดภัยส่งรายงานมาว่าเจอช่องโหว่ร้ายแรงบนอุปกรณ์ตัวหนึ่ง ให้แพตช์ภายใน 48 ชั่วโมง คุณเปิดดูแล้วพบว่าอุปกรณ์ตัวนั้นคือ PLC ที่คุมสายการผลิตหลัก การจะแพตช์ได้ต้องหยุดไลน์ และไลน์นี้จะหยุดตามแผนอีกทีคือเดือนตุลาคม
นี่คือจุดที่วิธีคิดแบบ IT security เริ่มใช้ไม่ได้ และเป็นเหตุผลว่าทำไม OT security ถึงต้องมีวิธีของตัวเอง
OT ต่างจาก IT ตรงไหนบ้าง
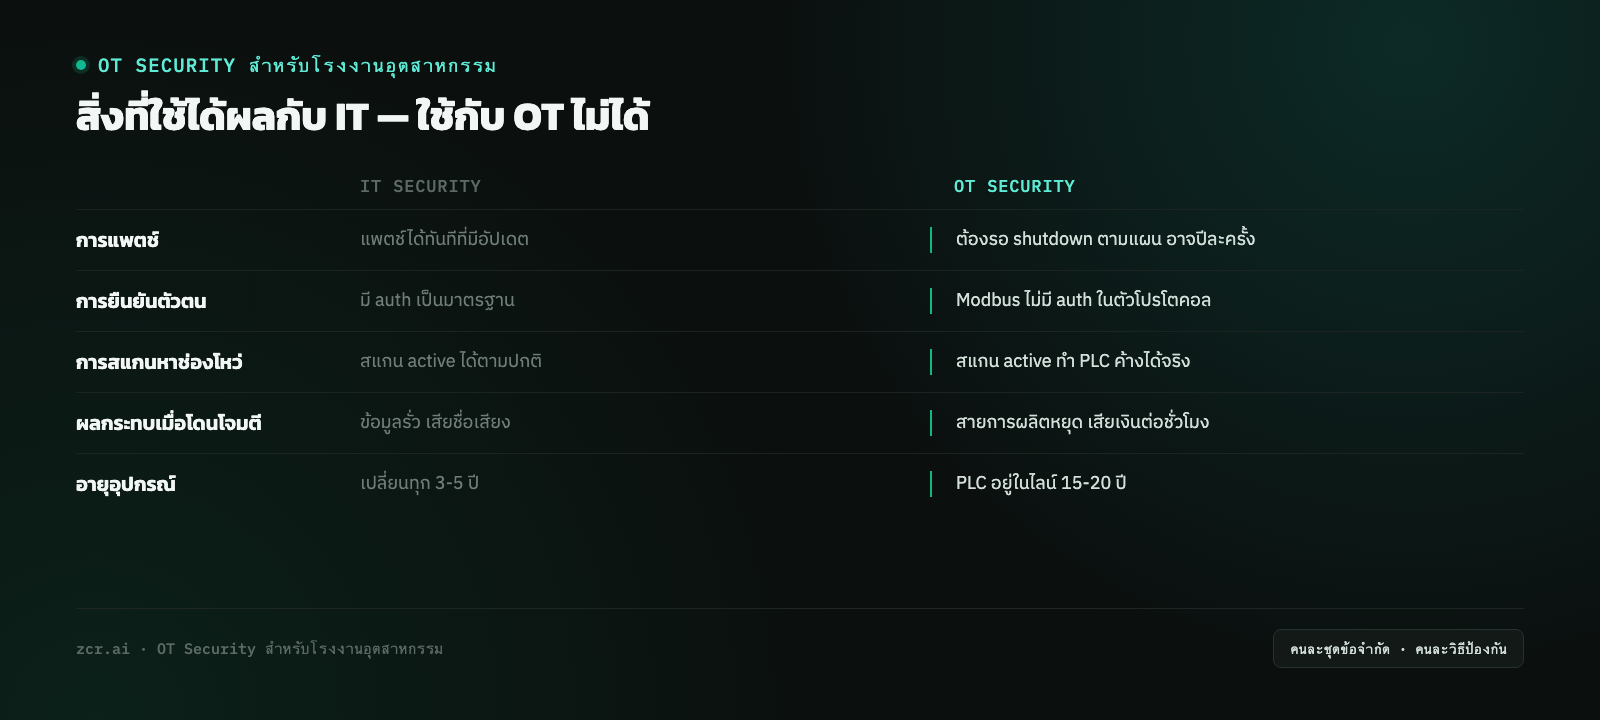
ความต่างไม่ได้อยู่ที่เทคโนโลยีอย่างเดียว แต่อยู่ที่ข้อจำกัดที่ต่างกันคนละชุด
เรื่องการแพตช์ ฝั่ง IT พอมีอัปเดตออกมาก็แพตช์ได้เลย แต่ฝั่ง OT ต้องรอหน้าต่างเวลาที่หยุดเครื่องได้ตามแผน ซึ่งบางโรงงานมีปีละครั้ง ช่องโหว่ที่ค้างอยู่ 8 เดือนจึงไม่ใช่ความประมาท แต่เป็นข้อจำกัดจริงของการผลิต
เรื่องการยืนยันตัวตน Modbus ซึ่งเป็นโปรโตคอลที่ใช้กันแพร่หลายที่สุดในงานอุตสาหกรรม ถูกออกแบบตั้งแต่ปี 1979 ตอนนั้นสมมติฐานคือเครือข่ายเป็นระบบปิด โปรโตคอลจึงไม่มีกลไกยืนยันตัวตนในตัว ใครส่งคำสั่งเข้ามาในเครือข่ายได้ ก็สั่งงานได้เลย
เรื่องการสแกน เครื่องมือสแกนหาช่องโหว่แบบ active ที่ใช้กันปกติในโลก IT สามารถทำให้ PLC บางรุ่นค้างได้จริง เพราะอุปกรณ์เหล่านี้ออกแบบมาให้รับทราฟฟิกรูปแบบเดิมๆ ไม่ได้ออกแบบมารับ probe แปลกๆ
เรื่องผลกระทบ ฝั่ง IT ถ้าโดนโจมตีคือข้อมูลรั่ว เสียชื่อเสียง แต่ฝั่ง OT คือสายการผลิตหยุด ซึ่งคิดเป็นเงินได้เป็นรายชั่วโมง
ความต่างชุดนี้เองที่ทำให้ การ monitor แบบ passive กลายเป็นชั้นป้องกันแรกที่เหมาะสมกับ OT มากกว่าการไล่แพตช์หรือสแกนแบบที่ทำกับ IT
แล้วถ้าแพตช์ไม่ได้ สแกนก็ไม่ได้ จะทำอะไรได้
คำตอบคือ เห็นให้ครบก่อน — ถ้ายังไม่รู้ว่าในเครือข่าย OT มีอะไรคุยกับอะไรอยู่บ้าง ก็ยังไม่ต้องพูดถึงการป้องกัน
การ monitor แบบ passive คือการดักดูทราฟฟิกที่วิ่งอยู่แล้วโดยไม่ส่งอะไรเข้าไปรบกวน ทำให้ได้ภาพว่าอุปกรณ์ตัวไหนคุยกับตัวไหน ผ่านโปรโตคอลอะไร ในช่วงเวลาไหน
พอมีภาพ baseline แล้ว สิ่งที่ผิดปกติจะโผล่ขึ้นมาเอง
หน้า Security Exposure ของ zcrOT แสดงอะไร
หน้า Security Exposure ใน zcrOT demo สรุปช่วงเวลาหนึ่งด้วยตัวชี้วัด 4 อย่าง คือ เหตุการณ์ด้านความปลอดภัยทั้งหมด เหตุการณ์ระดับ High/Critical เหตุการณ์จาก client ที่ยังไม่ได้ map เข้ากับอุปกรณ์ที่รู้จัก และคำตัดสินเชิงพฤติกรรมว่ารูปแบบนี้ดูเหมือนการโจมตีหรือไม่ โดยระบบจะบอกด้วยว่าเหตุการณ์เกิดในหรือนอกเวลาทำการ demo ใช้ข้อมูลจำลอง หน้านี้จึงแสดงให้เห็นหน้าตาของมุมมองนี้ ไม่ใช่ตัวเลขที่วัดจากโรงงานจริง
ประเด็นที่น่าสนใจไม่ใช่ตัวเลข แต่คือคำว่า "เกิดขึ้นนอกเวลาทำการ" — ในโรงงานที่รู้ว่ากะการทำงานปกติคือช่วงไหน ทราฟฟิก OT ที่โผล่มาตอนตีสองย่อมมีน้ำหนักต่างจากตอนบ่ายสอง บริบทแบบนี้เป็นสิ่งที่ระบบ IT security ทั่วไปไม่รู้ แต่ระบบที่ออกแบบมาสำหรับ OT โดยเฉพาะจะรู้
สัญญาณว่าโรงงานของคุณควรเริ่มทำ OT security ได้แล้ว
- ตอบไม่ได้ว่าตอนนี้มีอุปกรณ์กี่ตัวต่ออยู่กับเครือข่าย OT
- มีผู้รับเหมาภายนอกเข้ามา remote maintenance ได้ แต่ไม่มีบันทึกว่าเข้ามาตอนไหนบ้าง
- เครือข่าย OT กับเครือข่ายออฟฟิศเชื่อมถึงกัน แต่ไม่แน่ใจว่าเชื่อมตรงไหนบ้าง
- มีอุปกรณ์ที่รันเฟิร์มแวร์เวอร์ชันเดิมมาหลายปีเพราะอัปเดตไม่ได้
ถ้าเข้าข่ายมากกว่าหนึ่งข้อ จุดเริ่มต้นที่คุ้มที่สุดคือการทำ visibility ก่อน ไม่ใช่การซื้อเครื่องมือป้องกันเพิ่ม เพราะยังไม่รู้ด้วยซ้ำว่าต้องป้องกันอะไร
ถ้าอยากเห็นว่าจากทราฟฟิกดิบกลายเป็น incident ที่ตรวจสอบได้ยังไง อ่านต่อได้ที่ Detection Rules ใน OT ทำงานยังไง และถ้าอยากรู้ว่าเหตุการณ์แบบไหนที่เจอบ่อยจริงๆ ดูได้ที่ 4 ประเภทเหตุการณ์ OT
zcrOT ทำเรื่องนี้ยังไง
zcrOT เป็นแพลตฟอร์ม OT visibility ที่ monitor แบบ passive ผ่าน syslog port ที่กำหนดไว้เฉพาะ ไม่ส่งทราฟฟิกเข้าไปรบกวนอุปกรณ์ในไลน์ พร้อมระบบ detection rule ที่เขียนเงื่อนไขเองได้ และหน้า incident ที่จัดกลุ่มเหตุการณ์พร้อม risk score
ถ้าอยากดูว่าเห็นอะไรได้บ้างในเครือข่าย OT ของคุณ ลองดู แพ็กเกจ zcrOT หรือเปิด demo ดูก่อนได้เลย
ติดต่อทีมงาน
อยากรู้ว่าเครือข่าย OT ของโรงงานคุณมีจุดไหนที่มองไม่เห็นอยู่บ้าง คุยกับทีมเราได้ฟรี ไม่มีค่าใช้จ่าย
แหล่งข้อมูลอ้างอิง
- Modbus Organization — Introduction to Modbus — ยืนยันว่า Modbus ออกแบบโดย Modicon ในปี 1979 สำหรับเครือข่ายปิด และไม่มีกลไกยืนยันตัวตนในตัวโปรโตคอล
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology (OT) Security — สนับสนุนข้อจำกัดของ OT ที่บทความอธิบาย รวมถึงความเสี่ยงที่ active scanner ทั่วไปอาจทำให้อุปกรณ์ PLC บางรุ่นค้าง