Human-in-the-Loop SOC:AI アクションを承認する範囲
人による承認は自動化の失敗のサインではなく、重要な操作に責任を持たせるためのcontrolです。AIアクションの承認範囲の設計方法を解説します。
Human-in-the-Loop SOC:AI アクションを承認する範囲
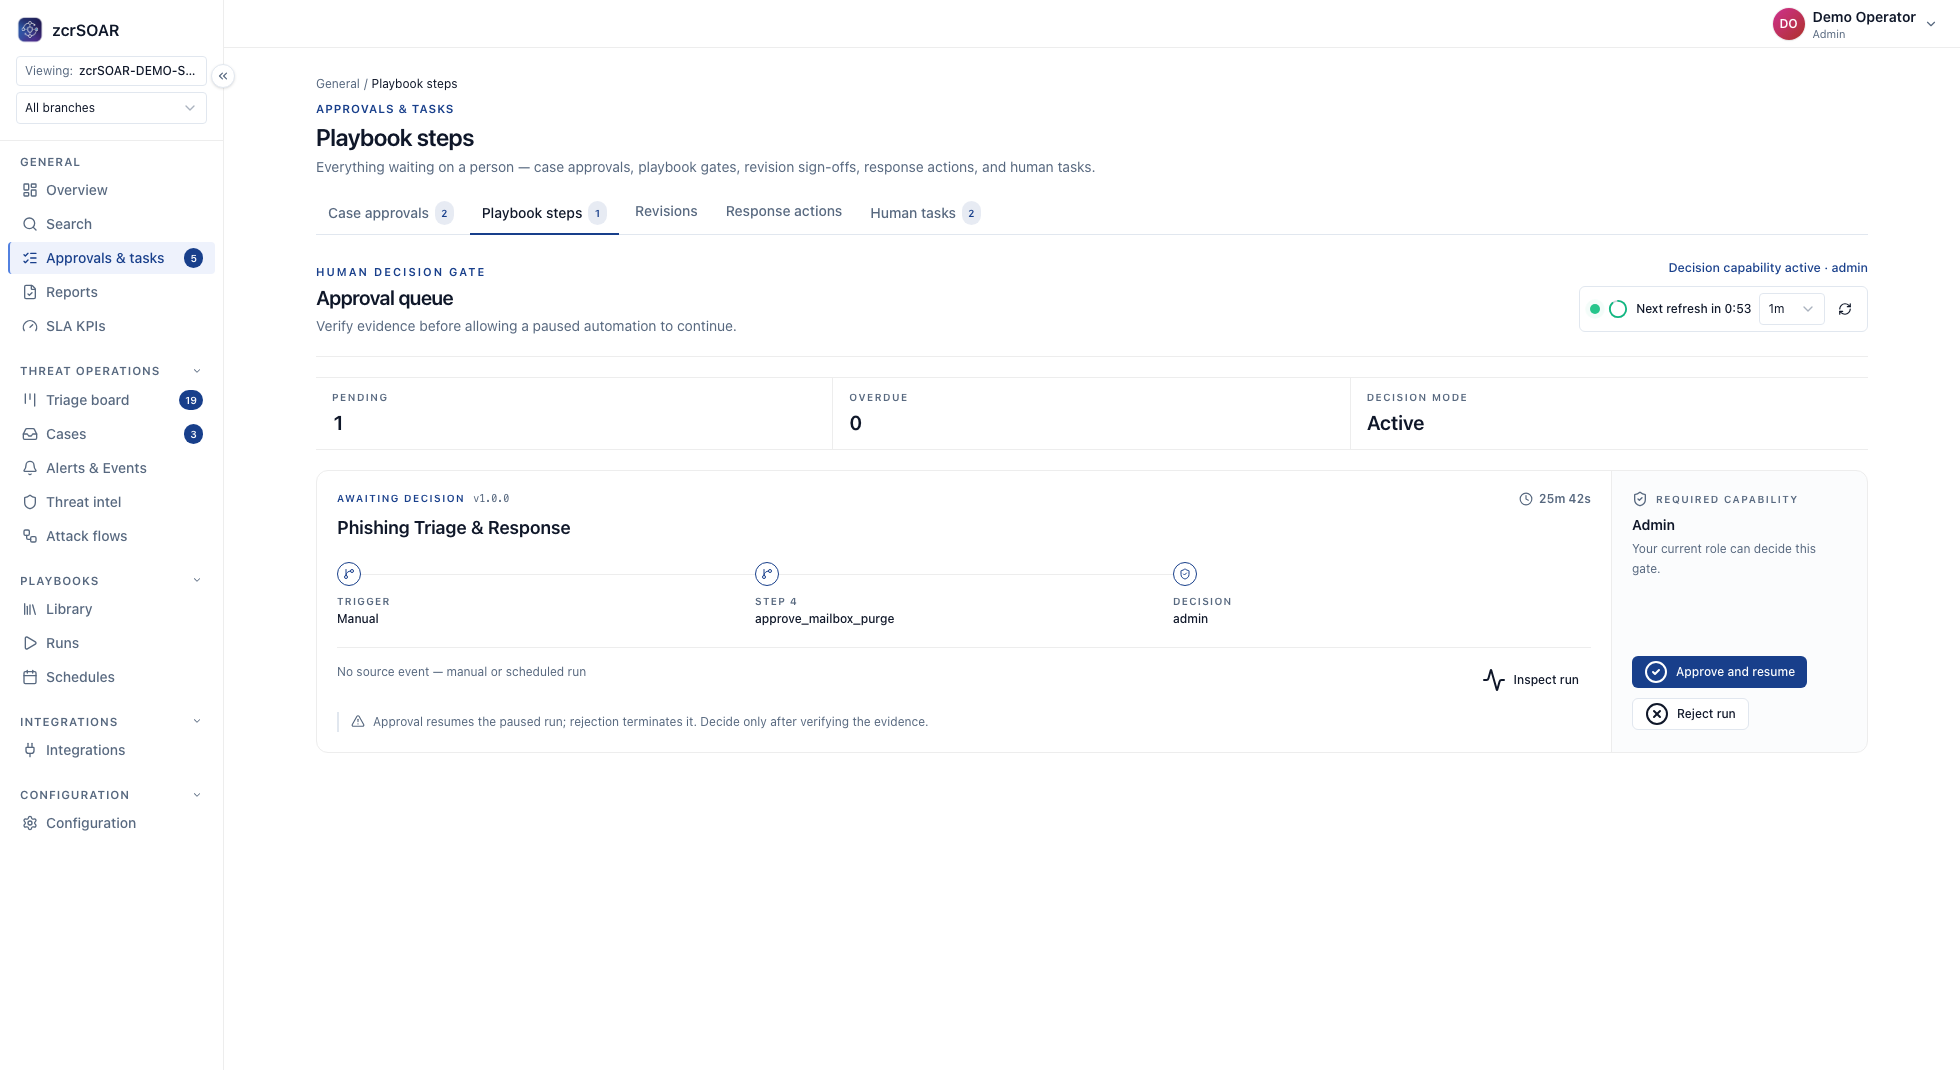
人による承認は自動化の失敗ではなく、重要な操作に責任を持たせるための control です。agent は準備と証拠収集を高速に行えます。
影響のある操作には承認
本番システムの隔離、ID 無効化、重要ドメインのブロック、証拠削除、インシデント終了には承認者を置きます。
承認画面を実用的にする
証拠、提案アクション、想定影響、信頼度、ロールバックを表示します。
判断を記録する
承認者、表示された証拠、実行したツール、変更内容を保存し、事後レビューに使います。
操作ごとに「誤ったときの結果」で等級を付ける
軽微な依頼でキューが埋まると、承認者は読まずに承認するようになります。そこで、すべての操作に次の3点を問います。1つめは、数分以内に業務へ影響を出さずに元へ戻せるか(Ransomware感染端末の自動隔離 ― ただし人の承認を挟むは、端末の隔離を人が判断する側に置いています)。2つめは、誤っていた場合に影響を受けるシステムや事業部門がどれだけあるか。3つめは、証拠やインシデントの記録に触れるか、です。
信頼度は承認者に見せてかまいませんが、操作を別の等級へ移す根拠にはしません。モデルは確信したまま誤ることがあり、攻撃者が仕込んだメールの文面に誘導されることもあります(OWASP が自ら挙げている例です)。OWASP の LLM06:2025(Excessive Agency)は、影響の大きい操作は実行前に人が承認するよう推奨しています。
承認マトリクス(推奨パターン)
| 操作の分類 | ゲート設定 | 承認できる人 | 承認者が確認する内容 | 追加で残す記録 |
|---|
| 1. 参照・エンリッチメント・下書き(検索、照会、チケットやテイクダウンの下書き文面)と、対象に何も変更を加えない操作(証拠の保護された保管先への複製、ケースの起票、担当者への通知) | Autonomous。下書きは提案のまま | 参照・下書きには不要。下書きしたチケットやテイクダウンを外へ出す操作は行4 | クエリとその結果(ケース内) | 入力と結果 |
| 2. 解除できる封じ込め・対象1つ・重要度が低く本番ではない(端末1台の隔離、または一般ユーザーのアカウント1つの無効化。zcrSOAR は SentinelOne 経由で隔離と解除ができる) | Approval | 依頼者以外の当番アナリスト | アラートの根拠、資産台帳上の端末名、遮断される範囲、元に戻す方法 | 承認者、時刻、承認者に表示した内容、却下理由 |
| 3. 広範囲の封じ込め(本番環境や重要資産、役員やサービスアカウント、共用基盤、重要ドメインのブロック、複数対象) | Approval(異なる役割の2名) | インシデント対応責任者と資産の責任者 | 行2の内容と、対象に依存する業務プロセス | 承認を1名ずつ別に記録、責任者への通知 |
| 4. 正式な成果物(下書きしたチケットやテイクダウンの送信、インシデントの終結、顧客や規制当局への通知) | Approval(承認者数は自社の方針で決定。テイクダウンは zcrCTEM が保護対象資産ごとに定める) | 案件を担当していないレビュアー。通知は法務またはデータ保護責任者(DPO) | 送信する文面や申請そのもの、経緯、未対応事項 | 送信した版、承認者、結果 |
| 5. 証拠の破棄・上書き(削除、初期化、メールボックスの一括削除) | Blocked | playbook 内には置かない。権限を持つ者の承認を得たうえで、指名された管理者が手作業で実施 | 証拠が保全済みであること | 実施者と内容、保全した証拠への参照 |
| 6. 自動化そのものの変更(playbook の本番有効化、Approval から Autonomous への変更、コネクタの権限拡大) | Approval | 変更者以外のエンジニアリング責任者。Autonomous 側への変更はリスクオーナー | 版の差分、dry-run の結果、新たに到達できる資産、Autonomous への変更では Approval の運用履歴と元に戻す手順の試験結果 | 新しい版。変更者と承認者を別名で記録し、以前の版へ戻せる状態を保つ |
ドキュメントに記載あり(zcrSOAR):playbook のステップごとに設定するゲート(Autonomous は即時に実行、Approval は指定した役割による承認を待ち、Blocked はゲート設定を変えるまで実行されない)、役割で制御する1つのキュー(操作の種類、重大度、資産、拠点、事業部門で承認者を割り当て)、実行記録(ユーザー、操作、playbook、コネクタ、入力、結果、状態)。お客様側の設定:各役割の担当者と、重要資産の基準。
zcrCTEM がアナリストの承認を求める AI の下書きを除き、行4と行6の Approval は、お客様自身の手順で徹底する規則です。zcrSOAR の対応承認マトリクスは、これとは別の製品機能です。
職務分掌のルール
AI 支援の SOC における推奨パターンです。NIST SP 800-53 の統制 AC-5 にある職務分掌の考え方に沿っています。
- 依頼者は承認せず(agent、playbook、アナリストのいずれでも同じです)、playbook の作成者は有効化しません。zcrSOAR では playbook とコネクタの操作を役割で制限でき、承認の権限は作成・編集・有効化から分けられます。自己承認が拒否されると決めつけず、本番以外の環境で確認してください。
- 承認の操作は権限確認の代わりになりません。OWASP は、モデルに任せず連携先で権限を強制する(complete mediation)ことを推奨しています。そのため、コネクタのアカウントには表の各行に必要な権限だけを与えます(お客様側の設定)。
- 承認者は対象に責任を持つ人なので、資産・拠点・事業部門で振り分けます。行3の2名承認は、異なる役割へ向けた Approval ステップを2つ順に置き、動作することを本番以外の環境で確認します。
誰も時間内に承認しなかったとき
ドキュメントの動作:Approval のステップは承認を待つため、ゲートで止まったステップ自体はその間に何も変更しません。お客様側の手順として、依頼が待てる時間と、期限になったときの扱いを定めてください。
推奨パターン:時間切れの依頼は、理由を記録した却下とし、承認にはしません。期限の前に接続済みの通知チャネルで次の承認者へエスカレーションし、期限になったら指名されたキュー担当者が却下します。期限後に届いた承認で元の依頼を復活させず、対象とアラートを確認し直してから依頼を出し直します。待機中も、対象に何も変更を加えない操作(参照、エンリッチメント、下書き、証拠の保護された保管先への複製、ケースの起票、担当者への通知)は続けてかまいません。対象の状態を変える操作は、すべて待機します。
待つことのコストは、リスクオーナーが文書で受け入れます。範囲が狭く元に戻せる操作が待てない場合は、承認者の当番体制を組みます。Autonomous にはより高い基準があります。AI 支援 SOC と Autonomous SOCにあるとおり、可逆で、見直し期間を通じて承認付きで運用し、後から取り消した承認がなく、元に戻す手順を試験したステップだけが対象です。
承認ゲートが機能しなくなる場面とエスカレーション基準
推奨パターン:次のいずれかに該当したら、CISO またはリスクオーナーに上げます。
- 読まずに承認される:依頼の大半が届いた直後に承認されているなら、誰も判断していません。承認者ごとの承認率は承認記録から自前で集計し、見直し期間を通じて一度も却下しない承認者がいれば、エスカレーションします。
- モデルの説明文をそのまま承認する:対象、責任者、パラメータを、元システムから agent の要約と並べて表示し、食い違いがあればエスカレーションします。
- ゲートの緩みと一覧にない操作:行3または行4のステップを Autonomous に変える場合、または行5のステップを Blocked から外す場合は、エスカレーションします。一覧にない操作は、分類するまで Blocked として扱います(zcrSOAR の既定値ではありません)。
よくある質問
承認を必須にすると、ランサムウェア対応が遅くなりすぎませんか?
ゲートのかかった操作には待ち時間が加わります。行1は即時に動き、ケースには収集済みの証拠が揃って届くため、承認者に残るのは主に判断です。
2つ目の AI が人の代わりに承認できますか?
確認を追加することはできますが、あるモデルを別のモデルが確認しても、モデルの外側の確認にはなりません。承認は、指名された人が結果に責任を負うためのものでもあります。zcrCTEM では、AI が下書きしたチケットやテイクダウンは、アナリストが承認または却下するまで提案のままです。
マネージドサービスがキューを運用している場合、誰が承認しますか?
zcrSOC は、承認済みのチャネルパートナー経由で提供されるマネージドサービスで、Essential は zcrSIEM 上で、Response は zcrSOAR を加えて動きます。推奨パターンとして、Response では業務に影響する操作を顧客側の資産または事業部門の責任者に残し、パートナーが承認するのは契約で合意した範囲の行2に限ります。
出典
続き: 既存 EDR と AI Agent を連携する、Alert から証拠へ:監査可能な AI SOC workflow、AI SOC Agent ガイド
zcrSOC を見る · 料金を見る · zcr に相談
自社の環境についてのご相談は、こちらへどうぞ。