AI SOC Agent とは?セキュリティチームのための実践ガイド
AI SOC Agentは、セキュリティコンテキストを集め次のアクションを提案するソフトウェアです。SIEMやSOARとの違いを実務向けに解説します。
AI SOC Agent とは?セキュリティチームのための実践ガイド
AI SOC Agent は、セキュリティコンテキストを集め、定義された問いを調査し、SOC ワークフローの次のアクションを提案するソフトウェアです。固定ルールより高度ですが、監督なしでアナリストを置き換えるものではありません。
重要なのは「AI が SOC 全体を運用できるか」ではなく、「どの手順を、証拠と明確な承認境界を持って、信頼できる形で agent に任せられるか」です。
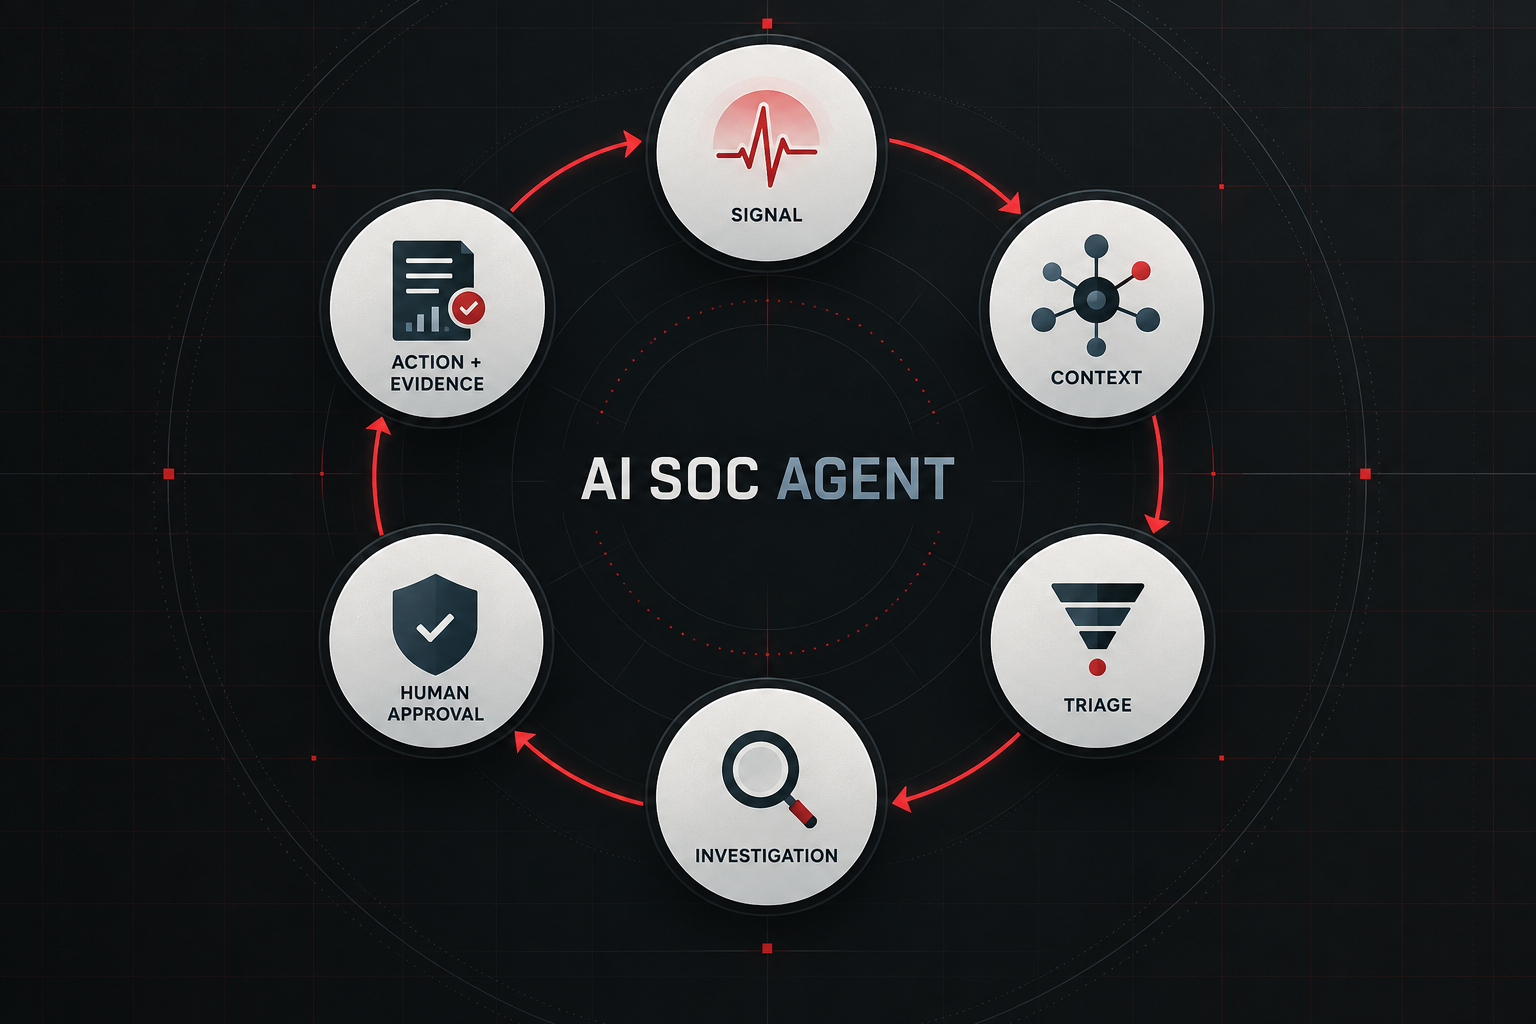
運用ループ
- Signal — EDR、ファイアウォール、ID 基盤、クラウドサービス、SIEM のいずれかがアラートを生成します。
- Context — agent が関連イベント、資産の識別情報、ユーザーの履歴、脅威インテリジェンス、そのアラートを発生させた検知ルールを集めます。
- Triage — 重複するアラートをまとめ、そのシグナルが重要な理由を説明し、裏付けとなる証拠を添えて重要度を提案します。
- Investigation — 承認済みのクエリを実行し、範囲を限定したデータソースを確認します。
- Decision — 十分な知識と経験を持つアナリストが証拠を確認し、承認、却下、追加調査の依頼のいずれかを選びます。
- Action and record — 承認された対応を既存のプレイブックで実行し、後日のレビューに備えて証拠を記録します。
このループにより、agent の提案と行動を事後に検証できます。すべての提案に根拠となるデータがあり、すべてのアクションに担当者がいて、組織は何が起きたかをあとから再現できます。
Agent が得意な作業
agent が特に力を発揮するのは、反復が多く、証拠の確認が大半を占める作業です。
- アラートを平易な言葉で要約する
- 定義した時間範囲の中で関連イベントを探す
- 脅威ハンティングの問いを、レビューできるクエリに変換する
- シグナルを資産や ID のコンテキストと突き合わせる
- 重要度、ATT&CK のテクニック、次の調査ステップを提案する
- インシデント報告書や経営向けレポートの下書きを作る
こうした作業により、アナリストはコンソールを行き来する時間を減らし、判断に時間を使えます。ただし、質の高いテレメトリー、文書化されたプレイブック、経験者によるレビューが不要になるわけではありません。
人による承認が必要な範囲
業務を止めかねない操作、アクセス権を変更する操作、証拠を削除する操作、法的義務や顧客への確約が生じる操作の前には、人による承認ゲートを設けるべきです。たとえば、本番サーバーの隔離、アカウントの無効化、業務上重要なドメインのブロック、インシデントを無害と判断してクローズすることなどです。
承認画面には、判断の根拠にした証拠、提案するアクション、想定される影響、ロールバックの手段を表示するのが望ましい構成です。agent に与える権限は担当作業に必要な最小限にとどめ、ツール呼び出しはすべて監査証跡に残す運用を勧めます。
AI 支援であって、AI ウォッシングではない
機能に「AI 搭載」と付けるだけでは十分ではありません。信頼できる SOC の設計は、次の 4 つの問いに答えられなければなりません。
- agent はどのデータを読めるのか
- どのツールを呼び出せるのか
- どのアクションに承認が必要なのか
- アナリストは agent の結論をどう検証し、どう修正できるのか
答えがあいまいなら、その組織は統制を増やさないまま、自動化だけを増やしたことになります。
実際のスタックへの接続
AI SOC Agent には、信頼できるセキュリティコンテキストの供給源と、統制された対応レイヤーが必要です。zcrSIEM は検知、調査、レポート作成をまとめ、自然言語の質問をアナリストがレビューできるクエリに変換します。zcrSOAR はプレイブックと対応ワークフローを担当します。zcrMDR は、合意したパートナー経由で提供するマネージドサービスです。アナリストの対応要員が必要なチーム向けに、マネージド検知とアラート通知、人によるレビューを伴う対応、レポートを提供します。対応時間帯と対応範囲は契約で定めます。
具体的な連携範囲、対応アクション、SLA はオンボーディングで合意しておく必要があります。CrowdStrike や SentinelOne など既存の EDR 環境も、連携と対象範囲を定義したうえで、運用モデルの一部として使い続けられます。
30 日間の安全な開始方法
どのワークフローを自動化する場合でも、agent が見た内容と対応で変わった内容をレビュー担当者が見比べられるよう、修復作業を実行する前に、加工していない元の証拠を保全しておくべきです。
最初は、アラートの要約と関連イベントの収集という、範囲の狭い 1 つのワークフローに絞ります。アナリストのレビュー時間、誤検知への対処、証拠の網羅性、修正が必要だった提案の数を測定します。クエリの変換やレポートの下書きへ広げるのは、最初のワークフローを繰り返し再現できるようになってからです。
AI SOC Agent への信頼は、透明な証拠、限定された権限、測定できる成果によって築かれます。目指すのは、より速く一貫したセキュリティ運用であり、重大な判断の責任は引き続き人が負います。
続きを読む
続き: AI SOC Agent と SIEM ルールの違い と AI Agent で Alert Fatigue を減らす方法。Agentic AI と一般的な AI 支援の違い、そして人が承認する場面については、SOCにおけるAgentic AIとは? で解説しています。
zcrSIEM を見る · 料金を見る · zcr に相談
自社の環境についてのご相談は、こちらへどうぞ。