CVE-2026-73570: ช่องโหว่ Zimbra ถูกใช้โจมตีจริงแล้ว — เจาะกลไก + วิธีแก้แบบละเอียด
CVE-2026-73570 ช่องโหว่ Zimbra Collaboration Suite (CVSS 8.9) ถูกใช้โจมตีจริงแล้ว เจาะกลไกการโจมตีทีละขั้นตอน พร้อมวิธีแพตช์และตรวจจับก่อนสายเกินไป อ่านต่อ
CVE-2026-73570: ช่องโหว่ Zimbra ถูกใช้โจมตีจริงแล้ว — เจาะกลไก + วิธีแก้แบบละเอียด
ถ้าองค์กรคุณใช้ Zimbra Collaboration Suite เป็นระบบเมลแทน Exchange มีเรื่องที่ต้องเช็คด่วน — CISA เพิ่ม CVE-2026-73570 เข้า Known Exploited Vulnerabilities (KEV) Catalog เมื่อวันที่ 21 สิงหาคม 2026 พร้อมกำหนดเส้นตายให้หน่วยงาน Federal Civilian Executive Branch (FCEB) ของสหรัฐฯ ต้องแก้ไขภายใน 24 สิงหาคม — นั่นคือ 3 วันเท่านั้น เร็วกว่าปกติมาก
คำเตือนแบบ "มีช่องโหว่ รีบแพตช์" สั้นๆ ช่วยอะไรได้ไม่มาก — ด้านล่างนี้คือกลไกจริงของการโจมตี ละเอียดพอที่จะบอกได้ว่าองค์กรคุณเสี่ยงแค่ไหน และควรทำอะไรก่อน-หลัง
เกิดอะไรขึ้น
| |
|---|
| CVE | CVE-2026-73570 |
| ผลิตภัณฑ์ | Zimbra Collaboration Suite (ZCS) |
| ประเภทช่องโหว่ | OS Command Injection (CWE-78) |
| CVSS 3.1 | 8.9 (HIGH) |
| เข้า CISA KEV | 21 สิงหาคม 2026 |
| เวอร์ชันที่แก้แล้ว | 10.1.20 |
| เวอร์ชันที่กระทบ | ต่ำกว่า 10.1.20 ทั้งหมด (Zimbra ไม่ได้ระบุ lower bound เจาะจงสำหรับ CVE นี้ในแอดไวเซอรี) |
จุดที่มักเข้าใจผิด: คำอธิบายสั้นๆ ที่ CISA ใช้บอกว่าผู้โจมตี "ส่ง SMTP request ที่ปลอมแต่งมา" ซึ่งฟังดูเหมือนทุกเครื่อง Zimbra ที่เปิดรับเมลจากอินเทอร์เน็ตเสี่ยงหมด — แต่พอเช็คกับ Zimbra Security Advisories และ NVD จริงๆ ช่องโหว่นี้แคบกว่านั้น
กลไกการโจมตี
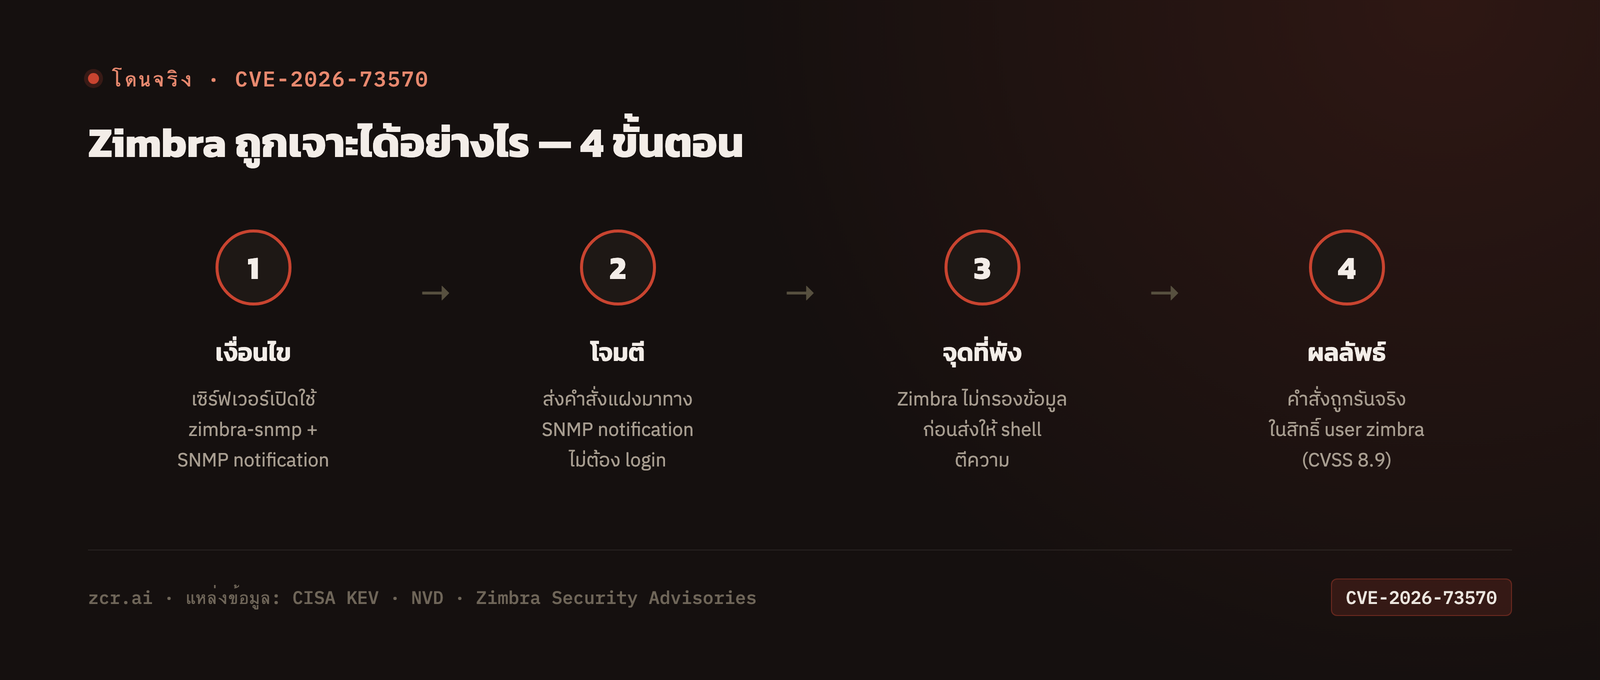
ตัวช่องโหว่จริงอยู่ที่ การประมวลผล SNMP notification ใน package เสริมที่ชื่อ zimbra-snmp — ไม่ใช่ mail delivery path ตรงๆ ที่ทุกเครื่อง Zimbra ต้องเปิดใช้งาน
เงื่อนไขที่ต้องเข้าครบทุกข้อ เซิร์ฟเวอร์ถึงจะเสี่ยงจริง:
- ติดตั้ง package
zimbra-snmp (เป็น optional component ไม่ใช่ default)
- เปิดใช้งาน SNMP trap ผ่านพารามิเตอร์
snmp_notify โดยมี service swatchdog เป็นตัวทำงานจริงเบื้องหลัง (ตาม CERT Polska — swatchdog เปิดเป็น default อยู่แล้วเมื่อติดตั้ง zimbra-snmp ตัวแปรที่ต้องเช็คจริงๆ จึงอยู่ที่ค่า snmp_notify ไม่ใช่ toggle แยกต่างหากอีกตัว)
- เวอร์ชันต่ำกว่า 10.1.20
ถ้าเข้าเงื่อนไขครบ ลำดับการโจมตีคือ:
- ผู้โจมตีไม่ต้อง login — ช่องโหว่นี้ไม่ต้องใช้ credential ใดๆ (
PR:N) และไม่ต้องพึ่ง user ทำอะไรผิด (UI:N) คำอธิบายอย่างเป็นทางการของ CVE ระบุว่าตัวกระตุ้นคือ SMTP request ที่ถูกปลอมแต่งมา โดยจุดที่พังจริงเกิดขึ้นตอนระบบประมวลผล SNMP notification ที่ปลายทาง — คำสั่งจึงเข้ามาทาง SMTP แล้วคำสั่งระบบปฏิบัติการที่ฝังมาก็ไหลเข้าไปในข้อมูลที่ระบบคาดว่าจะเป็นแค่ค่า notification ธรรมดาของ SNMP
- Zimbra รับค่านั้นมาประมวลผลโดยไม่กรอง (sanitize) input ก่อน — นี่คือรูปแบบคลาสสิกของ CWE-78: เอา input จากภายนอกไปต่อเป็นส่วนหนึ่งของคำสั่งที่ shell จะตีความตรงๆ แทนที่จะ escape อักขระพิเศษหรือใช้ parameterized call
- คำสั่งที่ฝังมาถูกรันจริง ในสิทธิ์ user
zimbra — ไม่ใช่ root ก็จริง แต่ก็เพียงพอที่จะอ่าน/แก้ไขเมลบ็อกซ์ทั้งระบบ ขโมย config หรือ credential ที่เก็บอยู่ในสิทธิ์นั้น หรือใช้เป็นจุดเริ่มต้นสำหรับ lateral movement ต่อไปในเครือข่าย
อ่าน CVSS vector ให้เป็น
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L = 8.9 HIGH
| Metric | ค่า | ความหมาย |
|---|
| Attack Vector | AV:N | โจมตีได้จากเครือข่าย ไม่ต้องเข้าถึงเครื่องโดยตรง |
| Attack Complexity | AC:H | สูง — ต้องอาศัยเงื่อนไข config เฉพาะ (zimbra-snmp ติดตั้ง + snmp_notify เปิดอยู่) ไม่ใช่ยิงมั่วแล้วติดทุกเครื่อง |
| Privileges Required | PR:N | ไม่ต้องมี credential |
| User Interaction | UI:N | ไม่ต้องให้ user ทำอะไร |
| Scope | S:C | เปลี่ยนขอบเขตผลกระทบ — ไม่จำกัดอยู่แค่ component ที่มีช่องโหว่ |
| Confidentiality / Integrity | C:H / I:H | อ่านและแก้ไขข้อมูลได้เต็มที่ |
| Availability | A:L | กระทบความพร้อมใช้งานบางส่วน ไม่ถึงขั้นระบบล่มทั้งหมด |
AC:H สะท้อนว่าการโจมตีต้องอาศัยเงื่อนไข config เฉพาะ (zimbra-snmp ติดตั้ง + snmp_notify เปิดอยู่) ไม่ใช่ยิงมั่วแล้วติดทุกเครื่องที่เปิดรับเมล — ต้องมี zimbra-snmp เปิดอยู่จริงถึงจะโดน แต่นั่นไม่ได้แปลว่าไม่อันตราย เครื่องที่เข้าเงื่อนไขก็ถูกเจาะได้จริงตามที่ CISA ยืนยันแล้วว่ามีการโจมตีเกิดขึ้นจริงในธรรมชาติ (in the wild)
หมายเหตุความโปร่งใส: Zimbra advisory เองยังไม่เปิดเผยรายละเอียดระดับโค้ด (ช่อง CVSS แบบ Zimbra-native ยังเป็น "TBD") รายละเอียดกลไกที่เจาะจงกว่านั้น (พารามิเตอร์ snmp_notify, service swatchdog, พาธไฟล์ที่ควรตรวจ) มาจาก CERT Polska ซึ่งออกแอดไวเซอรีเฉพาะสำหรับ CVE นี้ ไม่ใช่จาก Zimbra หรือ NVD โดยตรง ตอนนี้เริ่มมีโค้ด proof-of-concept ปรากฏใน repository สาธารณะแล้ว — ให้ถือว่าโค้ดเหล่านี้ไม่น่าเชื่อถือ และห้ามรันกับระบบที่ไม่ใช่ของตัวเอง คำอธิบายข้างต้นอ้างอิงเฉพาะข้อมูลที่ CISA, NVD, Zimbra และ CERT Polska ยืนยันแล้วเท่านั้น ไม่ได้มาจากการ reverse engineer เอง
ทำไม log ธรรมดาถึงจับเคสแบบนี้ไม่ทัน
ปัญหาจริงของช่องโหว่ประเภทนี้ไม่ใช่แค่ "มีช่องโหว่" แต่คือ กว่าจะรู้ว่าโดนก็สายไปแล้ว — process แปลกปลอมที่เกิดจาก user zimbra (เช่น shell, curl/wget ที่ดึงไฟล์จากภายนอก, หรือ reverse shell) มักจะเนียนอยู่ในปริมาณ log มหาศาลของระบบเมล ถ้าไม่มีการ mapping เข้ากับ MITRE ATT&CK อย่าง technique T1059 (Command and Scripting Interpreter) หรือ correlation กับ connection ขาออกที่ผิดปกติ การไล่หาสัญญาณแบบนี้ด้วยมือจากปริมาณ log มหาศาลของระบบเมลต้องใช้ความพยายามไม่น้อย
zcrLog's Threat Analysis map behavioral detection เข้ากับ MITRE technique T1059 (Command and Scripting Interpreter) ซึ่งเป็นหมวดเทคนิคเดียวกับการรันคำสั่งที่ไม่ได้รับอนุญาตแบบในช่องโหว่นี้ — เป็นอีกวิธีที่ช่วยให้สังเกตเห็น anomaly แบบนี้ได้ง่ายขึ้น แต่ไม่ใช่สิ่งที่ใช้แทนการแพตช์หรือขั้นตอน threat hunting ด้านล่างได้
Remediation — ทำอะไรได้บ้างตอนนี้
แก้ที่ต้นตอ (ทำก่อนอย่างอื่น)
- อัปเดต Zimbra Collaboration Suite เป็น 10.1.20 หรือใหม่กว่า
- ตรวจสอบเวอร์ชันด้วย
zmcontrol -v ทั้งก่อนและหลังอัปเดตเพื่อยืนยันว่าแพตช์ติดตั้งสำเร็จจริง
ถ้าแพตช์ยังไม่ทันตอนนี้ (compensating controls)
- ตัวกระตุ้นการโจมตีคือ SMTP request ที่ถูกปลอมแต่งมา — ซึ่งเป็นช่องทางเดียวกับที่เมลเซิร์ฟเวอร์ที่ใช้งานได้จริงต้องเปิดรับอยู่แล้ว ดังนั้นการปิดกั้น SNMP trap port (UDP 161/162) ด้วย firewall ไม่ได้ ปิดช่องทางนี้ — พอร์ตนั้นควบคุมการเข้าถึงคนละแบบกับที่ CVE นี้ใช้จริง
- ปิดหรือถอน package
zimbra-snmp (หรืออย่างน้อยปิด snmp_notify) ถ้าไม่ได้ใช้ SNMP monitoring จริง — นี่คือ compensating control ที่ตัด code path ที่มีช่องโหว่ออกจริงๆ ตามคำแนะนำของ CERT Polska และ Zimbra เอง
- ถ้ายังต้องใช้ SNMP monitoring และปิดไม่ได้ การแพตช์คือทางแก้ที่เชื่อถือได้ทางเดียว — ควรจัดลำดับความสำคัญให้อัปเดตก่อน เพราะ control ระดับ network ทดแทนไม่ได้
ตรวจสอบว่าโดนไปแล้วหรือยัง (threat hunting)
CERT Polska (หน่วยงาน CERT แห่งชาติของโปแลนด์ ซึ่งออกแอดไวเซอรีเฉพาะสำหรับ CVE นี้ ให้คำแนะนำที่เจาะจงกว่า advisory ทั่วไป):
- เช็ค
/var/log/zimbra.log หา entry ที่บ่งชี้ว่ามี malicious payload service ถูก start/stop
- ไล่ตรวจไฟล์ที่ user
zimbra สร้างขึ้นในช่วง 30 วันที่ผ่านมา โดยเฉพาะใน /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/, และ /tmp/ — CERT Polska แนะนำให้เช็คพาธเหล่านี้ในบริบทของแคมเปญที่กำลังติดตามอยู่
นอกเหนือจากขั้นตอนของ CERT Polska เอง ต่อไปนี้คือแนวทาง hunting เพิ่มเติมที่เราเสนอเอง (ไม่ใช่สิ่งที่ระบุไว้ในแอดไวเซอรีของ CERT Polska โดยตรง):
- เช็ค process ที่เกิดจาก service ของ
zimbra-snmp หรือ user zimbra ว่ามี child process แปลกปลอมที่ไม่ควรเกิดจาก mail/collaboration service หรือไม่
- ตรวจ log การเชื่อมต่อขาออกที่ริเริ่มโดย user
zimbra ไปยัง IP หรือ domain ที่ไม่คุ้นเคย
CERT Polska ระบุว่ามี "แคมเปญการโจมตีที่กำลังดำเนินอยู่" (ongoing campaign) ณ วันที่ออกแอดไวเซอรี 17 สิงหาคม — ก่อนที่ CISA จะเพิ่มเข้า KEV Catalog (21 สิงหาคม) หลายวัน ตัวแอดไวเซอรีไม่ได้ระบุว่าแคมเปญเริ่มต้นเมื่อไหร่แน่ชัด แต่การที่ CERT Polska ยืนยันว่ามีการโจมตีจริงตั้งแต่ก่อนวันนั้น หมายความว่าถ้าองค์กรคุณเข้าเงื่อนไขเสี่ยงและยังไม่เคยเช็คมาก่อน ควรตรวจย้อนหลังให้ครอบคลุมอย่างน้อยถึงกลางเดือนสิงหาคมด้วย
เช็คลิสต์สรุป
| เงื่อนไข | คุณเข้าเงื่อนไขนี้ไหม? |
|---|
| ใช้ Zimbra Collaboration Suite เวอร์ชันต่ำกว่า 10.1.20 | ตรวจด้วย zmcontrol -v |
ติดตั้ง package zimbra-snmp | ตรวจด้วย package manager ของระบบ |
เปิดใช้งานพารามิเตอร์ snmp_notify | ตรวจ config การแจ้งเตือนของ Zimbra |
| SNMP trap port เปิดรับจากอินเทอร์เน็ตทั่วไป | ตรวจ firewall/security group rule |
ถ้าเข้าเงื่อนไขข้อ 1-3 ครบ องค์กรคุณอยู่ในกลุ่มเสี่ยงจริง ควรอัปเดตเป็นอันดับแรก ระหว่างนี้การมีระบบที่ correlate log จากหลายจุด (mail server, firewall, endpoint) เข้าด้วยกันแบบ SIEM จะช่วยให้เห็นภาพรวมว่าเซิร์ฟเวอร์ไหนเข้าเงื่อนไขเสี่ยงบ้าง โดยไม่ต้องไล่เช็คทีละเครื่องด้วยมือ — ดูแพ็กเกจและราคา zcrLog ได้ถ้าสนใจ
ติดต่อทีมงาน
มีคำถามเรื่องช่องโหว่นี้ หรืออยากให้ช่วยประเมินความเสี่ยงของระบบ Zimbra ในองค์กร ทีมงานยินดีให้คำปรึกษาฟรี
แหล่งข้อมูล: CISA KEV Catalog · NVD — CVE-2026-73570 · Zimbra Security Advisories · CERT Polska
แหล่งอ้างอิง