zcrSIEM vs Splunk, Microsoft Sentinel, IBM QRadar: เทียบให้ครบก่อนตัดสินใจซื้อ SIEM
เปรียบเทียบ zcrSIEM กับ Splunk, Microsoft Sentinel และ IBM QRadar ทั้งราคา การดีพลอย SLA และ AI พร้อมข้อมูลตรวจสอบได้จริง ช่วยองค์กรไทยเลือก SIEM ที่ตอบโจทย์งบ
zcrSIEM vs Splunk, Microsoft Sentinel, IBM QRadar: เทียบให้ครบก่อนตัดสินใจซื้อ SIEM
ถ้าคุณกำลังนั่งเปรียบเทียบใบเสนอราคา SIEM อยู่ตอนนี้ เดาว่าปัญหาไม่ใช่ "SIEM คืออะไร" แต่เป็น "ทำไมใบเสนอราคาแต่ละเจ้าถึงหน้าตาไม่เหมือนกันเลย" บางเจ้าให้ตัวเลขต่อ GB บางเจ้าขอคุยกับ sales ก่อนถึงจะบอกราคา บางเจ้าบอกว่าดีพลอยบนคลาวด์เท่านั้น ในขณะที่ทีมคุณอาจมีข้อกำหนดเรื่อง data residency ที่ทำให้ต้องเก็บ log ไว้ในประเทศ
บทความนี้เทียบ zcrSIEM ของเรากับผู้เล่นรายใหญ่ 3 เจ้าในตลาด SIEM ระดับโลก คือ Splunk Enterprise Security, Microsoft Sentinel และ IBM QRadar โดยพูดทั้งจุดที่เราคิดว่า zcrSIEM ตอบโจทย์องค์กรไทยได้ดีกว่า และจุดที่ต้องยอมรับตรงๆ ว่าคู่แข่งเหล่านี้ยังเก่งกว่าเราอยู่จริง ถ้าใครยังไม่คุ้นกับพื้นฐาน SIEM มาก่อน แนะนำให้อ่าน SIEM คืออะไร หรือ Log Management vs SIEM vs SOC ต่างกันอย่างไร ก่อน จะช่วยให้ตามเนื้อหาส่วนที่เหลือได้ง่ายขึ้น
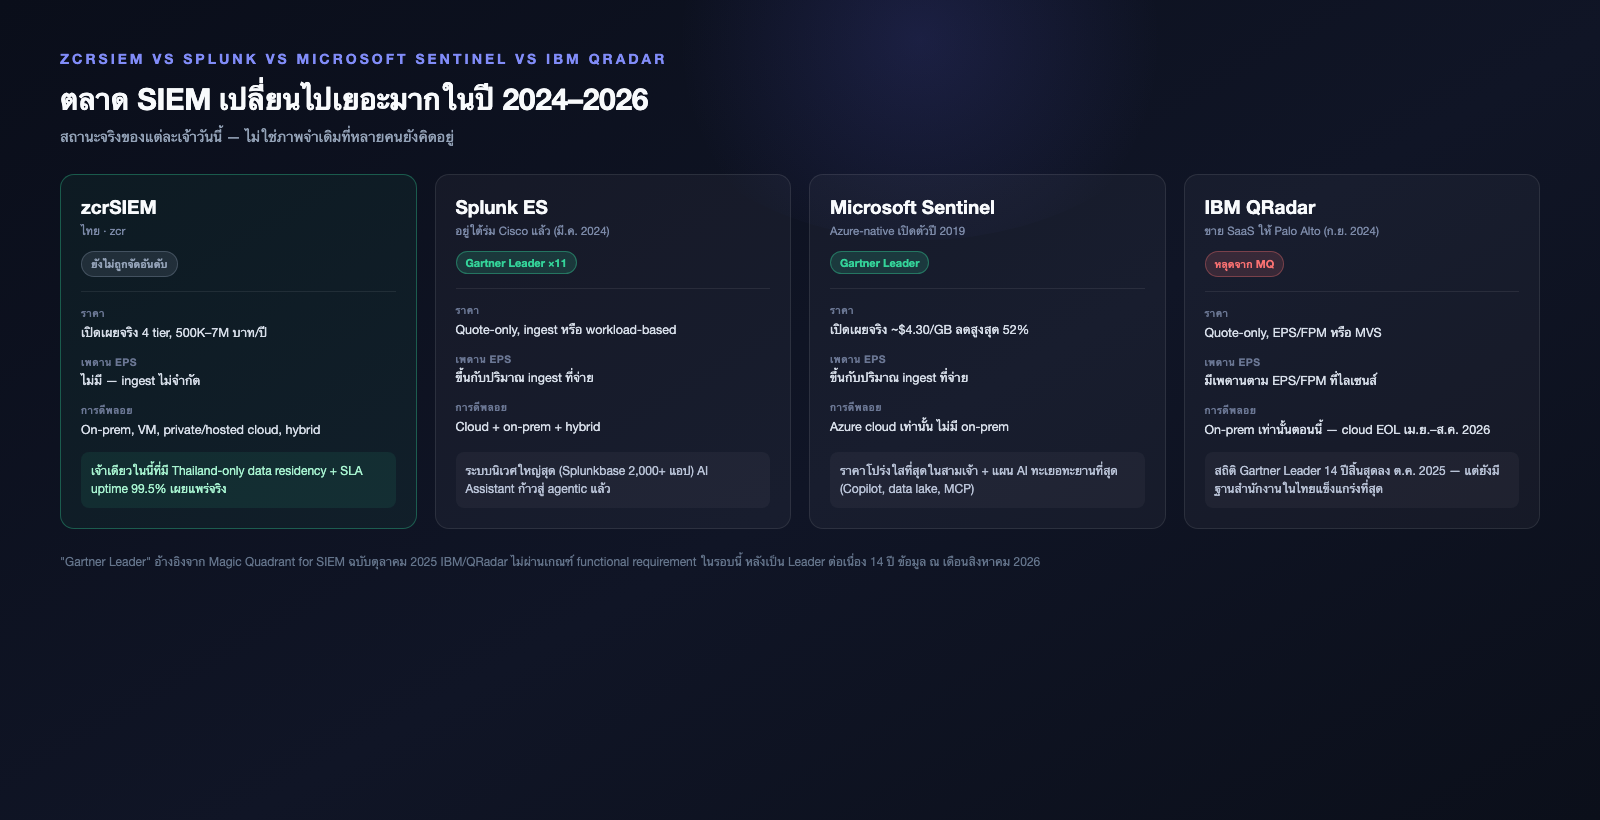
ก่อนอื่น ต้องอัปเดตสถานะของทั้ง 3 เจ้าก่อน
ตลาด SIEM ระดับโลกเปลี่ยนไปเยอะมากในช่วงปี 2024-2026 ถ้าใครยังจำภาพเดิมของ Splunk, Sentinel, QRadar อยู่ อาจต้องอัปเดตความเข้าใจก่อนเทียบราคา
Splunk Enterprise Security (ตอนนี้อยู่ใต้ร่ม Cisco แล้ว)
Splunk ไม่ใช่บริษัทอิสระอีกต่อไป — Cisco ปิดดีลซื้อ Splunk มูลค่าประมาณ 28,000 ล้านดอลลาร์สหรัฐ เสร็จสมบูรณ์ตั้งแต่ 18 มีนาคม 2024 ตอนนี้ Splunk Enterprise Security เชื่อมกับ Cisco XDR แบบสองทาง (incident จาก Cisco XDR ไหลเข้า ES เป็น investigation พร้อมสรุปด้วย AI) และทิศทางชัดเจนว่ากำลังรวมเป็นแพลตฟอร์ม SIEM/XDR เดียวกันของ Cisco
เรื่องราคา — Splunk ไม่มีราคากลางแบบ list price ต้องคุยกับ sales เพื่อขอใบเสนอราคาเสมอ มีสองโมเดลคือคิดตามปริมาณ ingest (GB/วัน) กับคิดตาม workload (Splunk Virtual Compute) เว็บไซต์คำนวณต้นทุนของบุคคลที่สาม (ไม่ใช่แหล่งข้อมูลทางการของ Splunk) ประเมินตัวเลขไว้กว้างมากและไม่ตรงกันเองระหว่างแหล่ง — บางแหล่งบอกหลักร้อยดอลลาร์ต่อ GB/วัน บางแหล่งบอกหลักพันดอลลาร์สำหรับโมดูล Enterprise Security โดยเฉพาะ — ตัวเลขพวกนี้ควรมองเป็นแค่ตัวอย่างว่าราคาผันแปรได้กว้างขนาดไหน ไม่ใช่ราคาที่อ้างอิงได้จริง สิ่งที่พูดได้แบบมั่นใจกว่าคือ Splunk มีชื่อเสียงเรื่องต้นทุนที่ยากจะคาดเดาเมื่อ ingest volume โตขึ้นเรื่อยๆ — เป็นเหตุผลที่คอนเทนต์แนวๆ "วิธีคุมค่าใช้จ่าย Splunk" กลายเป็นหมวดหมู่คอนเทนต์ทั้งอุตสาหกรรมไปแล้ว
สิ่งที่ต้องให้เครดิต Splunk ตรงๆ คือมันเป็น Gartner Magic Quadrant Leader ด้าน SIEM ต่อเนื่องมาตั้งแต่ปี 2015 และล่าสุดถูกจัดเป็น Leader ใน Gartner Magic Quadrant for SIEM ปี 2025 (ประกาศ 8 ตุลาคม 2025) เป็นปีที่ 11 ติดต่อกัน — สถิติที่ไม่มีใครในตลาดตอนนี้ทำได้เท่า ระบบนิเวศแอปเสริมบน Splunkbase ก็มีมากถึงระดับ 2,000+ ตัว (Splunk เองระบุว่าเกิน 2,400) ซึ่งใหญ่กว่าทุกเจ้าที่เทียบในบทความนี้ ด้าน AI มี Splunk AI Assistant for SPL ที่แปลภาษาธรรมชาติเป็นภาษา SPL ได้แบบ GA แล้ว และล่าสุดพัฒนาไปถึงโหมด agentic ที่เรียกว่า "Agent Mode" ซึ่งไม่ใช่แค่ช่วยเขียน query แต่รันการค้นหาและดึงแดชบอร์ดให้ด้วย — แต่ action ที่ไม่ธรรมดายังต้องผ่านขั้นตอนขออนุมัติจากผู้ใช้ก่อน จึงเป็น agentic ที่ยังมีคนคอยกำกับ ไม่ใช่อัตโนมัติเต็มรูปแบบ
Microsoft Sentinel
Sentinel เป็นเจ้าเดียวในสามเจ้านี้ที่ราคาเปิดเผยจริงและตรวจสอบได้ง่ายที่สุด — จ่ายตามการใช้งานจริง (pay-as-you-go) อยู่ที่ประมาณ 4.30 ดอลลาร์ต่อ GB (อ้างอิง US East จากหน้าราคาทางการของ Microsoft) และมี commitment tier ที่ประหยัดได้สูงสุดถึง 52% เมื่อเทียบกับ pay-as-you-go — ตัวเลขนี้ยืนยันได้จากหน้าราคาของ Microsoft เอง ตั้งแต่ 1 ตุลาคม 2025 ยังมี commitment tier ระดับ 50 GB/วัน เข้าสู่ public preview พร้อมราคาโปรโมชันด้วย 10 GB/วันแรกของ workspace ใหม่ใช้ฟรี 31 วัน และ log บางประเภท (Azure Activity, Office 365 audit, Defender alerts) ไม่เสียค่า ingest เลย
ข้อจำกัดที่ต้องพูดตรงๆ คือ Sentinel รันบน Azure cloud เท่านั้น ไม่มีตัวเลือก on-premises เลยแม้แต่น้อย — ถ้าองค์กรมีข้อกำหนดที่ต้อง self-host หรือ deploy แบบ on-prem Sentinel จะตัดสิทธิ์ตัวเองออกจากตัวเลือกทันที ด้าน AI, Sentinel ผูกกับ Microsoft Security Copilot ที่ช่วยสรุป incident และช่วยสืบสวนโดยไม่ต้องเชี่ยวชาญภาษา query เอง โดย Sentinel data lake เข้าสู่สถานะ GA ไปแล้วตั้งแต่ 30 กันยายน 2025 พร้อม Sentinel graph ที่เปิด public preview วันเดียวกัน ส่วน Sentinel MCP server ก็ตามไปถึง GA ราวเดือนพฤศจิกายน 2025 เช่นกัน — ให้ Copilot agent วิเคราะห์ข้อมูลข้าม log/graph/context ได้ ทิศทาง AI ของ Sentinel ถือว่าทะเยอทะยานสุดในสามเจ้านี้ Sentinel ก็เป็น Leader ใน Gartner MQ 2025 เช่นกัน
IBM QRadar
QRadar คือเจ้าที่มีความเคลื่อนไหวเยอะที่สุดในรอบ 2 ปีที่ผ่านมา และเป็นข้อมูลที่หลายคนอาจยังไม่ทันอัปเดต
Palo Alto Networks ซื้อทรัพย์สินฝั่ง SaaS ของ QRadar (QRadar on Cloud, QRadar SaaS และทรัพย์สินทางปัญญาที่เกี่ยวข้อง) มูลค่าประมาณ 500 ล้านดอลลาร์ ปิดดีลเสร็จ 4 กันยายน 2024 โดยเปิดทางให้ลูกค้ากลุ่มนี้ย้ายไปสู่แพลตฟอร์ม Cortex XSIAM ของตัวเอง ตามประกาศของ Palo Alto นั้น QRadar on Cloud (QROC), QRadar SOAR ฝั่ง SaaS และ QRadar Log Insights หมดอายุการซัพพอร์ต (end-of-life) ไปแล้วเมื่อวันที่ 14 เมษายน 2026 ส่วน QRadar EDR และ XDR ตามไปเมื่อวันที่ 31 สิงหาคม 2026 สิ่งที่ IBM ยังถือไว้เองคือ QRadar SIEM แบบ on-premises ซึ่งไม่ได้อยู่ในดีลขาย และยังไม่มีประกาศวัน EOL
ผลกระทบที่ใหญ่ที่สุดและตรวจสอบได้ชัดที่สุดคือสถานะใน Gartner Magic Quadrant — IBM เคยเป็น Leader ด้าน SIEM ต่อเนื่องถึง 14 ปี จนถึงพฤษภาคม 2024 แต่ใน Gartner Magic Quadrant for SIEM รอบเดือนตุลาคม 2025 IBM/QRadar ไม่ผ่านเกณฑ์ functional requirement และหายไปจากผังทั้งหมด — เป็นการเปลี่ยนแปลงสถานะที่ค่อนข้างรุนแรงเมื่อเทียบกับสถิติ 14 ปีติดต่อกันก่อนหน้านี้ ด้านราคา QRadar ใช้โมเดล EPS (events per second) และ FPM (flows per minute) สำหรับ Usage Model หรือ MVS (Managed Virtual Servers) สำหรับ Enterprise Model และยังคงเป็นแบบขอใบเสนอราคาเป็นหลัก ไม่มี list price เปิดเผยสาธารณะ
แต่จุดที่ QRadar ยังได้เปรียบจริงคือฐานในตลาดไทย — IBM มีสำนักงานในไทยที่ชลบุรี และมีหน้าเว็บผลิตภัณฑ์ QRadar สำหรับตลาดไทย (แต่เนื้อหาเป็นภาษาอังกฤษ ไม่ใช่ภาษาไทย) ซึ่งเป็นสัญญาณ localization ที่ชัดเจนกว่า Splunk และ Sentinel ในบทความนี้ ด้าน AI มีฟีเจอร์ที่ใช้ IBM watsonx เช่น Investigation Assistant และการจัดลำดับความสำคัญ alert อัตโนมัติ แม้จะยังเป็นฟีเจอร์จริงที่ใช้งานได้ แต่ต้องยอมรับว่าทิศทางการลงทุนของ IBM ดูเหมือนกำลังเปลี่ยนโฟกัสไปที่พอร์ตอื่น มากกว่าจะทุ่มกับ QRadar ต่อเนื่อง
แล้ว zcrSIEM ต่างจากทั้งสามเจ้านี้ตรงไหนบ้าง
จุดที่ zcrSIEM ยืนอยู่คนละมุมกับทั้งสามเจ้าข้างต้นคือ ความชัดเจนของราคาและความยืดหยุ่นของการดีพลอย — สองเรื่องที่ทีมจัดซื้อและทีม compliance ขององค์กรไทยมักปวดหัวที่สุดเวลาต้องเทียบใบเสนอราคา SIEM ระดับโลก
ราคาเปิดเผยหมดทุกขั้น ไม่ใช่แค่ช่วงราคา — ฝั่ง SaaS เริ่มที่ 6,000 บาท/เดือน สำหรับ 1 GB/วัน ไปจนถึง 45,000 บาท/เดือน ที่ 10 GB/วัน ทุกแพ็กเกจเก็บ log 90 วัน tenant และผู้ใช้ไม่จำกัด คิดรายเดือน สัญญา 1 ปี ราคารวม VAT แล้ว ส่วนแบบ On-Premise ที่เป็นซอฟต์แวร์ติดตั้งบนเครื่องของลูกค้าเอง ไม่มีตัวเครื่อง เริ่มที่ 31,500 บาท/เดือน ที่ 10 GB/วัน ถึง 158,900 บาท/เดือน ที่ 100 GB/วัน และระยะเก็บ log จำกัดแค่พื้นที่ที่ลูกค้าเตรียมไว้เท่านั้น ปริมาณที่อยู่ระหว่างขั้นก็ประกาศราคาไว้ครบ ไม่มีตัวเลขไหนที่ต้องมาถามถึงจะรู้ ตัวเลขพวกนี้อยู่ในหน้าราคาสาธารณะของเราจริง ไม่ต้องขอใบเสนอราคาก่อนถึงจะรู้ตัวเลขคร่าวๆ ซึ่งต่างจาก Splunk และ QRadar ที่เป็น quote-only ทั้งคู่ และต่างจาก Sentinel ที่แม้จะโปร่งใสเรื่องราคาต่อ GB และมี commitment tier ให้ล็อกปริมาณ ingest ต่อวันเพื่อราคาคงที่แบบคาดการณ์ได้ (ลดสูงสุดถึง 52% จาก pay-as-you-go) แต่ก็ยังต้องคำนวณอัตรา x ปริมาณเองอยู่ดี ไม่ใช่ตัวเลขคงที่ที่เปิดเผยไว้ให้ดูตรงๆ
เรื่องไลเซนส์ขอพูดตรงๆ ว่า zcrSIEM คิดเงินตามปริมาณข้อมูลที่รับต่อวัน (GB/วัน) ซึ่งเป็นฐานเดียวกับ Splunk และ Sentinel ตรงนี้ไม่ใช่จุดต่างของเรา สิ่งที่ได้จริงคือ ไม่มีเพดาน EPS — event ต่อวินาทีที่พุ่งขึ้นไม่ทำให้เกินไลเซนส์ และวันที่ปริมาณพุ่งผิดปกติเรารับให้ถึง 3 เท่าของโควตารายวัน 2 วันต่อเดือน โดยไม่คิดเงินเพิ่ม คนที่ต่างออกไปคือ QRadar ที่ยึดโมเดล EPS/FPM เป็นหลัก และนั่นคือโมเดลที่ต้นทุนบานปลายพอดีตอน traffic พุ่งระหว่างเกิด incident จริง ซึ่งเป็นจังหวะที่แย่ที่สุดที่จะมาเจอเพดานไลเซนส์
ความยืดหยุ่นด้านการดีพลอย ก็เป็นอีกจุดที่ zcrSIEM ทำได้กว้างกว่า — รองรับทั้ง On-Premises, Virtual Appliance, Private Cloud, Hosted Cloud และ Hybrid โดยวาง Collector และ Processing Node ได้ตามตำแหน่งของ log source, ข้อกำหนดเรื่อง data residency และข้อจำกัดเครือข่ายขององค์กร ที่สำคัญคือ data residency กำหนดได้เอง — สำหรับองค์กรที่เลือกดีพลอยแบบ On-Premises, Virtual Appliance หรือ Private Cloud ที่ตั้งอยู่ในไทย log, metadata และผลการวิเคราะห์ด้านความปลอดภัยจะอยู่ในประเทศตามที่กำหนดค่าไว้ ข้อนี้สำคัญมากสำหรับองค์กรไทยที่อยู่ภายใต้กฎเกณฑ์ PDPA หรือข้อกำหนดของหน่วยงานกำกับดูแลเฉพาะอุตสาหกรรม เพราะ Sentinel ผูกกับ Azure region เท่านั้น (และยังไม่ยืนยันว่า Azure region ไทยเปิดใช้งานจริงหรือยัง) ส่วน Splunk ก็ยังไม่มีข้อมูลยืนยันเรื่อง data center ในไทยที่ชัดเจนเช่นกัน
ด้าน SLA uptime ที่เผยแพร่ต่อสาธารณะ Splunk ประกาศตัวเลข 100% ต่อไตรมาส พร้อม service credit ถ้าทำไม่ได้ — zcrSIEM เองยังไม่มีตัวเลข SLA แบบเปิดเผยต่อสาธารณะ availability target และเงื่อนไข SLA ของดีพลอยแบบ Hosted/Cloud จะระบุไว้ในสัญญาบริการตาม solution design ของแต่ละองค์กร ถ้าการันตี uptime เป็นเงื่อนไขสำคัญ ควรยืนยันกับ channel partner ที่คุณจะซื้อผ่านให้ชัดก่อนตัดสินใจ
ด้าน AI, zcrSIEM มีฟีเจอร์ natural-language-to-query ที่พิมพ์คำถามเป็นภาษาธรรมชาติแล้วให้ AI แปลงเป็น query language — แต่จุดสำคัญคือ AI ไม่รันคำสั่งเองโดยอัตโนมัติ ผู้ใช้ต้องรีวิวและแก้ไข query ก่อนกดรันเสมอ ซึ่งออกแบบมาให้นักวิเคราะห์ยังควบคุมสิ่งที่เกิดขึ้นได้ ไม่ใช่ปล่อยให้ AI ตัดสินใจเอง นอกจากนี้ยังมี AI incident/timeline summarization ที่สรุป alert, event และ entity ของ incident หนึ่งให้เป็นข้อความอ่านง่าย และ AI-assisted threat context ที่ดึงข้อมูลจาก threat intel, MITRE ATT&CK, CVE/CVSS มาประกอบการวิเคราะห์ ถ้าอยากรู้ลึกกว่านี้เกี่ยวกับแนวทาง AI-assisted threat hunting ทำงานยังไง และวิธีที่ MITRE ATT&CK ถูกใช้ในการจัดลำดับความเสี่ยงของ incident เรามีบทความอธิบายแยกไว้แล้ว
ฟีเจอร์การตรวจจับหลักของ zcrSIEM ครอบคลุม use case สำเร็จรูปอย่าง brute force, privilege escalation, lateral movement, malware, ransomware, data exfiltration, DoS และ web attack พร้อมรองรับการ import Sigma rule และมี UEBA (User and Entity Behavior Analytics) ที่ให้คะแนนความเสี่ยงตามพฤติกรรมผิดปกติของ user/host/asset ซึ่งถ้าใครสนใจเรื่องการตรวจจับ ransomware โดยเฉพาะ ลองอ่าน วิธีตรวจจับ ransomware ด้วย SIEM ที่เราเขียนแยกไว้อีกบทความ ทั้งหมดนี้คือสิ่งที่ zcrSIEM ออกแบบมาให้ตอบโจทย์องค์กรไทยที่ต้องบาลานซ์ระหว่างงบประมาณที่คาดการณ์ได้ กับความสามารถระดับ enterprise
ตารางเปรียบเทียบ zcrSIEM vs Splunk vs Microsoft Sentinel vs IBM QRadar
| หัวข้อ | zcrSIEM | Splunk Enterprise Security (Cisco) | Microsoft Sentinel | IBM QRadar SIEM |
|---|
| โมเดลราคา | เปิดเผยจริง คิดรายเดือน — SaaS 6,000-45,000 บาท/เดือน (1-10 GB/วัน), On-Premise 31,500-158,900 บาท/เดือน (10-100 GB/วัน) | Quote-only ต่อรองราคาเอง (ingest-based หรือ workload-based/SVC) | เปิดเผย pay-as-you-go ~$4.30/GB + commitment tier ลดสูงสุด 52% | Quote-only ตาม EPS/FPM (Usage Model) หรือ MVS (Enterprise Model) |
| เพดาน EPS | ไม่มี — คิดตาม GB/วัน ไม่ใช่ event ต่อวินาที (เหมือน Splunk และ Sentinel) | ไม่มี — ขึ้นกับ ingest volume ที่จ่าย | ไม่มี — ขึ้นกับ ingest volume ที่จ่าย | มีเพดานตาม EPS/FPM ที่ไลเซนส์ |
| การดีพลอย | On-Prem, Virtual Appliance, Private Cloud, Hosted Cloud, Hybrid | Cloud + On-Prem + Hybrid | Azure cloud เท่านั้น ไม่มี on-prem | On-Prem เท่านั้น (ฝั่ง SaaS ถูกขายให้ Palo Alto แล้ว, EOL 2026) |
| Data residency ในไทย | กำหนดได้เอง รวมถึงเก็บในไทยทั้งหมด (On-Prem/VA/Private Cloud) | ไม่ยืนยันดาต้าเซ็นเตอร์ในไทย | ผูกกับ Azure region — ยังไม่ยืนยัน region ไทยเปิดใช้งาน | ไม่มีดาต้าเซ็นเตอร์ในไทย ใกล้สุดคือสิงคโปร์ |
| Uptime SLA เผยแพร่ | ไม่มีตัวเลขเปิดเผยสาธารณะ — ระบุในสัญญาบริการ | มี — 100% ต่อไตรมาส (Splunk Cloud Platform มี service credit ถ้าทำไม่ได้) | ไม่พบตัวเลขเปิดเผยสาธารณะ | ไม่พบตัวเลขเปิดเผยสาธารณะ |
| การรับรอง Gartner MQ SIEM (ต.ค. 2025) | ยังไม่ถูกจัดอันดับ (ผู้เล่นระดับภูมิภาค) | Leader (11 ปีติดต่อกัน) | Leader | ไม่ติดอันดับ — หลุดจากผังหลังเป็น Leader ต่อเนื่อง 14 ปี |
| Integration/connector | connector สำเร็จรูปที่ระบุชื่อไว้ด้านล่าง (ยังมีตัวอื่น ๆ ใน roadmap) + รองรับ CEF/LEEF/Syslog/JSON/HTTP JSON และ custom parser | Splunkbase 2,000+ แอป/ส่วนเสริม | Microsoft Security Store ขยายเร็ว หลายร้อยรายการ | โมดูลเสริม (UBA, threat intel, SOAR) แยกไลเซนส์ต่างหาก |
| AI เด่น | Natural-language-to-query (ต้องรีวิวก่อนรัน), AI incident summarization, AI threat context | AI Assistant for SPL (GA) + Agent Mode (agentic) | Security Copilot + Sentinel data lake/graph + MCP server (GA ทั้งคู่แล้ว) | watsonx Investigation Assistant, AI alert prioritization |
| ฐานในไทย | ทีมไทย ซัพพอร์ตภาษาไทยเต็มรูปแบบ | บาง — จัดอีเวนต์/พาร์ตเนอร์เท่านั้น | ยังไม่ยืนยัน localization ไทย | มีสำนักงานที่ชลบุรี + หน้าเว็บผลิตภัณฑ์สำหรับตลาดไทย (ภาษาอังกฤษ) |
💰 ดูรายละเอียดแพ็กเกจทั้ง 4 tier ของ zcrSIEM แบบไม่ต้องรอใบเสนอราคา →
ต้องพูดตรงๆ — จุดที่ zcrSIEM ยังสู้ไม่ได้
ความซื่อสัตย์สำคัญกว่าการขาย ต่อไปนี้คือจุดที่เราคิดว่าคู่แข่งทั้งสามเจ้ายังเก่งกว่า zcrSIEM จริง
ระบบนิเวศและ integration marketplace — Splunkbase มีแอปและส่วนเสริมมากกว่า 2,000 ตัว สร้างสะสมมากว่า 20 ปี ส่วน Microsoft Security Store ก็ขยายเร็วเพราะผูกกับแพลตฟอร์ม Azure ทั้งหมด zcrSIEM ในตอนนี้มี connector พร้อมใช้งานจริง (AWS CloudTrail, Google Cloud, Microsoft Entra ID, Microsoft 365, CrowdStrike Falcon, SentinelOne Singularity, Zscaler Internet Access, Fortinet FortiGate, Palo Alto PAN-OS, Cisco ASA/Firepower, Sangfor NGAF, Sangfor IAG, Sangfor Endpoint Secure, Sophos Intercept X, Windows Active Directory, Mail Security Gateway) และยังมีตัวอื่น ๆ อยู่ใน roadmap แต่เราอยากพูดให้ชัดว่า connector ที่ระบุชื่อไว้คือของที่ใช้งานได้จริงวันนี้ ส่วนที่อยู่ใน roadmap คือแผนอนาคต ยังไม่ใช่ความสามารถปัจจุบัน (รายชื่อ roadmap รวมถึง Splunk Enterprise, IBM QRadar, Microsoft Sentinel, Elastic Security, Wazuh และอื่นๆ ที่วางไว้เผื่อเป็น connector สำหรับองค์กรที่ migrate มาจากระบบเดิม) นอกเหนือจาก connector ที่ระบุชื่อไว้ zcrSIEM รับ log format มาตรฐานอย่าง CEF, LEEF, Syslog, JSON และ HTTP JSON จากเครื่องมือใดก็ได้ พร้อม custom parser builder สำหรับ source ที่ไม่มี connector สำเร็จรูป ทำให้ในทางปฏิบัติไม่ได้จำกัดอยู่แค่ connector ที่ระบุชื่อไว้ แต่ก็ต้องยอมรับว่าการต่อ log แบบ custom parser ใช้แรงตั้งค่ามากกว่า connector สำเร็จรูปที่คลิกแล้วใช้ได้เลย
การรับรองจากนักวิเคราะห์อุตสาหกรรม — Splunk และ Sentinel ทั้งคู่เป็น Leader ใน Gartner Magic Quadrant for SIEM รอบล่าสุด (ตุลาคม 2025) ส่วน zcrSIEM ในฐานะผู้เล่นระดับภูมิภาคยังไม่ถูกจัดอันดับใน MQ ระดับโลกนี้ — นี่คือความจริงที่องค์กรที่ต้องอ้างอิง third-party validation ในกระบวนการจัดซื้อควรรู้ไว้ล่วงหน้า
ประวัติการใช้งานระดับ enterprise ที่ยาวนาน — Splunk อยู่ในตลาดนี้มาตั้งแต่ปี 2003 ส่วน QRadar (แม้จะเพิ่งหลุดจาก Gartner MQ) ก็มีประวัติการใช้งานใน SOC ระดับ enterprise มายาวนานหลายทศวรรษ zcrSIEM เป็นผลิตภัณฑ์ที่ใหม่กว่ามาก และยังไม่มีสถิติการใช้งานสะสมในระดับเดียวกัน
จุดพวกนี้เป็นเรื่องจริงที่ต้องชั่งน้ำหนักคู่กับข้อได้เปรียบเรื่องราคาและ data residency ที่กล่าวไปข้างต้น — ไม่มี SIEM เจ้าไหนที่ win ทุกมิติ
เรื่องที่ต้องรู้ก่อนไปลองเดโม
zcrSIEM มีเดโมออนไลน์ให้ทดลองใช้จริงที่ demo.siem.zcr.ai แต่ต่างจากเดโมของผลิตภัณฑ์อื่นๆ ของ zcr ที่ส่วนใหญ่เข้าดูได้แบบ anonymous เดโมตัวนี้ ต้อง login ด้วย demo/demo และผ่านขั้นตอนยืนยันตัวตนแบบ human verification ของ Cloudflare ก่อน ถึงจะเข้าใช้งานได้ — บอกไว้ตรงๆ เพราะเป็นขั้นตอนเพิ่มเติมที่บางคนอาจไม่คาดคิด ถ้าต้องการเอกสารประกอบเพิ่มเติมก่อนเข้าเดโม เรามี zcrSIEM Datasheet ฉบับล่าสุด (v1.6.x ภาษาไทย) และ zcr Partner Presentation (ภาษาอังกฤษ) ให้ดาวน์โหลดได้เช่นกัน
แล้วองค์กรแบบไหนควรเลือกอะไร
ถ้าองค์กรคุณเป็นบริษัทข้ามชาติที่ลงทุนกับ ecosystem ของ Splunk หรือ Microsoft ไปมากแล้ว มีทีมที่ชำนาญ SPL หรือ KQL อยู่แล้ว หรือจำเป็นต้องมีสถานะ Gartner Leader เพื่อประกอบการอนุมัติงบ — Splunk หรือ Sentinel ยังเป็นตัวเลือกที่สมเหตุสมผล โดยเฉพาะถ้างบไม่ใช่ปัญหาหลักและทีมพร้อมรับความไม่แน่นอนของค่าใช้จ่ายที่ผันตาม ingest volume
สำหรับองค์กรที่เคยใช้ QRadar ฝั่ง cloud/SaaS บริการนั้นสิ้นสุดไปแล้ว Palo Alto ประกาศไว้ว่าจะให้บริการตาม subscription เดิมถึงแค่วันสิ้นสุดสัญญาหรือวัน EOL แล้วแต่อย่างไหนมาถึงก่อน — คำถามที่เหลือคือจะย้าย workload นั้นไปที่ Cortex XSIAM ตามทาง Palo Alto วางไว้ หรือไปแพลตฟอร์มอื่น ส่วน on-prem QRadar SIEM ยังใช้งานต่อได้ตามปกติ เพราะไม่ได้อยู่ในดีลขาย
ถ้าองค์กรคุณต้องการงบประมาณที่คาดการณ์ได้ล่วงหน้าเป็นตัวเลขนิ่งๆ ทุกปี ต้องการ data residency ในประเทศไทยแบบชัดเจนตามข้อกำหนดกฎหมายหรือ regulator เฉพาะอุตสาหกรรม ต้องการทีมซัพพอร์ตที่คุยภาษาไทยได้โดยตรง หรือกำลังเตรียมความพร้อมตาม ICT Spec 2569 สำหรับ SIEM/Log Management — zcrSIEM ออกแบบมารองรับเรื่องงบประมาณและ data residency ส่วนการรับรองตามมาตรฐาน มศอ. 4003.1-2560 ที่ ICT Spec อ้างอิงเป็นของ zcrLog ซึ่งเป็นผลิตภัณฑ์แยกต่างหาก และเกณฑ์ราคากลางของ MDES ไม่มีหมวด SIEM เรื่องนี้จึงควรดูที่ zcrLog
ไม่มีคำตอบเดียวที่ใช่สำหรับทุกองค์กร แต่ถ้าโจทย์ของคุณคือความชัดเจนของราคาและความยืดหยุ่นด้าน data residency — ลองเปรียบเทียบตัวเลขจริงในตารางด้านบนดูอีกครั้ง
อยากคุยรายละเอียดเพิ่มเติม หรือปรึกษาว่า zcrSIEM เหมาะกับ use case ขององค์กรคุณหรือไม่?
แหล่งที่มา
การนำไปใช้เชิงเทคนิคแบบเจาะลึก
สถาปัตยกรรมอ้างอิง: event จาก endpoint, identity, firewall และ cloud เข้าผ่าน collector หรือ API connector จากนั้น normalize เป็น event model กลาง เติมบริบท asset และผู้ใช้ แล้ว index เพื่อค้นหาและประเมินด้วย correlation rule ชั้น investigation เชื่อม event เป็น case ส่วน response ต้องผ่าน approval gate และเก็บหลักฐานแบบแก้ย้อนหลังไม่ได้
ตัวอย่างเส้นทางตรวจจับ: Windows 4625 จำนวนมากตามด้วย 4624 สำเร็จจากแหล่งเดียวกัน ควร correlate ด้วย user, src_ip, host และ time window ที่กำหนด เก็บ raw event, suppression reason, rule version และ analyst disposition อย่าสรุปว่าถูกเจาะจากจำนวน event อย่างเดียว ต้องตรวจ MFA, VPN, process จาก EDR และบริบทตำแหน่งเพิ่มเติม
ขอบเขต open-source กับ managed: Wazuh/Elastic มี collector, parser, rule และ storage ได้ แต่ผู้ใช้งานยังต้องรับผิดชอบ patch, คุณภาพ parser, sizing retention, tuning alert และ response 24/7 ส่วน managed SIEM ย้ายภาระเหล่านี้เข้า service boundary ที่ตกลงกัน ควรเทียบชั่วโมงปฏิบัติการและ coverage การตอบสนอง ไม่ใช่ดูเฉพาะค่า license
ตัวชี้วัดตรวจรับ: ingestion completeness แยกตาม source, event-to-index latency, rule precision/recall, mean time to triage, storage growth ต่อวัน, query latency เมื่อถึง retention limit และสัดส่วน case ที่มีหลักฐานครบ ทดสอบ collector ล่ม, clock skew, event ซ้ำ, parser drift และ enrichment API ใช้งานไม่ได้ก่อนขึ้น production