zcrSIEM vs Splunk、Microsoft Sentinel、IBM QRadar:SIEM選定前に知っておきたい全比較
SIEMの見積もりはベンダーごとに形式がバラバラです。zcrSIEMとSplunk、Sentinel、QRadarを価格とSLAで比較します。
zcrSIEM vs Splunk、Microsoft Sentinel、IBM QRadar:SIEM選定前に知っておきたい全比較
今まさにSIEMの見積もりを何枚も並べて比較している最中なら、悩みの種は「SIEMって何?」ではなく「なぜ見積もりの形式がベンダーごとにこんなにバラバラなのか」ではないだろうか。GB単価で出してくるベンダーもいれば、営業と話さない限り価格すら教えてくれないベンダーもいる。クラウド専用としか言わないベンダーもあるが、こちらのチームにはログを国内に置かなければならないデータレジデンシー要件があるかもしれない。
この記事はできるだけ率直に書くつもりだ。zcrSIEMを、グローバルSIEM市場の主要プレイヤー3社——Splunk Enterprise Security、Microsoft Sentinel、IBM QRadar——と正面から比較する。zcrSIEMがタイ企業に向いていると考える点だけでなく、これらの競合が実際に優れている点も正直に認める。SIEMの基礎からまだ自信がないという方は、先にSIEMとは何かやLog Management、SIEM、SOCの違いを読んでおくと、この先の内容が理解しやすくなるはずだ。
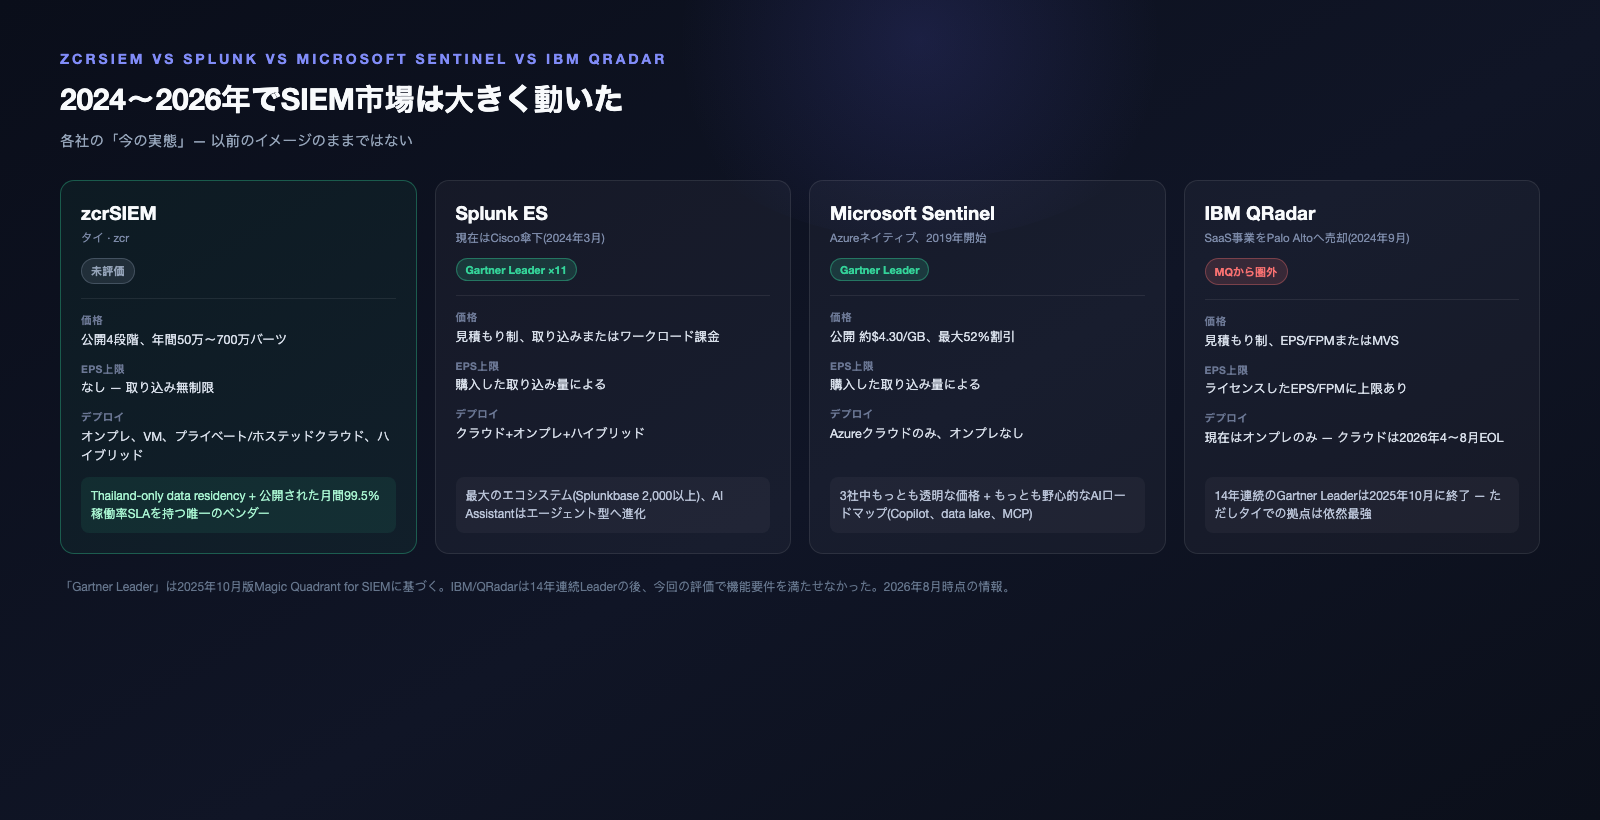
まず、3社の「いま」をアップデートしておこう
グローバルSIEM市場は2024年から2026年にかけて大きく動いた。Splunk、Sentinel、QRadarについて以前のイメージのままの人は、価格を比較する前に認識をアップデートしておいた方がいい。
Splunk Enterprise Security(現在はCisco傘下)
Splunkはもはや独立企業ではない。Ciscoが約280億米ドルでSplunkを買収する取引は2024年3月18日に完了している。現在、Splunk Enterprise SecurityはCisco XDRと双方向で連携しており(Cisco XDR側のインシデントがES側にインベスティゲーションとして流れ込み、AIによる要約が付く)、CiscoのSIEM/XDRプラットフォームへの統合が明確な方向性として進んでいる。
価格面では、Splunkに公式のリストプライスは存在せず、価格を知るには必ず営業に問い合わせて見積もりを取る必要がある。課金モデルは大きく2種類——取り込み量(GB/日)ベースと、ワークロード(Splunk Virtual Compute)ベースだ。第三者(Splunkの公式情報ではない)のコスト試算サイトによれば、数字は情報源によって大きくばらつく——1GB/日あたり数百米ドル程度とする試算もあれば、Enterprise Securityモジュール単体で数千米ドルに達するという試算もある。これらの数字は価格帯がどれほど広いかを示す一例として捉えるべきで、正式な参照価格ではない点に注意してほしい。ただ、より確度高く言えるのは、Splunkは取り込みボリュームが増えるほどコストの予測が難しくなることで知られているという事実だ。実際、「Splunkのコストを抑える方法」というテーマだけで業界全体の一大コンテンツジャンルになっているほどである。
正直に評価すべき点として、Splunkは2015年から継続してGartner Magic QuadrantのSIEM部門でLeaderに選出され続けており、直近のGartner Magic Quadrant for SIEM 2025(2025年10月8日発表)でも11年連続でLeaderに選出されている——これは現時点で市場の誰も並べない実績だ。Splunkbase上のアドオン・アプリのエコシステムも2,000以上(Splunk自身は2,400超と発表)にのぼり、本記事で比較する4社の中で最大規模を誇る。AI面では、自然言語をSPLに変換するSplunk AI Assistant for SPLが既にGA(一般提供)済みで、最近では単なるクエリ作成支援にとどまらず、検索の実行やダッシュボードの取得まで自ら行う「Agent Mode」というエージェント型モードにまで進化している——ただし重要な操作を行う際はユーザーの承認ステップを経る仕組みになっており、人間が関与し続けるエージェント型であって、完全自律ではない。
Microsoft Sentinel
Sentinelは3社の中で唯一、価格が実際に公開されていて確認しやすいベンダーだ。従量課金(pay-as-you-go)方式で、1GBあたり約4.30米ドル(Microsoft公式価格ページのUS East基準)。さらにpay-as-you-goと比べて最大52%節約できるコミットメント階層も用意されている——この数字はMicrosoft自身の価格ページで確認できる。2025年10月1日からは、50GB/日のコミットメント階層がパブリックプレビューに入り、プロモーション価格も適用されている。新規ワークスペースは最初の10GB/日が31日間無料になるほか、一部のログ種別(Azure Activity、Office 365監査ログ、Defenderアラート)は取り込み料金自体が無料だ。
正直に言うべき制約もある。SentinelはAzureクラウド上でのみ動作し、オンプレミスの選択肢は一切ない。自社ホスティングやオンプレ展開が必須の組織にとっては、その時点でSentinelは選択肢から外れてしまう。AI面ではMicrosoft Security Copilotと連携しており、クエリ言語に詳しくなくてもインシデントの要約や調査支援を受けられる。Sentinel data lakeは2025年9月30日にGAに到達しており、同日にSentinel graphもパブリックプレビューを開始した。Sentinel MCPサーバーもその後、2025年11月頃にGAへ到達している——これらによってCopilotエージェントがログ・グラフ・コンテキストを横断して分析できるようになった。AIの方向性としては3社の中で最も野心的と言えるだろう。SentinelもGartner MQ 2025でLeaderに選出されている。
IBM QRadar
QRadarは、この2年間で最も動きが激しかったベンダーであり、まだアップデートを追いきれていない読者も多いかもしれない。
Palo Alto Networksは、QRadarのSaaS関連資産(QRadar on Cloud、QRadar SaaS、および関連する知的財産)を約5億米ドルで買収し、2024年9月4日に取引を完了させた。Palo Altoはこれらの顧客に自社のCortex XSIAMプラットフォームへの移行の道を用意した。同社の終了告知により、QRadar on Cloud(QROC)、SaaS版のQRadar SOAR、QRadar Log Insightsは2026年4月14日にサポート終了(EOL)を迎え、QRadar EDRおよびXDRも2026年8月31日にそれに続いた。IBMが引き続き保有しているのはオンプレミス版のQRadar SIEMで、これは今回の売却対象には含まれておらず、EOLの発表もまだ出ていない。
最も大きく、かつ最も検証しやすい影響はGartner Magic Quadrantにおけるポジションの変化だ。IBMは2024年5月まで14年連続でSIEM部門のLeaderだったが、2025年10月版のGartner Magic Quadrant for SIEMでは、IBM/QRadarは機能要件を満たせず、チャートから完全に姿を消した——14年連続という実績を考えると、かなり大きな地位の変化と言える。価格面では、QRadarはUsage ModelでEPS(events per second、秒間イベント数)とFPM(flows per minute、分間フロー数)、Enterprise ModelでMVS(Managed Virtual Servers)という課金モデルを採用しており、依然として見積もり制が基本で、公開されたリストプライスは存在しない。
とはいえ、QRadarが実際に優位に立っている点もある。それはタイ市場での基盤だ。IBMはタイ・チョンブリーにオフィスを構えており、QRadarのタイ向け製品ページも用意している(ただし内容は英語で、タイ語ではない)。これは、本記事で比較するSplunkやSentinelよりも明確なローカライズの証と言える。AI面ではIBM watsonxを活用したInvestigation Assistantやアラートの自動優先順位付けなど、実際に使える機能がある。ただ、IBMの投資の方向性は、QRadarへの継続的な注力よりも他のポートフォリオへとシフトしつつあるように見える、というのが正直なところだ。
zcrSIEMは、この3社と何が違うのか
zcrSIEMがこの3社と立ち位置を異にするのは、価格の透明性とデプロイの柔軟性という2点だ。これは、タイ企業の調達チームやコンプライアンスチームが、グローバルSIEMの見積もりを比較する際に最も頭を悩ませるポイントでもある。
価格は範囲ではなく、全段階を公開している。SaaS版は1 GB/日の月額6,000バーツから、10 GB/日の月額45,000バーツまで。いずれもログ保持90日、テナント数・ユーザー数は無制限、月額課金の1年契約で、価格は税込だ。オンプレミス版——お客様自身のハードウェアで動かすソフトウェアで、アプライアンスはない——は10 GB/日で月額31,500バーツ、100 GB/日で月額158,900バーツ。こちらは保持期間の上限がお客様の用意したストレージ容量だけで決まる。段階の中間にあたる数量も価格を公開しているので、問い合わせないと分からない数字は残っていない。これらの数字は実際にzcrの公開価格ページに掲載されており、見積もりを依頼しなくてもおおよその金額がわかる。この点は、両方ともquote-only(見積もり制)のSplunkやQRadarとは異なるし、GB単価は透明で、日次の取り込み量を固定して割引価格を得られるコミットメント階層(pay-as-you-go比で最大52%割引)も用意されているSentinelとも異なる——とはいえSentinelの場合も、単価×使用量を自分で計算する必要がある点は変わらず、公開された固定額をそのまま参照できるわけではない。
ライセンスについては正直に書いておく。zcrSIEMは取り込んだデータ量(GB/日)で課金する。これはSplunkやSentinelと同じ考え方であり、両者に対する差別化要因ではない。ただしその結果としてEPSの上限はない。1秒あたりのイベント数が急増してもライセンス超過にはならず、急増した日は日次許容量の3倍まで、月2回まで追加費用なしで受け入れる。異質なのはQRadarのほうだ。EPS/FPMモデルは、実際のインシデント発生時にログ量が急増するようなタイミングでこそコストが読めなくなる——ライセンスの天井に気づくには最悪の瞬間だ。
デプロイの柔軟性も、zcrSIEMがより幅広くカバーしている部分だ。オンプレミス、仮想アプライアンス、プライベートクラウド、ホステッドクラウド、ハイブリッドのすべてに対応しており、CollectorとProcessing Nodeの配置をログソースの所在地、データレジデンシー要件、ネットワーク上の制約に合わせて設計できる。特に重要なのは、データレジデンシーを自社で設定できる点だ——オンプレミス、仮想アプライアンス、あるいはタイ国内のプライベートクラウドでデプロイを選んだ企業であれば、設定に沿ってログ、メタデータ、セキュリティ分析結果を国内にとどめられる。これは、PDPAや業界固有の規制当局の要件下にあるタイ企業にとって非常に重要な点だ。Sentinelは基本的にAzureリージョンに縛られており(タイのAzureリージョンが実際に稼働しているかどうかも未確認)、Splunkについても、タイ国内にデータセンターがあるという明確な情報は今のところ確認できていない。
公開稼働率SLAについては、Splunkが四半期100%(未達時はサービスクレジットあり)を公開している一方、zcrSIEMは固定の稼働率数値を公開していない。Hosted/Cloudの可用性目標とSLA条件は、デプロイごとの契約内容で定める仕組みだ。保証された稼働率が決め手になる場合は、購入するチャネルパートナーに事前に確認してほしい。
AI面では、zcrSIEMには自然言語で質問を入力するとAIがクエリ言語に変換してくれるnatural-language-to-query機能がある。重要なのは、AIが自動でクエリを実行することはないという点だ。ユーザーは実行前に必ずクエリをレビューし、必要なら修正できる仕組みになっており、アナリストが状況をコントロールし続けられるよう設計されている——AI任せで判断させることはない。このほかにも、インシデントのアラート・イベント・エンティティを読みやすい文章にまとめるAIインシデント/タイムライン要約機能や、脅威インテリジェンス・MITRE ATT&CK・CVE/CVSSの情報を分析に組み込むAI支援型脅威コンテキストもある。AI支援型スレットハンティングの仕組みや、インシデントのリスク優先順位付けにおけるMITRE ATT&CKの活用方法についてさらに詳しく知りたい方向けに、それぞれ別記事を用意している。
zcrSIEMの主要な検知機能は、ブルートフォース、権限昇格、ラテラルムーブメント、マルウェア、ランサムウェア、データ持ち出し、DoS、Web攻撃といった既製のユースケースをカバーしており、Sigmaルールのインポートにも対応している。さらにUEBA(User and Entity Behavior Analytics)により、ユーザー・ホスト・資産の異常な振る舞いにリスクスコアを付与する機能もある。ランサムウェア検知に特に関心がある方には、別記事のSIEMによるランサムウェア検知方法もおすすめだ。ここまで述べてきた内容はすべて、予算の予測可能性とエンタープライズ級の機能のバランスを求めるタイ企業のために設計された、zcrSIEMの姿である。
比較表:zcrSIEM vs Splunk vs Microsoft Sentinel vs IBM QRadar
| 項目 | zcrSIEM | Splunk Enterprise Security(Cisco) | Microsoft Sentinel | IBM QRadar SIEM |
|---|
| 価格モデル | 全段階を公開・月額制——SaaS 月額6,000〜45,000バーツ(1〜10 GB/日)、オンプレミス 月額31,500〜158,900バーツ(10〜100 GB/日) | 見積もり制(取り込みベース or ワークロード/SVCベース) | 公開されたpay-as-you-go 約$4.30/GB + 最大52%割引のコミットメント階層 | 見積もり制、EPS/FPM(Usage Model)またはMVS(Enterprise Model) |
| EPS上限 | なし——1秒あたりのイベント数ではなくGB/日で計測(SplunkやSentinelと同じ) | なし——支払った取り込み量による | なし——支払った取り込み量による | ライセンスしたEPS/FPMに上限あり |
| デプロイ形態 | オンプレミス、仮想アプライアンス、プライベートクラウド、ホステッドクラウド、ハイブリッド | クラウド+オンプレミス+ハイブリッド | Azureクラウドのみ、オンプレミスなし | オンプレミスのみ(SaaS側はPalo Altoに売却済み、2026年EOL) |
| タイ国内でのデータレジデンシー | 自社で設定可能、国内完結(オンプレミス/仮想アプライアンス/プライベートクラウド)も選べる | タイ国内データセンターは未確認 | Azureリージョンに依存——タイリージョンの稼働は未確認 | タイ国内にデータセンターなし、最寄りはシンガポール |
| 公開稼働率SLA | 公開数値なし——契約内容で規定 | あり——四半期100%(Splunk Cloud Platform、未達時はサービスクレジットあり) | 公開された数字は見当たらない | 公開された数字は見当たらない |
| Gartner MQ SIEM認定(2025年10月) | 未評価(地域プレイヤー) | Leader(11年連続) | Leader | ランク外——14年連続Leaderの後、圏外に |
| インテグレーション/コネクタ | 下記に名前を挙げた既製コネクタ(ほかにロードマップ掲載分あり)+ CEF/LEEF/Syslog/JSON/HTTP JSON対応、カスタムパーサーも | Splunkbase 2,000以上のアプリ/アドオン | Microsoft Security Storeが急拡大、数百件規模 | 追加モジュール(UBA、脅威インテリジェンス、SOAR)は別ライセンス |
| 注目のAI機能 | 自然言語→クエリ変換(実行前レビュー必須)、AIインシデント要約、AI脅威コンテキスト | AI Assistant for SPL(GA)+ Agent Mode(エージェント型) | Security Copilot + Sentinel data lake/graph + MCPサーバー(すべてGA済み) | watsonx Investigation Assistant、AIによるアラート優先順位付け |
| タイでの拠点 | タイ人チーム、フルのタイ語サポート | 限定的——イベント・パートナー経由のみ | タイでのローカライズは未確認 | チョンブリーにオフィス+タイ向け製品ページ(英語)あり |
💰 zcrSIEMの料金プラン4段階を全部見る — 見積もり依頼は不要 →
正直に言うと——zcrSIEMがまだ及ばない部分
誠実であることは、売り込みよりも大事だと考えている。以下は、この3社が実際にzcrSIEMより優れていると思う点だ。
エコシステムとインテグレーション・マーケットプレイス — Splunkbaseには20年以上かけて蓄積された2,000以上のアプリ・アドオンがある。Microsoft Security StoreもAzureプラットフォーム全体と結びついているため急速に拡大している。一方、zcrSIEMが現時点で実際に使えるのは、既製コネクタ(AWS CloudTrail、Google Cloud、Microsoft Entra ID、Microsoft 365、CrowdStrike Falcon、SentinelOne Singularity、Zscaler Internet Access、Fortinet FortiGate、Palo Alto PAN-OS、Cisco ASA/Firepower、Sangfor NGAF、Sangfor IAG、Sangfor Endpoint Secure、Sophos Intercept X、Windows Active Directory、Mail Security Gateway)で、ほかにもロードマップに載っているものがある。ただし、はっきりさせておきたいのは、実際に今日使えるのは名前を挙げたコネクタだけで、ロードマップ上のものはあくまで今後の計画であり、現時点での実装済み機能ではないという点だ(ロードマップにはSplunk Enterprise、IBM QRadar、Microsoft Sentinel、Elastic Security、Wazuhなどが含まれており、既存システムから移行してくる企業向けのコネクタとして計画されている)。名前の挙がっているコネクタ以外にも、zcrSIEMはCEF、LEEF、Syslog、JSON、HTTP JSONといった標準ログフォーマットをどのツールからでも受け取れるほか、既製のコネクタがないソース向けのカスタムパーサービルダーも備えている。そのため実質的には名前を挙げたコネクタだけに限定されるわけではないが、カスタムパーサーでのログ接続は、クリックひとつで使える既製コネクタに比べて設定の手間がかかることは認めなければならない。
業界アナリストによる評価 — SplunkとSentinelは、いずれも直近のGartner Magic Quadrant for SIEM(2025年10月版)でLeaderに選出されている。一方でzcrSIEMは地域プレイヤーとして、このグローバルMQでは評価対象になっていない——調達プロセスで第三者による評価・検証を参照する必要がある組織は、この事実をあらかじめ理解しておくべきだ。
エンタープライズでの長い実績 — Splunkは2003年からこの市場におり、QRadar(直近でGartner MQから外れたとはいえ)も、エンタープライズSOCでの導入実績は数十年に及ぶ。zcrSIEMははるかに新しい製品であり、同水準の蓄積された実績はまだない。
これらは事実であり、先に述べた価格・データレジデンシーの優位性と天秤にかけて検討すべきものだ——すべての面で勝っているSIEMベンダーは存在しない。
デモを試す前に知っておきたいこと
zcrSIEMには実際に試せるオンラインデモがdemo.siem.zcr.aiに用意されている。ただし、匿名でそのまま閲覧できることが多いzcrの他製品のデモとは違い、このデモはdemo/demoでのログインと、Cloudflareによる人間認証(human verification)のステップを通過しないとアクセスできない。予想していない人もいるかもしれないので、あらかじめ正直にお伝えしておく。デモに入る前に参考資料が欲しい場合は、最新版のzcrSIEMデータシート(v1.6.x、タイ語版)とzcrパートナープレゼンテーション(英語版)もダウンロードできる。
では、どんな組織がどれを選ぶべきか
もし貴社が多国籍企業で、すでにSplunkやMicrosoftのエコシステムに多くを投資しており、SPLやKQLに精通したチームがすでにあり、あるいは予算承認のためにGartner Leaderという肩書きが必要な立場にあるなら、SplunkやSentinelは依然として理にかなった選択肢だ。特に予算が主な制約でなく、取り込み量に応じて変動するコストの不確実性を受け入れられるチームであればなおさらだろう。
もし貴社がQRadarのクラウド/SaaS側を利用していたなら、そのサービスはすでに終了している。Palo Altoの告知が既存のサブスクリプションの提供継続を約束していたのは、契約期間の終了日とEOL日のうち早いほうまでだ。残る問いは、Palo Altoが用意しているCortex XSIAMへ移行するのか、別のプラットフォームを検討するのかである。一方、オンプレミス版のQRadar SIEMは今回の売却対象に含まれていないため、引き続き通常どおり利用できる。
もし貴社が、毎年安定した予算を事前に見積もりたい、法律や業界固有の規制当局の要件に沿って明確にタイ国内でのデータレジデンシーを確保したい、タイ語で直接やり取りできるサポートチームが欲しい、あるいはSIEM/Log Managementに関するICT Spec 2569への対応を準備しているところなら——zcrSIEMは予算の見通しとデータレジデンシーを想定して設計されている。ICT Specが参照するมศอ. 4003.1-2560の認証は別製品のzcrLogのもので、MDESの価格基準にSIEMのカテゴリはないため、その部分はzcrLogで検討すべき話だ。
すべての組織に当てはまる唯一の正解はない。とはいえ、貴社の課題が価格の明確さとデータレジデンシーの柔軟性であるなら——ぜひもう一度、上の比較表の数字を見直してみてほしい。
さらに詳しく話を聞きたい、あるいはzcrSIEMが貴社のユースケースに合っているか相談したいという方は——
出典
技術実装を深掘り
参照アーキテクチャ: endpoint、identity、firewall、cloud のイベントを collector または API connector で取り込み、共通イベントモデルへ正規化します。asset とユーザーのコンテキストを付与して index 化し、相関ルールで評価します。調査層は関連イベントを case にまとめ、response 層は承認ゲート付き action と改ざんできない証拠記録を出力します。
検知例: Windows 4625 の連続失敗後に同じ送信元から 4624 が成功した場合、user、src_ip、host、限定した時間窓で相関します。raw event、抑制理由、ルール版、アナリスト判定を保存します。イベント数だけで侵害と判断せず、MFA、VPN、EDR process、位置情報のコンテキストで検証します。
オープンソースと managed の境界: Wazuh/Elastic は collector、parser、rule、storage を提供できますが、patch、parser 品質、retention sizing、alert tuning、24/7 対応は運用者の責任です。managed SIEM は合意した service boundary に運用作業を含めます。ライセンス価格だけでなく運用時間と対応範囲を比較します。
検証指標: source 別の ingestion completeness、event-to-index latency、rule の precision/recall、mean time to triage、日次 storage 増加、retention limit での query latency、証拠が揃った case の割合を測定します。collector 障害、clock skew、重複イベント、parser drift、enrichment API 障害を本番前に試験します。