タイのコンピュータ犯罪法とは? タイ進出企業向けにわかりやすく解説【罰則一覧表つき】
タイのコンピュータ犯罪法とPDPAは、規制対象も罰則の体系も異なる別の法律です。第26条の保存要件と罰則を企業向けにわかりやすく解説します。
タイのコンピュータ犯罪法とは? タイ進出企業向けにわかりやすく解説【罰則一覧表つき】
タイのコンプライアンスをめぐっては、同じ質問がよく出てきます。「コンピュータ犯罪法とPDPAって、結局同じ法律なんですよね?」あるいは「PDPA対応はもう終わらせたので、コンピュータ犯罪法もクリアしているはずですよね?」――答えはどちらも「いいえ」です。この2つはまったく別の法律で、規制する対象も違えば、罰則の体系も完全に分かれています。
この混同は無理もありません。どちらも「コンピュータ」という言葉を冠し、デジタルデータに関わる法律である点は共通していますし、タイで「サイバー法」という言葉が広まり始めた時期もほぼ重なっています。法律の専門家でなければ、執行機関の名称すら似たように聞こえるでしょう。しかしコンピュータ犯罪法(พ.ร.บ.คอมพิวเตอร์ พ.ศ. 2550、2007年法)はコンピュータを通じた犯罪行為を取り締まる刑事法であるのに対し、PDPA(個人情報保護法)は個人データの保護を目的とした法律です。目的も、企業に課される義務の中身も、まったく異なります。
なお、本稿が扱うのはタイ王国の国内法です。日本の不正アクセス禁止法や個人情報保護法とは別物であり、タイで事業を行う、あるいはタイ進出を検討している日本企業を主な読者として想定して書いています。
次に出てくる疑問はたいてい「では、この法律に基づいて企業は具体的に何をすればいいのか」というものです。結論から言うと、下記で説明する一点を除いて、企業側が能動的に「やるべきこと」はほとんどありません。そして、その一点こそが最も見落とされがちなポイントです。
コンピュータ犯罪法とは何か、その成り立ち
正式名称は พระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550(コンピュータ関連犯罪法 2007年法、以下「本法」)です。プミポン国王陛下が2007年6月10日に裁可し、同年6月18日に官報で公布、そして公布から30日後にあたる同年7月18日に施行されました(施行日は本法自身の第2条が「公布から30日後」と定めています)。
その10年後、本法は一度だけ大きな改正を受けています。พระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ (ฉบับที่ 2) พ.ศ. 2560(コンピュータ関連犯罪法 第2次改正法、2017年法)です。2017年1月24日に官報で公布され、公布から120日後にあたる同年5月24日に施行されました。この改正で迷惑メッセージ送信に関する罰則規定が追加されたほか、重要インフラに対する犯罪の罰則がより細かく整理され、さらに第14条の文言も「詐欺的なコンピュータ犯罪」を対象とすることが明確化されました(一般的な名誉毀損とは異なる、という点です)。詳細は後述の一覧表で説明します。
つまり本法は制定からもうすぐ20年が経つ法律で、改正は一度だけ。それでも現在に至るまで、不正アクセスやマルウェアの拡散、DDoS攻撃、虚偽情報の投稿といった行為を取り締まる中心的な法律であり続けています。
本法が規制する内容(罰則一覧表つき)
本法の構成は大きく2つの章に分かれます。第1章(第5条〜第17/2条)は「何が犯罪に当たるか」と「その罰則」を定める実体規定です。第2章(第18条〜第30条)は捜査官の権限(機器やデータの押収権限など)を定めるとともに、「サービス提供者」に対してコンピュータ・トラフィックデータを保存する義務を課しています――この義務については、企業がもっとも理解しておくべき部分として、後ほど独立した見出しで詳しく説明します。
第1章が規制する犯罪行為は、大きく4つのグループに分けられます。1つ目は許可なくシステムやデータにアクセスする行為(第5条〜第8条)、2つ目はマルウェアやDDoS攻撃などによるシステムの破壊・妨害行為(第9条〜第10条)、3つ目は送信元を偽装・隠蔽したスパムや迷惑メッセージの送信(第11条)、4つ目は他人に損害を与える虚偽情報や合成画像の投稿(第14条・第16条)です。さらに、これらの犯罪が国家の安全保障や公共インフラに関わるシステムに対して行われた場合に刑を加重する第12条、そしてこれらの犯罪を行うために特別に作られたハッキングツールの販売・頒布を罰する第13条もあります。
以下の表は、企業や個人が知っておくべき主要な条文を、条数順にまとめたものです。
| 条文 | 犯罪の内容(要約) | 罰則 |
|---|
| 第5条 | 保護措置が講じられたコンピュータシステムへの不正アクセス | 禁錮6ヶ月以下、罰金1万バーツ以下、またはその両方 |
| 第6条 | 他人が講じたアクセス防止措置を知り得た上で不正に開示し、損害を生じさせるおそれがある行為 | 禁錮1年以下、罰金2万バーツ以下、またはその両方 |
| 第7条 | 保護措置が講じられたコンピュータデータへの不正アクセス | 禁錮2年以下、罰金4万バーツ以下、またはその両方 |
| 第8条 | 送信中の他人のコンピュータデータを不正に傍受する行為 | 禁錮3年以下、罰金6万バーツ以下、またはその両方 |
| 第9条 | 他人のデータを不正に損壊・破壊・改ざん・変更する行為 | 禁錮5年以下、罰金10万バーツ以下、またはその両方 |
| 第10条 | 他人のコンピュータシステムの正常な稼働を不正に停止・遅延・妨害する行為 | 禁錮5年以下、罰金10万バーツ以下、またはその両方 |
| 第11条第1項 | 送信元を偽装・隠蔽したデータ/メールを送信し、通常利用を妨害する行為 | 罰金10万バーツ以下 |
| 第11条第2項 | 簡単に拒否・解除できる手段を用意せずに迷惑メッセージを送信する行為 | 罰金20万バーツ以下 |
| 第12条 | 第5・6・7・8・11条の犯罪、または第9・10条の犯罪が、国家安全保障・公共の安全・経済安全保障・公共インフラに関わるシステムやデータに対して行われた場合 | 第5・6・7・8・11条を基礎とする基本刑は禁錮1〜7年、罰金2万〜14万バーツ。損害が生じた場合は禁錮1〜10年、罰金2万〜20万バーツに加重。第9条・第10条の犯罪が重要インフラに対して行われた場合は禁錮3〜15年、罰金6万〜30万バーツ。これらの結果、意図せず死亡に至った場合は最大で禁錮5〜20年、罰金10万〜40万バーツ |
| 第13条 | 第5条〜第11条の犯罪を行うために特別に作られたツールの販売・頒布 | 禁錮1年以下、罰金2万バーツ以下(そのツールが第12条の犯罪に使われるものである場合は禁錮2年以下、罰金4万バーツ以下に加重) |
| 第14条(1) | 不正または欺罔の目的で、損害を生じさせるおそれのある虚偽・改ざんされた情報をコンピュータシステムに取り込む行為 | 禁錮5年以下、罰金10万バーツ以下(特定の個人を対象とする場合は禁錮3年以下、罰金6万バーツ以下に軽減され、示談も可能) |
| 第16条 | 他人の名誉を傷つけ、侮辱・嫌悪・恥辱を与えるおそれのある合成・加工された画像を、一般人がアクセス可能なコンピュータシステムに取り込む行為 | 禁錮3年以下、かつ罰金20万バーツ以下(示談可能) |
ここで注目したいのが第14条(1)です。俗に「オンライン名誉毀損」と呼ばれることが多いのですが、条文を正確に読むと「不正に、または欺罔の手段によって(โดยทุจริต หรือโดยหลอกลวง)」という要件が明記されており、これは刑法上の名誉毀損罪とは異なる構成要件です。言い換えれば、本法は一般的な名誉毀損とは意図的に切り分けられており、あくまで人を欺くための虚偽情報の取り込みに焦点を当てています。とはいえ実務上は、SNS上の投稿をめぐる事件で名誉毀損罪と並行してこの条文が適用されるケースも少なくありません。
実際の判例から見る適用例 ― 一件の投稿が事件になったとき
タイの人権派弁護士センター(ศูนย์ทนายความเพื่อสิทธิมนุษยชน、Thai Lawyers for Human Rights)が報告している実例を紹介します。ナーン県のある露天商の女性(当時37歳)は、2020年1月25日、地元のコミュニティ向けFacebookグループに「チェンマイ空港で武漢由来のH3N2ウイルス感染が3名確認された」という趣旨の投稿をしました。新型コロナウイルスがちょうど報道され始めた時期のことです。本人の供述によれば、信頼できる関係者の投稿だと思い込み、自分では事実確認をせずにそのままコピーしたとのことです。
彼女は本法第14条(2)に基づき起訴されました。ラーチャダーピセーク刑事裁判所は2022年4月19日、禁錮12ヶ月の判決を言い渡しましたが、審理への協力を理由に8ヶ月へ減刑され、控訴中の保釈金は5万バーツとされています。
ここで明確にしておきたいのは、この判決は報道時点ではまだ控訴審が係属中の第一審判決であり、確定した判決ではないということです。控訴審の結果がその後どうなったかについては現時点で確認できる情報がないため、確認できた範囲でお伝えするにとどめます。ただ、このケースが示していることははっきりしています――本法は単なる紙の上の条文ではなく、悪意がなくても、事実確認をせずに情報を拡散しただけで実際に起訴され得るということです。
第26条 ― 企業が実際に「行動」すべき唯一の義務
ここまでの表を読むと気づくと思いますが、本法のほとんどの内容は「何をしてはいけないか」「違反したらどんな罰則があるか」を定めているだけです。犯罪を行った者を罰するための刑事法であって、企業に事前準備を求める運用フレームワークではありません。
唯一の例外が、第2章にある第26条です。この条文は「サービス提供者(ผู้ให้บริการ)」に対し、コンピュータ・トラフィックデータ(ข้อมูลจราจรทางคอมพิวเตอร์)を、データがシステムに入った日から90日を下回らない期間保存することを義務付けています。必要と認められる特別な場合には、捜査官が個別のサービス提供者に対して90日を超える保存を命じることができますが、その場合も通算で2年を超えてはなりません――これはあくまで捜査官が個別に発する命令であって、企業側が任意に保存期間を延長できる権利ではない点に注意してください。加えて、サービス提供終了後も、利用者を特定できる情報を最低90日間保存する義務があります。これらに違反したサービス提供者には、罰金50万バーツ以下の罰則が科されます(禁錮刑はありません)。
では、ここで言う「サービス提供者」とは具体的に誰を指すのでしょうか。本法自身が2つのカテゴリーを定義しています。1つ目は、自己の名義であるか他者のためであるかを問わず、他者にインターネット接続やコンピュータシステムを通じた通信手段を提供する者――インターネット・サービス・プロバイダー、インターネットカフェ、さらには顧客に無料Wi-Fiを提供するカフェまでもがここに含まれます。2つ目は、他者の利益のためにコンピュータデータを保存するサービスを提供する者――ウェブホスティング事業者、クラウドストレージ事業者、メールサーバー運営者などです。どのカテゴリーの事業者に具体的にどのような対応が求められるかについては、本法が省令(2021年制定のデジタル経済社会省令)への委任を認めており実際にすでに公布されていますが、その技術的な詳細は別稿で扱うべき内容です。
もし自社がこの定義に当てはまる「サービス提供者」である場合、自問すべきなのは「捜査官から法定期間分のログ開示を求められたとき、何分で提出できるか」という点です。何日ではなく、何分か、です。サーバーごとにログが分散し、一元管理されていない環境は、まさにこの場面でつまずきます。必要な瞬間にデータがどこにあるか分からなくなるからです。zcrLogのログ保存機能がまさにこの課題の解決を目的に設計されているのはそのためです――ログを一元的に保存し、保存期間は90日から最長2年まで選べ、必要になったときに素早く遡って参照できます。
2023年〜2025年の動き
ここ数年、テクノロジー犯罪に関連する法律が新たに2本制定されています。ただし最初に断っておくと、このどちらも本法(コンピュータ犯罪法)そのものの条文を改正したものではありません――並行して制定された、別の法律です。
1本目は、2023年(仏暦2566年)3月9日に公布され、同年3月17日に施行された「テクノロジー犯罪の防止・抑止措置に関する緊急勅令」(พระราชกำหนดมาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ. 2566)です。この勅令は「馬口座(บัญชีม้า、ミュールアカウント)」という新しい犯罪類型を作りました――テクノロジー犯罪に使われることを知りながら、または知り得たにもかかわらず、銀行口座や電話番号を開設・貸与する行為で、禁錮3年以下、または罰金30万バーツ以下(あるいはその両方)が科されます。あわせて、銀行や通信事業者に不審な口座・SIMカードを凍結する権限が与えられました。
2本目は、上記2023年勅令を改正する2025年(仏暦2568年)の第2次改正勅令(พระราชกำหนดมาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี (ฉบับที่ 2) พ.ศ. 2568)で、こちらも本法そのものの改正ではありません。2025年4月中旬から施行されており、銀行、通信事業者、そしてSNS/オンラインプラットフォーム事業者にまで連帯責任の範囲を拡大しました――定められた予防措置を講じていたことを証明できない限り、被害者の損害について連帯して責任を負う可能性があります。
明確にしておくと、確認できた資料の範囲では、2023年から2026年の間にコンピュータ犯罪法そのものの条文が改正された事実は見当たりませんでした。この期間に変化があったのは、あくまで「ミュールアカウント」対策や銀行・プラットフォームの連帯責任を強化する、並行して制定されたテクノロジー犯罪関連法であり、上の一覧表に記載した犯罪類型や罰則そのものが変わったわけではありません。
コンピュータ犯罪法とPDPAの違い
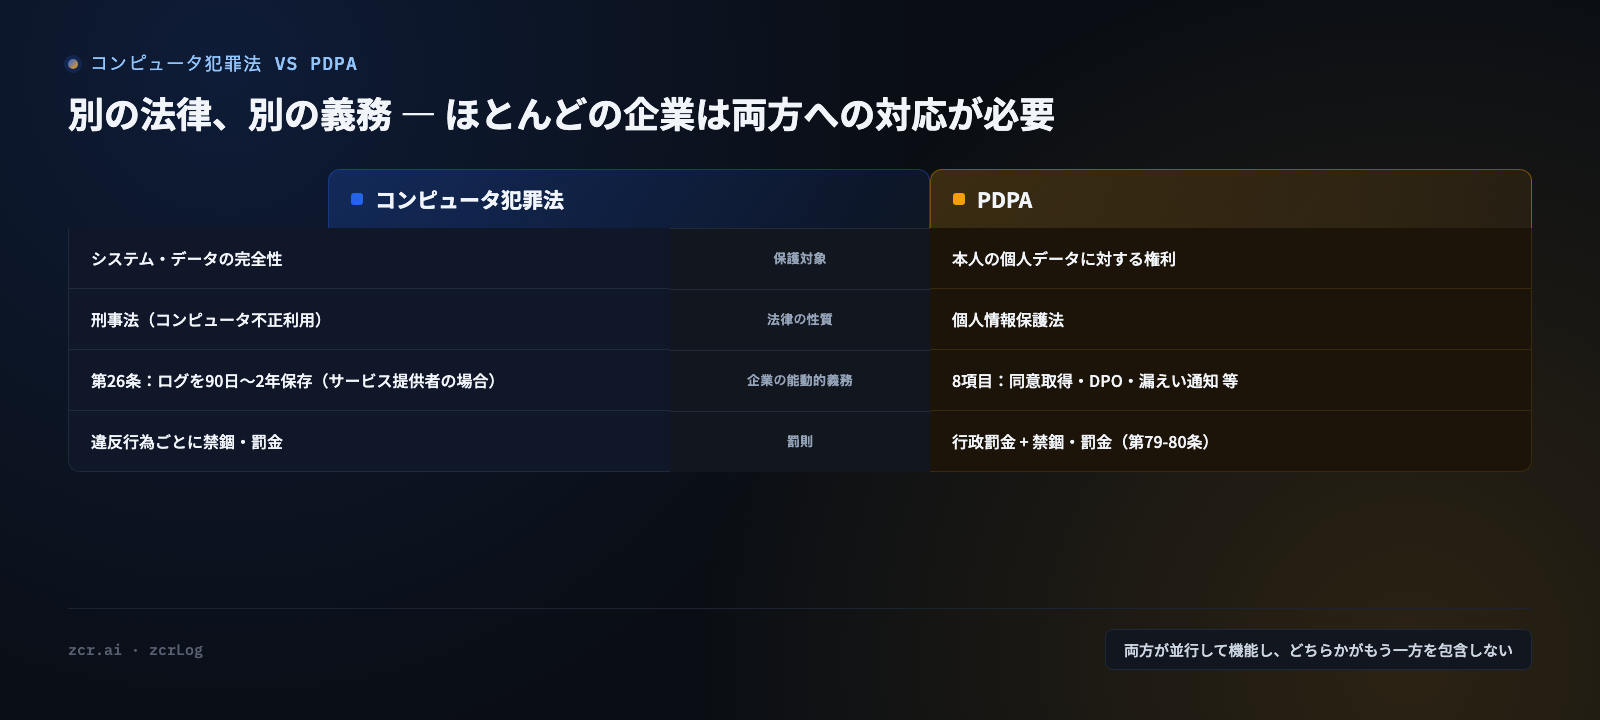
多くの人はこの2つの法律を「刑事 vs 民事」という単純な対立軸で理解していますが、実はそれほど単純ではありません。PDPAにも独自の刑事罰があるからです――PDPA第79条は、損害・名誉毀損・恥辱を生じさせるおそれのある態様で個人データを開示した管理者に対し、禁錮6ヶ月以下(機微情報を不正に利用した場合は1年以下)、罰金50万〜100万バーツを定めています。第80条も、職務上知り得た個人データを開示した職員を同様に処罰の対象としています。つまり本当の違いは「刑事か民事か」ではなく、それぞれが対象とする範囲と、企業に課される義務の種類にあります。
コンピュータ犯罪法は、コンピュータシステムを通じて、またはコンピュータシステムに対して行われる犯罪行為を規制する法律です――システムとデータの完全性を保護し、捜査官に調査権限を与え、企業に能動的な対応を義務付けているのはこれまで説明してきた第26条のログ保存義務ただ一つです。一方PDPAは個人データの保護を目的とした法律で、データ主体本人にその個人データに対する権利を与えるとともに、個人データを収集・利用・開示する組織に対して継続的な運用上の義務――同意取得の適法根拠、データ主体の権利対応、漏えい時の通知義務など――を課しています。
具体例で考えるとわかりやすいでしょう。ある社員が競合他社のサーバーに不正アクセスし、顧客データを盗み出したとします――これは純粋にコンピュータ犯罪法上の犯罪行為であり、その社員が所属する会社がPDPA対応を完璧に済ませていたとしても、まったく無関係です。個人の犯罪行為だからです。逆に、コンピュータ犯罪法第26条に基づくログ保存を完璧に行っている企業であっても、適法根拠なく顧客データを収集していたり、データ漏えいを期限内に通知しなかったりすれば、PDPA違反は十分に成立します――この2つの法律は並行して機能するものであり、どちらか一方がもう一方を包含する関係ではありません。したがってほとんどの企業は、両方に同時に対応する必要があります。自社のPDPA対応がまだ完了しているか確認できていない場合は、PDPAとは何か ― 企業がやるべき8項目に全項目をまとめてあります。セキュリティツールで実際に対応できる項目と、できない項目についても触れています。
自社の規模にどのプランが適しているか知りたい方は、料金プランはこちらからご確認いただけます。
セキュリティツールでできること、できないこと
この見出しの冒頭で率直に言っておきます。コンピュータ犯罪法は、PDPAのように8項目のチェックリストを順番にこなせばよいという運用フレームワークではありません。この法律の大部分は違反した個人の刑事責任を定めたものであり、「この製品を導入すれば法律全体をクリアできる」というチェックリストは存在しません。自社のツールを導入すればコンピュータ犯罪法に「準拠」できると謳う業者がいたら、それは誇張です。
企業が実際に能動的に対応すべき義務は(自社が第3条の定義する「サービス提供者」に該当する場合)、これまで説明してきた第26条のコンピュータ・トラフィックデータ保存義務、この一点だけです。そして、まさにこの一点においてこそ、セキュリティツールは誇大広告ではなく、実際に検証可能な形で役に立ちます。
zcrLogは第26条に直接関わる3つの点で役立ちます。1つ目は、サーバーごとの個別管理に頼ることなく、コンピュータ・トラフィックデータを法定期間分、一元的に保存できること。2つ目は、90日の最低保存期間であっても、捜査官の命令による延長期間であっても、過去のデータを素早く遡って参照できること。3つ目は、ログの完全性を保ち、後から改ざんされないようにすること――これは、そのログがいつか証拠として使われる可能性を考えると非常に重要な点です。本法に基づく正しいログ保存について詳しく知りたい方は、コンピュータ犯罪法下でのログ保存 完全ガイドもあわせてご覧ください。
それ以外の部分――不正アクセス、マルウェア、DDoS攻撃、虚偽情報の取り込み、合成画像の投稿など――は、行為者本人の刑事責任に関わる話です。従業員や外部の第三者がこれらの犯罪行為を行うことを100%「防ぐ」セキュリティ製品は存在しません。zcrSIEMやzcrWAFのようなツールにできるのは、攻撃が成功する可能性を減らし、発生した際により早く検知することです。これは一般的なセキュリティオペレーションとしての価値であって、チェックリストをこなす意味での「本法への対応」とは異なります。
こうしてはっきり述べるのは、この法律について情報を探している企業には、最初からツールが実際にカバーできる範囲を正しく理解してほしいと考えているからです。1つの製品を導入すれば法律上のリスクがすべて解消される、と期待するべきではありません。
コンピュータ犯罪法は、思っているほど複雑ではありません。自分自身や従業員が違反しないよう注意すべき「禁止行為」の部分と、第26条のように事前に本当に準備しておくべき「義務」の部分を切り分けられれば、理解は難しくありません。この法律を誤解している企業の多くは、実際には自社が犯すことのないような犯罪行為の罰則ばかりを気にする一方で、自社が「サービス提供者」の定義に該当する場合に生じる、本当に拘束力のあるログ保存義務を見落としがちです。
出典
お問い合わせ
自社が第26条の対象となる「サービス提供者」に該当するかどうか、あるいは法律の要件を満たすログ保存体制について相談したい方は、お気軽にお問い合わせください。無料でご相談いただけます。