AI SOC Agent คืออะไร? คู่มือเชิงปฏิบัติสำหรับทีม Security
AI SOC Agent คือซอฟต์แวร์ที่รวบรวมบริบทด้านความปลอดภัย สืบสวนคำถามที่กำหนดไว้ และเสนอขั้นตอนถัดไปใน workflow ของ SOC ได้ ความสามารถมากกว่า detection rule แ
AI SOC Agent คืออะไร? คู่มือเชิงปฏิบัติสำหรับทีม Security
AI SOC Agent คือซอฟต์แวร์ที่รวบรวมบริบทด้านความปลอดภัย สืบสวนคำถามที่กำหนดไว้ และเสนอขั้นตอนถัดไปใน workflow ของ SOC ได้ ความสามารถมากกว่า detection rule แบบตายตัว แต่ไม่ควรถูกมองว่าเป็นตัวแทนนักวิเคราะห์ที่ทำงานเองโดยไม่มีการกำกับ
คำถามที่มีประโยชน์ไม่ใช่ “AI ทำ SOC ได้ทั้งหมดหรือไม่” แต่คือ “ขั้นตอนไหนให้ agent ทำได้อย่างน่าเชื่อถือ พร้อมหลักฐานและขอบเขตการอนุมัติที่ชัดเจน”
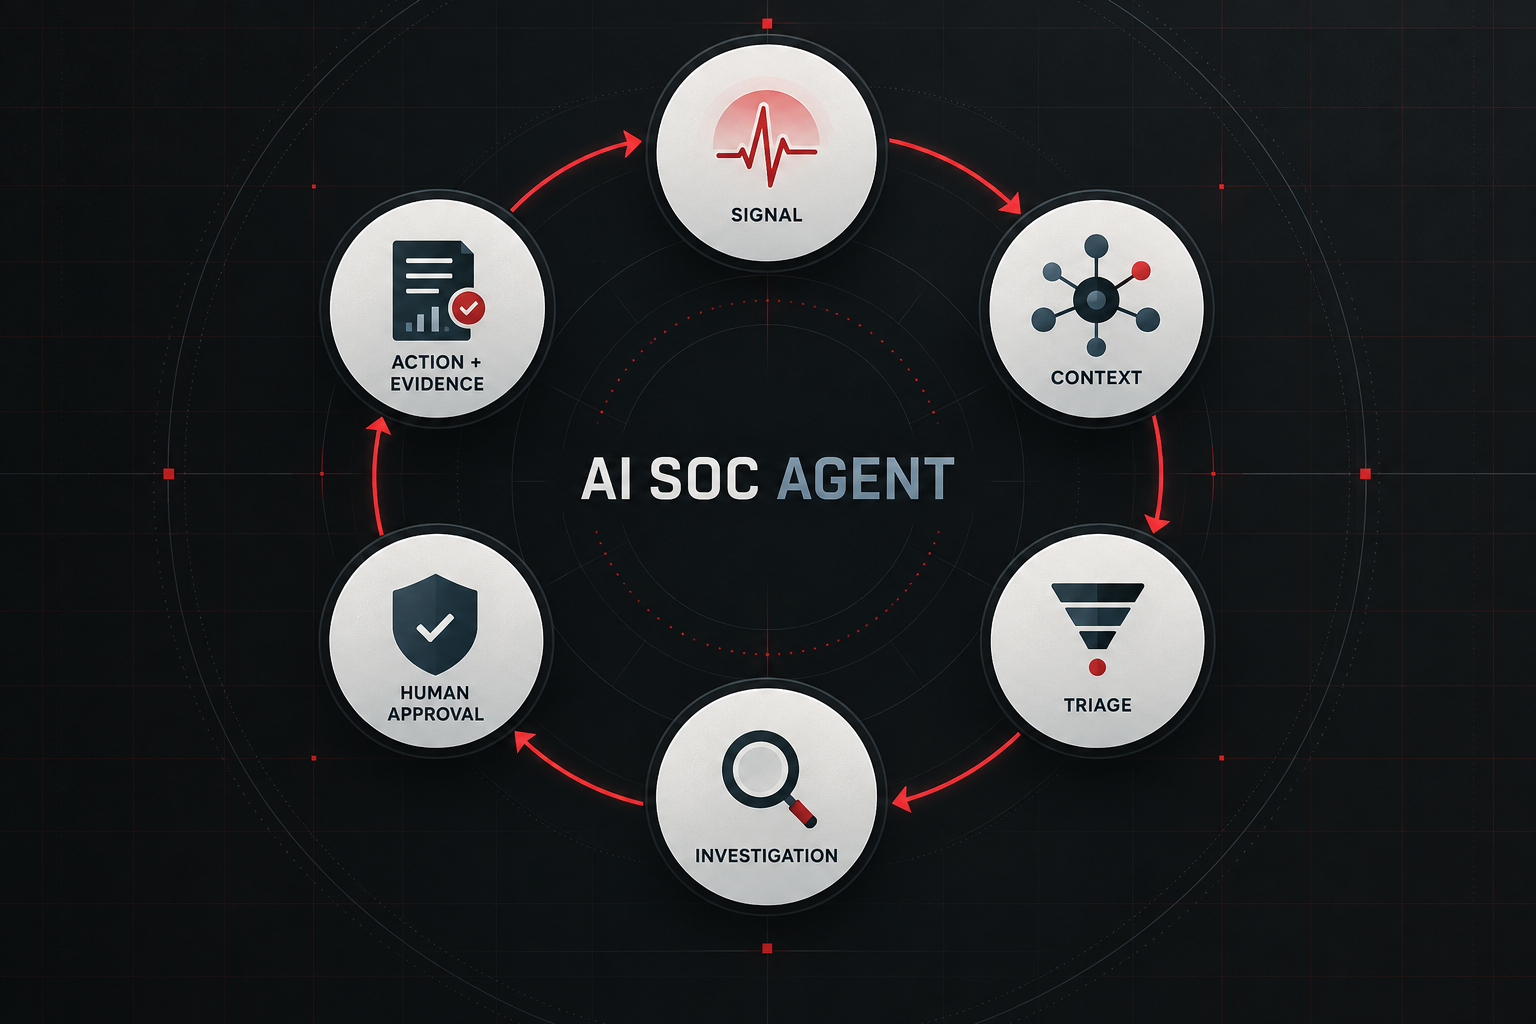
วงจรการทำงาน
- Signal — EDR, firewall, identity, cloud หรือ SIEM สร้าง alert
- Context — agent รวบรวม event ที่เกี่ยวข้อง ตัวตนของ asset ประวัติผู้ใช้ threat intelligence และ rule ที่ทำให้เกิดการแจ้งเตือน
- Triage — รวม alert ซ้ำ อธิบายความสำคัญ และเสนอ severity พร้อมหลักฐาน
- Investigation — รัน query ที่อนุมัติและตรวจสอบแหล่งข้อมูลตามขอบเขต
- Decision — นักวิเคราะห์ตรวจหลักฐานแล้วอนุมัติ ปฏิเสธ หรือขอให้สืบสวนเพิ่ม
- Action and record — รัน response ที่อนุมัติผ่าน playbook และเก็บหลักฐานไว้ตรวจสอบย้อนหลัง
วงจรนี้ทำให้ agent ตรวจสอบได้: ทุกคำแนะนำมีแหล่งที่มา ทุก action มีเจ้าของงาน และองค์กรย้อนดูเหตุการณ์ได้
งานที่ agent ช่วยได้ดี
- สรุป alert เป็นภาษาที่อ่านง่าย
- ค้นหา event ที่เกี่ยวข้องในช่วงเวลาที่กำหนด
- แปลงคำถาม threat hunting เป็น query ที่ตรวจสอบได้
- เทียบ signal กับบริบทของ asset และ identity
- เสนอ severity, ATT&CK technique หรือขั้นตอนสืบสวนถัดไป
- ร่าง incident report หรือ executive report
งานเหล่านี้ช่วยให้นักวิเคราะห์ใช้เวลากับการตัดสินใจมากขึ้นและสลับหน้าจอน้อยลง แต่ยังต้องมี telemetry ที่ดี playbook ที่ชัดเจน และผู้เชี่ยวชาญตรวจสอบ
จุดที่ต้องมีการอนุมัติจากมนุษย์
ต้องมี human approval ก่อน action ที่อาจกระทบธุรกิจ เปลี่ยนสิทธิ์ ลบหลักฐาน หรือสร้างข้อผูกพันทางกฎหมาย/ลูกค้า เช่น isolate production server, ปิดบัญชีผู้ใช้, block domain สำคัญ หรือปิด incident เป็น benign
หน้าจออนุมัติควรแสดงหลักฐาน action ที่เสนอ ผลกระทบที่คาดหมาย และวิธีย้อนกลับ รวมถึงกำหนดสิทธิ์ agent เท่าที่จำเป็นและบันทึก tool call ทุกครั้ง
AI-assisted ต้องอธิบายได้
การเรียกฟีเจอร์ว่า AI-powered ยังไม่พอ ระบบที่น่าเชื่อถือต้องตอบได้ว่า agent อ่านข้อมูลอะไร เรียกใช้เครื่องมือใด action ไหนต้องอนุมัติ และนักวิเคราะห์ตรวจหรือแก้ข้อสรุปได้อย่างไร
เชื่อมกับ stack จริง
zcrSIEM รวม detection, investigation และ reporting พร้อมแปลงคำถามภาษามนุษย์เป็น query ที่นักวิเคราะห์ตรวจสอบได้ zcrSOAR ดูแล playbook และ response workflow ส่วน zcrMDR เป็น managed service ที่ส่งมอบผ่านพาร์ทเนอร์ที่ตกลงร่วมกัน สำหรับทีมที่ต้องการกำลังนักวิเคราะห์ โดยให้บริการ managed detection และการแจ้งเตือน, response ที่มีมนุษย์ตรวจสอบ และรายงาน ทั้งนี้ช่วงเวลาให้บริการและขอบเขตงานกำหนดไว้ในสัญญา
องค์กรที่มี CrowdStrike หรือ SentinelOne อยู่แล้วสามารถใช้ร่วมกับ workflow เดิมได้ โดยกำหนด integration, response action และ scope ใน onboarding
เริ่มอย่างปลอดภัยใน 30 วัน
เริ่มจาก workflow เดียว เช่น สรุป alert และรวบรวม event ที่เกี่ยวข้อง วัดเวลาที่ใช้ตรวจสอบ ความครบถ้วนของหลักฐาน false positive และจำนวนคำแนะนำที่ต้องแก้ เมื่อ workflow แรกทำซ้ำได้จึงค่อยเพิ่ม query translation และ report drafting ทั้งนี้ ไม่ว่าจะให้ agent ทำงานส่วนไหนก็ตาม ควรเก็บรักษาหลักฐานต้นฉบับ (raw evidence) ไว้ก่อนรัน remediation เสมอ เพื่อให้ผู้ตรวจสอบเทียบได้ว่า agent เห็นอะไรและ response เปลี่ยนอะไรไป
AI SOC Agent ที่ดีต้องสร้างความเชื่อมั่นด้วยหลักฐานที่โปร่งใส สิทธิ์ที่จำกัด และผลลัพธ์ที่วัดได้ เป้าหมายคือ SOC ที่เร็วและสม่ำเสมอขึ้น โดยมนุษย์ยังรับผิดชอบการตัดสินใจสำคัญ
อ่านต่อ
อ่านต่อ: AI SOC Agent เทียบกับ SIEM Rules, AI Agent ลด Alert Fatigue และ Agentic AI ในงาน SOC คืออะไร ที่อธิบายว่า agentic AI ต่างจาก AI ช่วยเหลือทั่วไปอย่างไร และคนยังต้องอนุมัติตรงจุดไหน
ดู zcrSIEM · ดูราคา · ติดต่อ zcr
ถ้าอยากคุยเรื่องระบบขององค์กรตัวเอง ทักมาได้ตามช่องทางนี้