アタックフローの読み方 ― ランサムウェア攻撃の全体像を1画面で見る
単一のアラートは、ある一点で何が起きたかしか教えてくれません。関連アラートを一つのストーリーにするアタックフローの読み方を丁寧に解説します。
アタックフローの読み方 ― ランサムウェア攻撃の全体像を1画面で見る
単一のアラートは「ある一点で何が起きたか」しか教えてくれません。実際の攻撃はたいてい連続したステップの積み重ねです。アラートを一つずつ見ていても、攻撃者がどこから侵入し、次に何をし、どこへ向かおうとしているのかは見えてきません。アタックフロー は、関連するアラートを一つのストーリーとしてつなぎ合わせ、全体を1画面で見えるようにするものです。
この記事では、ランサムウェアの流れをもとにした例示用のアタックフローを取り上げ、このワークフローで何ができるかを見ていきます。
例:ランサムウェア事案のアタックフロー
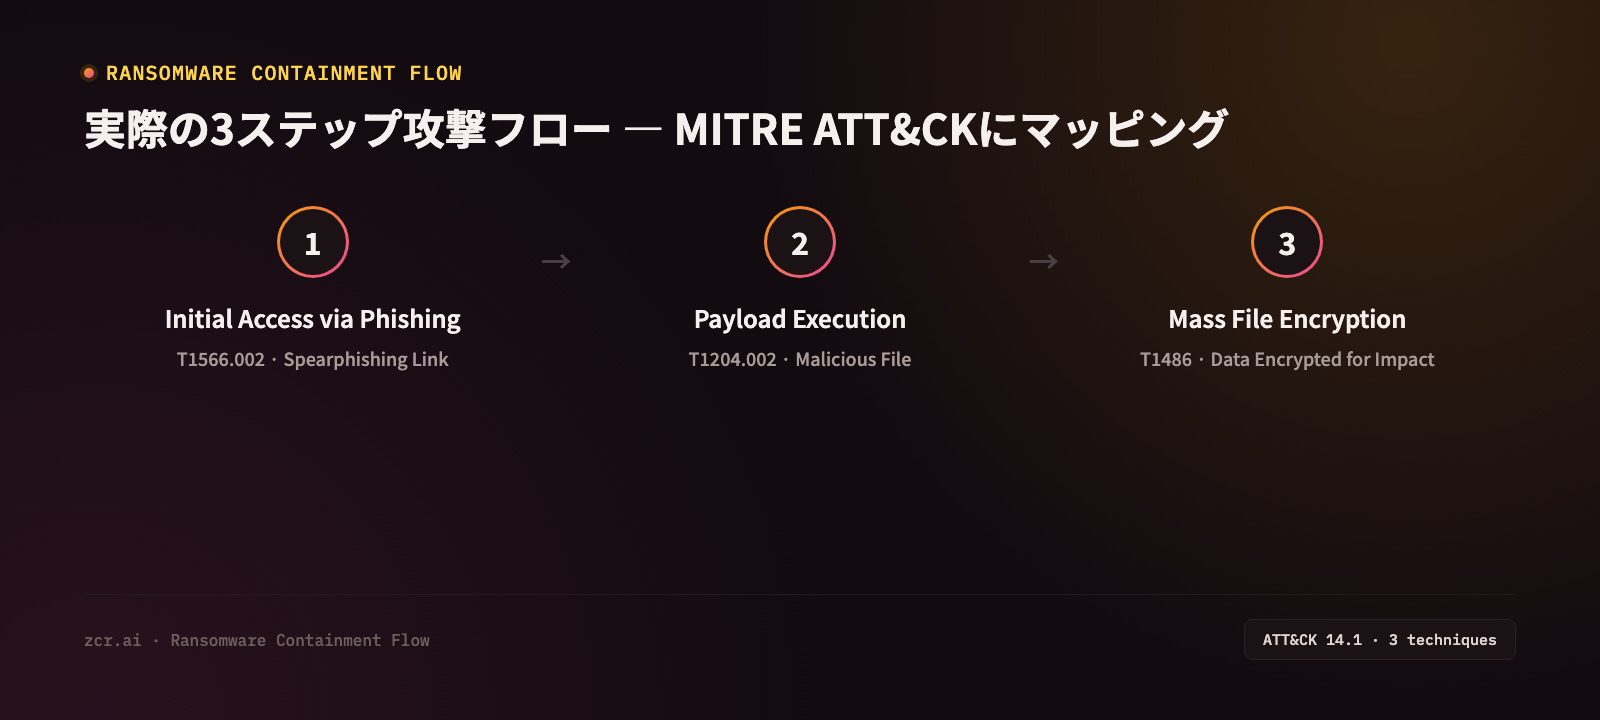
zcrSOARのデモのアタックフロー画面で、ランサムウェアのケースがどう表示されるかを見てみましょう。デモはサンプルデータで動いているため、以下のフローはフローの形を示す例であり、顧客のインシデントではありません ― システムは関連するアラートをフローにまとめ、時系列順に並んだ3つのステップで構成します。
1) Initial access via phishing(フィッシング経由の初期侵入) ― 攻撃の起点で、MITRE ATT&CKのテクニック T1566.002(Spearphishing Link)にマッピングされており、裏付けとなる証拠がステップに紐づいています。
2) Payload execution(ペイロード実行) ― アクセス獲得後、攻撃者が悪意あるプログラムを実行した段階で、テクニック T1204.002(User Execution: Malicious File)にマッピングされています。
3) Mass file encryption(大量ファイル暗号化) ― 実際の被害が現れる最終段階で、テクニック T1486(Data Encrypted for Impact)にマッピングされています ― ランサムウェアが実行された瞬間です。
3つのノードすべてが1画面上で一直線につながり、参照しているATT&CKフレームワークのバージョンもフロー上部に明記されています。アナリストは一目見るだけで、このインシデントがどこから始まり、どこで終わったのかをすぐに理解できます。アラートを一件ずつ読み込む必要はありません。
MITRE ATT&CKへのマッピングがなぜ重要なのか
ここでの各アクションは自由記述の説明ではなく、MITRE ATT&CKフレームワークの標準テクニックIDに紐づいています。これにより、チームは業界共通の言語でコミュニケーションでき、他所の脅威インテリジェンスレポートと直接照合でき、キルチェーンのどの部分にまだ検知が及んでいないかを即座に把握できます。
アクションのTACTICフィールドは「Unmapped」のままにもできます ― これはチームが後から埋められる余地です。システムは、フローとして使えるようになるために100%のマッピングを最初から要求するわけではありません。
アタックフローが単一アラートにはできないことを提供する理由
- 順序が見える、ただの羅列ではない ― 何が先に起き、何が後に起きたかがわかり、順序のないアラートの山ではありません
- 経営層への説明がしやすくなる ― 3ステップのフロー図がインシデント全体を1画面で説明でき、ログを一件ずつ説明するより効果的です
- 検知が本当に足りていない箇所を特定できる ― キルチェーンのどの部分にまだカバレッジがないか(TACTICがUnmappedのままなど)が明確にわかります
- 類似ケースの比較に使える ― 似たパターンの新しいインシデントが起きたとき、チームは過去のフローを引っ張り出して素早く対応できます
zcrSOARはこうしたフローをどう構築しているか
zcrSOARは各ケースの関連アラートから自動的にアタックフローを構築し、MITRE ATT&CKのテクニックをタグ付けします。チームはそれを編集したり、レイアウトを「整理」したり、そのままレポートにエクスポートしたりできます。フローに表示された攻撃の各段階に対応する自動化されたplaybookとも連携します。
アラートを一件ずつ読むのではなく、攻撃の全体像を見たい場合は、zcrSOARのプランをご覧ください。
お問い合わせ
こうしたビューがあれば、チームのインシデント対応がどれだけ速くなるか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
参考資料