製造業向けOTセキュリティ ― ITのやり方がそのまま通用しない理由
製造業のOTセキュリティでは、パッチを当てにくいPLCなど、ITと同じ手法がそのまま通用しません。現場の制約に合った安全な着手点を整理します。
製造業向けOTセキュリティ ― ITのやり方がそのまま通用しない理由
ある工場のIT担当者になったつもりで考えてみてください。セキュリティ部門から「重大な脆弱性が見つかったので48時間以内にパッチを当ててほしい」という報告が届きます。調べてみると、その機器はメインの生産ラインを制御しているPLCでした。パッチを当てるにはラインを止めるしかなく、次の計画停止は10月です。
ここでIT流の考え方は行き詰まります。OTセキュリティに独自のアプローチが必要な理由が、まさにここにあります。
OTがITと本質的に違う点
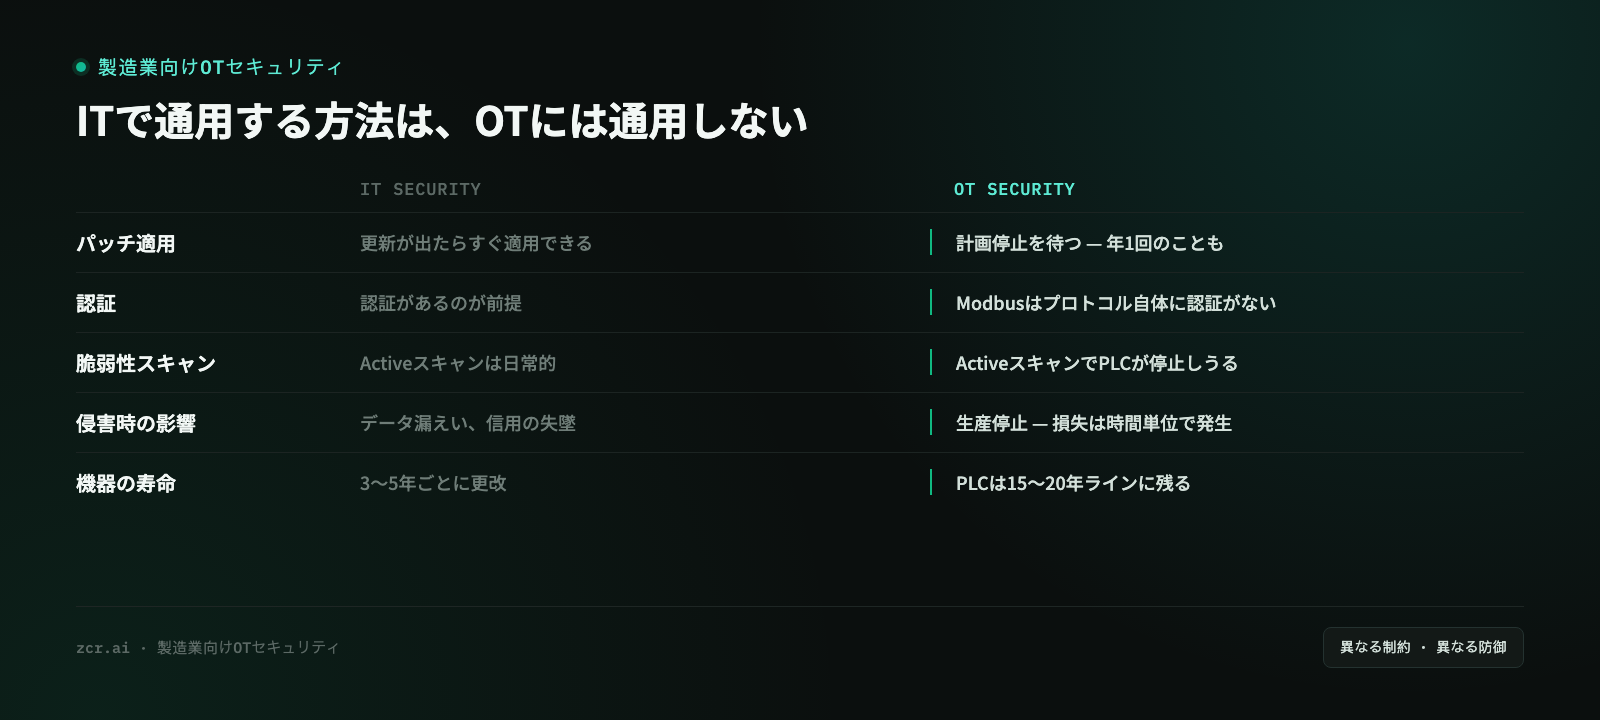
違いは技術面だけではありません。OTはまったく異なる制約の下で動いているということです。
パッチ適用について。 ITでは更新が公開されれば適用できます。OTでは機器を安全に停止できる保守ウィンドウを待つ必要があり、工場によっては年1回しかありません。8ヶ月間パッチが当たっていない脆弱性は怠慢ではなく、生産上の現実的な制約なのです。
認証について。 産業用プロトコルとして最も広く使われているModbusは1979年に設計されました。当時の前提は物理的に隔離された閉じたネットワークです。そのためプロトコル自体に認証機構がありません。ネットワークにコマンドを流せる者は、そのコマンドを実行できてしまいます。
スキャンについて。 ITでは日常的に使われるActive脆弱性スキャナが、特定のPLCを実際に停止させることがあります。こうした機器は予測可能なトラフィックを処理する前提で作られており、想定外のプローブを想定していません。
影響について。 ITの侵害はデータ損失と信用の失墜を意味します。OTの侵害は生産ラインの停止を意味し、損失は時間単位で積み上がります。
この制約の組み合わせこそが、ITで有効なパッチとスキャンのサイクルよりもPassive監視をOTの第一の防御層として適切にしている理由です。
パッチもスキャンもできないなら、何ができるのか
出発点はすべてを可視化することです。OTネットワーク上で何が何と通信しているかがまだ分かっていないなら、防御を語るのは時期尚早です。
Passive監視とは、すでに流れているトラフィックを観測するだけで、ネットワークに何も送り込まない方式です。どの機器がどの機器と、どのプロトコルで、どの時間帯に通信しているかが分かります。
ベースラインさえ得られれば、異常なものは自然と浮かび上がってきます。
zcrOTのSecurity Exposureページで見えるもの
zcrOTデモのSecurity Exposureページは、ある時間帯を4つの指標で要約します。検知されたセキュリティイベントの総数、High/Criticalのイベント、既知の機器にマッピングされていないクライアントのイベント、そして攻撃の疑いを示す行動ベースの判定です。判定の横には、イベントが業務時間内か業務時間外かも示されます。デモは模擬データで動いているため、ここで見られるのは画面の見え方であり、実際の工場での実測値ではありません。
興味深いのは数値ではなく、「業務時間外」という点です。通常のシフトが分かっている工場では、午前2時に現れるOTトラフィックは午後2時の同じトラフィックとは重みが違います。この文脈は汎用のITセキュリティツールには分かりませんが、OT専用に設計されたプラットフォームには分かります。
OTセキュリティに着手すべきサイン
- OTネットワークに現在何台の機器が接続されているか答えられない
- 外部業者がリモート保守を実施できるが、実際にいつ接続したかの記録がない
- OTネットワークとオフィスネットワークがどこかで接続しているが、その箇所が特定できていない
- 更新が現実的でないため、数年前のファームウェアのまま稼働している機器がある
複数当てはまるなら、最も費用対効果が高い出発点は可視化です。防御ツールの追加購入ではありません。何を守るべきかがまだ分かっていないからです。
生のトラフィックが調査可能なincidentになるまでの流れはOT Detection Rulesの仕組みを、incidentにどんな種類があるかはOTインシデント4種をご覧ください。
zcrOTのアプローチ
zcrOTは、OT専用のsyslogポート経由でPassiveに監視するOT可視化プラットフォームです。ライン上の機器を乱しうるものをネットワークに送り込むことはありません。自分で条件を書けるdetection ruleエンジンと、関連イベントをリスクスコア付きでまとめるincidentビューを備えています。
ご自身のOTネットワークで何が見えるようになるかは、zcrOTのプランをご覧いただくか、まずデモをお試しください。
お問い合わせ
工場のOTネットワークで今どこが見えていないのか、気になりませんか。お気軽にご相談ください。無料でご相談いただけます。
出典
- Modbus Organization — Introduction to Modbus — Modbusが1979年にModiconによって閉域ネットワーク向けに設計され、プロトコル自体に認証機構がないことを確認
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology (OT) Security — 本記事が説明するOTの制約、および一般的なActiveスキャナが特定のPLCを停止させうるリスクを裏付ける