SOARとは? ― SOCが人力ではアラートに追いつけなくなったとき
アラートが1日に数百、数千件届くと、アナリストの手作業では追いつけません。SOARが自動化と人の承認を組み合わせる仕組みをわかりやすく解説します。
SOARとは? ― SOCが人力ではアラートに追いつけなくなったとき
患者が途切れなく運ばれてくる救急外来を想像してください。すべての医師がカルテを一から書き、紙のファイルを探し、検査室に一件ずつ電話していたら、どれだけ優秀な医師でも対応しきれません。実際の救急外来にはプロトコルがあります ― 看護師がその場でトリアージし、検査依頼は自動で発行され、医師の承認が必要なケースかどうかも明確なルールで決まっています。
SOC(セキュリティオペレーションセンター)も全く同じ壁にぶつかります。アラートは1日に数百、数千件届き、アナリストが一件ずつ開いてツール間でデータを手作業でコピーし、すべて自分で判断していたら、必ず処理が追いつかなくなります。SOARはSOCにとっての「救急外来のプロトコル」にあたります。
SOARが表す3つのこと
SOAR = Security Orchestration(オーケストレーション), Automation(自動化), Response(対応)― 実際に行っている3つの層です。
- Orchestration(オーケストレーション) ― すでにチームが使っているセキュリティツール(ファイアウォール、EDR、ID、SIEM)を連携させ、画面を行き来せずに一箇所で扱えるようにします
- Automation(自動化) ― 繰り返し作業を自動で実行します。IOCデータを取得してケースを補強する、悪意が確認されたIPをブロックする、関係者に通知するなど
- Response(対応) ― すべてのケースをオープンからクローズまで追跡し、影響の大きい操作(端末の隔離、アカウントの無効化など)の前には必ず承認ステップを挟みます
SOARはSIEM・SOCと何が違うのか
最もよくある混乱は、SOAR・SIEM・SOCが似た言葉に聞こえても、実際は全く異なる役割を持っている点です ― 詳しくは Log Management vs SIEM vs SOC で解説しています。要点だけまとめると:
| 役割 | 答える問い |
|---|
| SIEM | 複数ソースのログを収集・相関分析し、異常を検知する | 「何が起きたか?」 |
| SOC | 監視し判断する人とプロセス | 「誰が、どう判断するのか?」 |
| SOAR | SOCチームが実際に速く一貫して対応できるようにする仕組み | 「取りこぼしなく、どう速く対応するか?」 |
簡単に言えば、SIEMは「何かがおかしい」と教えてくれ、SOARはそこから「では次に何をすべきか」に答えます。両者は互いを補い合う関係で、成熟したSOCを持つ組織の多くはこの2つを並行して運用しています。
SOARの実際の仕組み ― 4つの中核要素
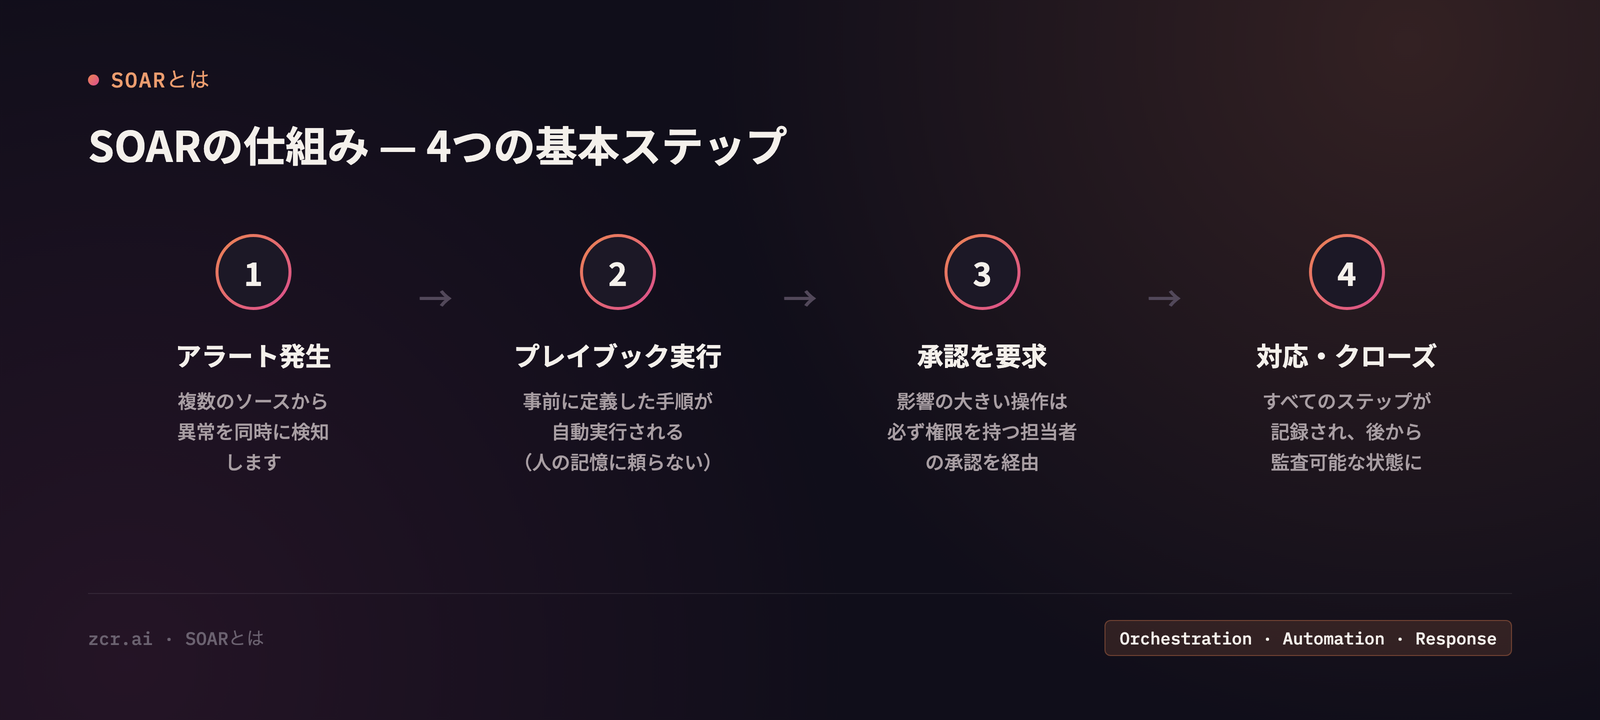
1) プレイブックは事前に書かれ、バージョン管理された対応手順です。たとえば「フィッシングが確認されたケースでは:IOCを補強 → メールボックスの持ち主に通知 → 全メールボックスから該当メールを削除」――一度書けば、特定の担当者の記憶に頼ることなく、何度でも同じ手順を実行できます。
2) ケース管理は、すべてのインシデントを明確なライフサイクル(新規 → トリアージ済み → 対応中 → 封じ込め済み → クローズ)に沿って追跡し、各段階にSLAタイマーを設定します。
3) 承認ワークフローは、自動化を実際に信頼できるものにする要です ― 影響の大きい操作(データ削除、アカウント無効化、ホストの隔離)は、必ず権限を持つ担当者の承認を経由します。自動化がすべてを単独で判断することはありません。
4) アタックフローの可視化は、各ケースの攻撃連鎖を視覚的にマッピングし、MITRE ATT&CK に対応するタグを付与します。侵入経路、攻撃者が踏んだステップ、検知に至るまでの流れが一枚の図でわかり、後から経営層に報告する際にもそのまま使えます。
SOAR導入を検討すべきサイン
アラート件数がまだ少ない小規模な組織なら急ぐ必要はありませんが、以下に複数当てはまるなら真剣に検討する時期です。
- アナリストが実際の判断よりも、ツール間のデータコピーに多くの時間を費やしている
- 確認済みの悪性IPをブロックするような、毎回同じ対応が今でも手作業のまま
- 監査担当者に「このケースは今どの段階か」と聞かれて、誰も明確に答えられない
- チームの拡大(MSSPならクライアント数、社内SOCなら対応範囲)の速度に、人員増加が追いついていない
これらのうち2〜3個に心当たりがあれば、zcrSOAR はまさにそのギャップを埋めるために作られています。
zcrSOARはこれらすべてを実際に提供しています
zcrSOAR は上記4つの要素をすべて一つのプラットフォームでカバーしています ― バージョン管理・テスト可能なプレイブック、SLA追跡付きのケース管理、役割ベースの承認ワークフロー(オペレーター vs 管理者)でタイムアウト時はエスカレーション、そしてMITRE ATT&CKのテクニックを自動タグ付けするアタックフロービルダーです。
SOAR導入のタイミングを検討中であれば、zcrSOARのプラン を貴社のチーム規模とアラート量と照らし合わせてご覧ください。
お問い合わせ
貴社がSOAR導入に適したタイミングかどうか、お気軽にご相談ください。無料でご相談いただけます。
出典